Registrar, penyedia hosting, CDN: siapa yang benar-benar dapat bertindak?
Menghadapi situs phishing, satu pertanyaan selalu muncul: kepada siapa harus menulis agar ini berhenti? Jawabannya bergantung pada detail yang sering diabaikan: sebuah situs tidak pernah hanya memiliki satu penanggung jawab teknis, tetapi beberapa, masing-masing dengan kekuatan yang berbeda. Salah mengirim ke pihak yang salah berarti menunggu seminggu untuk tindakan yang sebenarnya bisa dilakukan pihak yang tepat dalam satu jam.
Apa itu registrar?
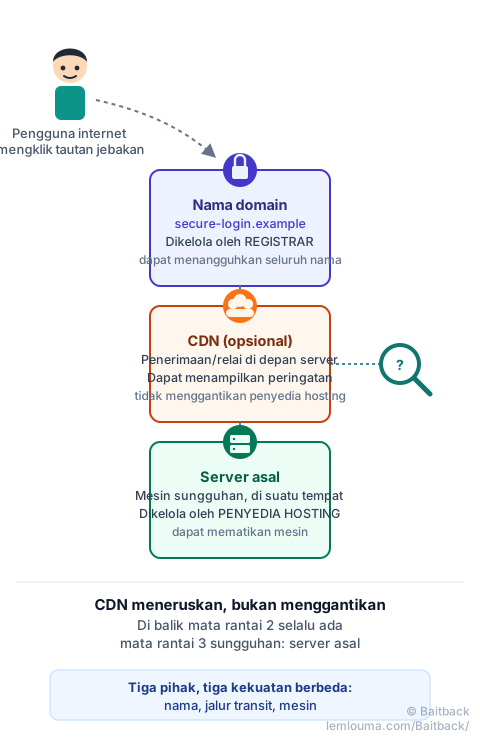
Registrar adalah organisasi tempat nama domain dibeli, seperti secure-login.example. Registrar inilah yang mendaftarkan nama tersebut ke registri domain (.com, .id, .net...) dan dapat, berdasarkan laporan, menangguhkannya: nama tersebut kemudian berhenti berfungsi, ke mana pun ia mengarah. Semua tautan yang sudah dikirim dalam kampanye phishing menjadi tidak berguna secara instan, bahkan jika server di baliknya masih berjalan.
Apa itu penyedia hosting?
Penyedia hosting adalah pemilik mesin fisik atau virtual yang menjalankan situs: server itu sendiri. Ia dapat mematikan mesin ini, atau menghapus halaman tertentu jika sisa server tersebut sah (kasus situs yang diretas). Mematikan hosting menghapus halaman itu segera, tetapi tidak mencegah penipu mengarahkan kembali nama domainnya ke server lain dalam beberapa menit.
Apa itu CDN?
CDN (Content Delivery Network) adalah jaringan server perantara, seperti Cloudflare, Akamai, atau Fastly, yang ditempatkan di depan server sungguhan. Ia mempercepat tampilan, menyaring sebagian lalu lintas yang tidak diinginkan, dan yang terpenting: ia menyembunyikan alamat IP sebenarnya dari server asal di mata pengunjung biasa. CDN dapat menampilkan peringatan kepada pengunjung atau memblokir akses ke suatu halaman, tetapi tidak dapat menghapus situs: ia hanya meneruskannya atas nama pemilik sebenarnya.
Siapa mengontrol apa?
| Pihak | Yang dimiliki | Yang dapat dilakukan |
|---|---|---|
| Registrar | Nama domain | Menangguhkan seluruh nama |
| Penyedia hosting | Server (mesin) | Mematikan mesin atau menghapus halaman |
| CDN | Relai di depan server | Memperingatkan atau memblokir pengunjung, meneruskan keluhan |
Ketiga tindakan ini saling melengkapi, bukan saling menggantikan. Mematikan server tanpa menyentuh domain memungkinkan penipu membangun kembali di tempat lain dalam beberapa menit; menangguhkan domain tanpa bertindak atas server membiarkan mesin tetap aktif untuk nama-nama lain.
Contoh konkret: situs phishing di balik Cloudflare
Sebuah situs meniru halaman login bank di alamat https://secure-login.example. Pencarian WHOIS terhadap alamat IP-nya mengembalikan... Cloudflare. Sekilas, orang mungkin mengira Cloudflare menghosting situs tersebut. Ini hampir tidak pernah terjadi: Cloudflare (atau CDN setara) hanya bertindak sebagai perantara. Server sungguhan, yang benar-benar berisi halaman palsu tersebut, berada di tempat lain, pada penyedia hosting yang tidak muncul sama sekali dalam WHOIS pertama ini.
Mengapa melaporkan hanya ke CDN mungkin tidak cukup
Laporan yang dikirim hanya ke CDN dapat memicu reaksi cepat: Cloudflare, misalnya, menyediakan formulir khusus di abuse.cloudflare.com dan dapat menampilkan peringatan keamanan kepada pengunjung. Tetapi selama server sungguhan masih berjalan, penipu dapat menghapus situs dari CDN dan terus melayaninya secara langsung, atau memindahkannya ke belakang CDN lain. CDN memperlambat, bukan menghentikan. Untuk pemutusan yang bertahan lama, kita juga perlu menelusuri hingga ke penyedia hosting sebenarnya, dan memberi tahu registrar domain.
Cara mengidentifikasi penyedia hosting sebenarnya
Beberapa petunjuk sering memungkinkan menemukan server asal di balik CDN, tanpa alat khusus:
- Riwayat DNS: beberapa layanan riwayat DNS terkadang menyimpan alamat IP yang digunakan oleh domain sebelum beralih ke belakang CDN. Jika situs sudah lama atau baru saja mengubah konfigurasinya, IP lama mungkin masih tercatat di sana.
- Subdomain yang terlupakan: struktur besar mengaktifkan CDN di situs utama, tetapi terkadang melupakan subdomain tambahan (
mail.,ftp.,dev.,webmail.) yang masih mengarah langsung ke server sungguhan. - Header dan sertifikat: beberapa server yang salah konfigurasi merespons secara berbeda saat diakses langsung dibandingkan melalui CDN, atau memaparkan sertifikat yang terkait dengan nama lain.
- Header email: jika phishing datang melalui email, alamat IP server pengirim (lihat cara membaca header lengkap) terkadang milik penyedia hosting yang sama dengan situs tersebut, meskipun situs itu dilindungi oleh CDN.
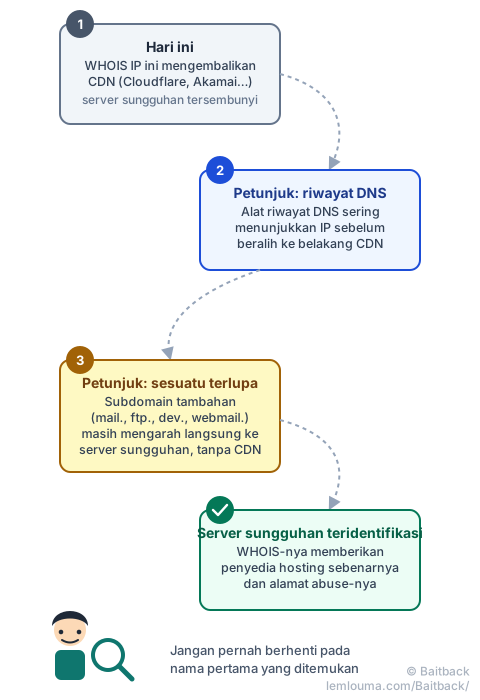
Ketika tidak ada petunjuk ini yang cukup, CDN tetap menjadi titik singgah wajib: formulir penyalahgunaannya memungkinkan pelaporan halaman tersebut, dan beberapa CDN sendiri meneruskan keluhan ke penyedia hosting sebenarnya, yang mereka ketahui.
Menyusun laporan Anda
Setelah pihak yang tepat teridentifikasi, laporan yang efektif tetap singkat dan dapat diverifikasi: alamat yang tepat dari halaman tersebut (bukan hanya nama domain), tangkapan layar atau header lengkap jika vektornya adalah email, dan tanggal serta waktu penemuan. Kita menulis kepada CDN untuk peringatan segera, kepada registrar untuk memutus nama, dan kepada penyedia hosting untuk mematikan mesin — masing-masing untuk hal yang menjadi tanggung jawabnya, bukan mengirimkan semuanya secara sembarangan kepada semua orang.
- Registrar mengelola nama domain dan dapat menangguhkannya sepenuhnya.
- Penyedia hosting mengelola server dan dapat mematikan mesin atau menghapus halaman tertentu.
- CDN tidak menghosting situs: ia meneruskannya, menyembunyikan IP sebenarnya, dan dapat memperingatkan pengunjung tanpa dapat menghapusnya.
- WHOIS yang mengembalikan CDN hampir tidak pernah menjadi akhir investigasi: server sungguhan di baliknya harus dicari.
- Riwayat DNS, subdomain yang terlupakan, dan header email adalah titik awal yang baik untuk menemukannya.
Inilah tepatnya yang dilakukan Baitback: dari sebuah email atau tautan, alat ini menemukan server pengirim, mengidentifikasi penyedia hosting sebenarnya bahkan di balik CDN, dan menyiapkan pesan laporan yang ditujukan kepada setiap pihak yang terkait.
Untuk mempelajari lebih lanjut: menganalisis phishing dari pesan hingga infrastruktur, menemukan alamat abuse@ penyedia hosting, atau memahami peran DNS.