Cara menemukan alamat abuse@ penyedia hosting?
Setelah server yang tepat teridentifikasi, masih perlu mengetahui kepada siapa harus menulis agar dimatikan. Kabar baiknya: alamat itu hampir selalu ada, dirancang khusus untuk itu. Kabar yang kurang baiknya: tidak selalu mudah ditemukan sekali coba. Berikut metode langkah demi langkah.
Mengapa alamat abuse@ ada
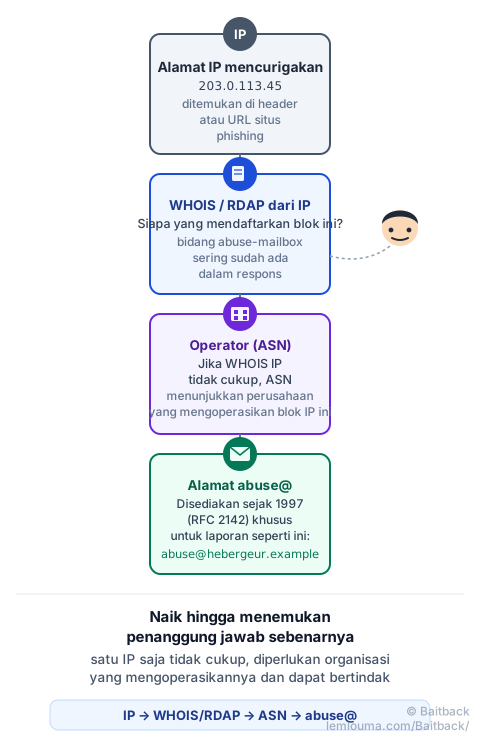
Pada tahun 1997, RFC 2142 menetapkan konvensi yang masih digunakan hingga hari ini oleh hampir semua penyedia hosting dan operator jaringan: setiap organisasi yang mengelola mesin yang terhubung ke internet harus mempublikasikan kotak abuse@ untuk menerima laporan penyalahgunaan (spam, peretasan, phishing...), di antara kotak standar lainnya seperti postmaster@ atau webmaster@. Ini bukan sekadar kebiasaan: ini adalah standar, yang menjelaskan mengapa ini berfungsi begitu luas, dari penyedia hosting kecil hingga operator global terbesar.
Mengidentifikasi operator: dari IP ke ASN
Semuanya dimulai dengan alamat IP: alamat server yang menghosting halaman phishing, atau yang ditemukan dalam baris Received pada email (lihat cara menemukannya di header). Dari sana, metodenya selalu mengikuti jalur yang sama:
- WHOIS atau RDAP dari IP: perintah sederhana
whois 203.0.113.45, atau situs RDAP daring, menunjukkan organisasi mana yang mendaftarkan blok alamat ini. Respons sangat sering langsung berisi bidangabuse-mailboxatauOrgAbuseEmail: jika ada, ini adalah jawaban tercepat. - ASN jika WHOIS IP tidak cukup: setiap blok alamat IP dikaitkan dengan ASN (Autonomous System Number), semacam nomor identitas operator jaringan yang mengoperasikannya. Alat seperti bgp.he.net memungkinkan menemukan ASN dari sebuah IP, lalu organisasi yang terkait dengannya.
- Memverifikasi kontak: setelah organisasi teridentifikasi, cari "nama organisasi + abuse" atau periksa halaman dukungannya: sebagian besar penyedia hosting besar mendokumentasikan prosedur pelaporan mereka.
Memverifikasi bahwa kontak itu benar
Menebak alamat abuse@ hanya dari nama domain situs phishing adalah kesalahan umum: abuse@secure-login.example kemungkinan besar tidak ada, karena domain ini milik penipu itu sendiri, bukan penyedia hosting. Alamat abuse@ yang benar adalah milik organisasi yang memiliki server (ditemukan melalui IP, bukan melalui domain situs jebakan). Jika yang harus ditangguhkan adalah domain, bukan server yang harus dimatikan, maka yang harus dicari adalah alamat lain: alamat registrar (lihat siapa yang mengontrol apa antara registrar, penyedia hosting, dan CDN).
Ketika alamat abuse@ tidak jelas
WHOIS tidak selalu memberikan jawaban yang jelas. Tiga situasi sering muncul:
- Penyedia hosting cloud besar (AWS, OVH, Azure, Google Cloud...) sering mengganti alamat email dengan formulir web khusus, terkadang diwajibkan untuk memproses laporan dengan cepat.
- Registrar domain terkadang mempublikasikan tautan "report abuse" langsung, melalui RDAP, bukan alamat email tradisional.
- Keheningan, atau penolakan: beberapa operator, terutama yang berada di luar negeri, merespons dengan lambat atau tidak sama sekali. Dalam hal ini, CERT nasional atau platform resmi negara tersebut tetap menjadi jalan: di Prancis, misalnya, PHAROS.
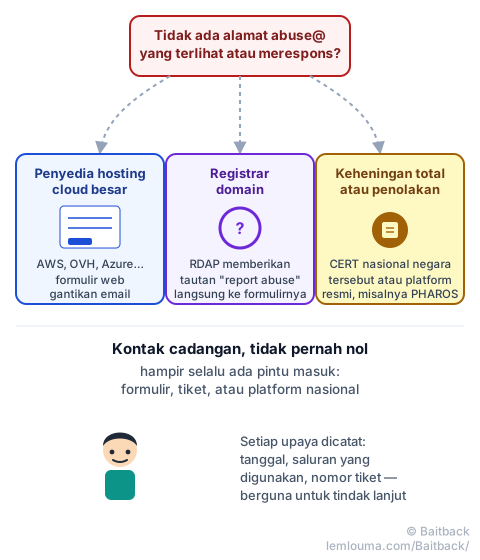
Simpan catatan setiap upaya: tanggal, saluran yang digunakan (email, formulir, tiket), dan nomor referensi jika ada. Inilah yang memungkinkan tindak lanjut yang efektif, atau eskalasi ke level berikutnya tanpa mulai dari nol.
Menyiapkan laporan Anda
Setelah alamat yang tepat ditemukan, laporan itu sendiri harus tetap sederhana untuk diproses oleh penerimanya:
- Elemen konkret yang terkait: alamat IP untuk penyedia hosting, nama domain untuk registrar;
- URL yang tepat dari halaman phishing, atau header lengkap jika laporan berasal dari email;
- Tanggal dan waktu penemuan, dengan zona waktu yang ditentukan;
- Tautan yang dinetralkan, dalam bentuk
hxxps://secure-login[.]example, untuk menghindari klik yang tidak disengaja saat membacanya.
- Kotak abuse@ adalah standar yang diharapkan dari setiap operator jaringan sejak 1997 (RFC 2142).
- Jalur biasa adalah IP → WHOIS/RDAP → (ASN jika diperlukan) → alamat abuse@.
- Kontak yang valid adalah milik organisasi yang memiliki server (ditemukan melalui IP), bukan yang ditebak dari nama domain situs jebakan.
- Penyedia hosting cloud besar sering menggunakan formulir web daripada alamat email.
- Jika tidak ada respons, CERT nasional atau platform resmi tetap menjadi jalan.
Inilah tepatnya yang diotomatisasi oleh Baitback: dari sebuah email atau tautan, alat ini menemukan server yang terkait, operatornya, dan alamat pelaporannya yang tepat, lalu menyiapkan pesan siap kirim.
Untuk mempelajari lebih lanjut: registrar, penyedia hosting, CDN: siapa yang benar-benar dapat bertindak, atau anatomi lengkap laporan yang efektif.