Notificar un ataque de phishing: del informe al cierre
Encontrar el alojador o el registrador de un sitio de phishing (véase quién puede actuar realmente y cómo encontrar su dirección abuse@) es solo la mitad del camino. Aún hay que redactar un informe que alguien pueda tramitar en pocos minutos, entender qué ocurre una vez enviado, y seguir el caso hasta que el sitio desaparezca de verdad. Esta guía cubre las tres cosas: notificar bien, saber qué esperar, y mantenerse firme hasta el cierre.
Anatomía de un informe accionable
Un informe de abuso lo tramita una persona, a menudo con decenas de otros el mismo día. Cuantos más elementos verificables contenga desde el principio, más rápido sube a lo alto de la pila. Siete datos aparecen casi siempre:
- La URL exacta de la página de phishing, no solo el nombre de dominio: una misma dirección puede alojar decenas de páginas distintas.
- El dominio implicado, para el registrador.
- La dirección IP del servidor, para el alojador (véase cómo rastrearla hasta la dirección abuse@).
- Las cabeceras completas, si el vector es un correo: ahí está el verdadero rastro, no en el remitente mostrado.
- La fecha y hora de detección, en UTC o con el huso horario indicado, para evitar cualquier ambigüedad a quien recibe el informe desde otro país.
- Una captura de pantalla de la página, útil si desaparece antes de que alguien pueda verificarla.
- Una descripción objetiva del ataque: qué se suplanta, qué se pide a la víctima (credenciales, tarjeta bancaria…), sin suposiciones ni acusaciones.
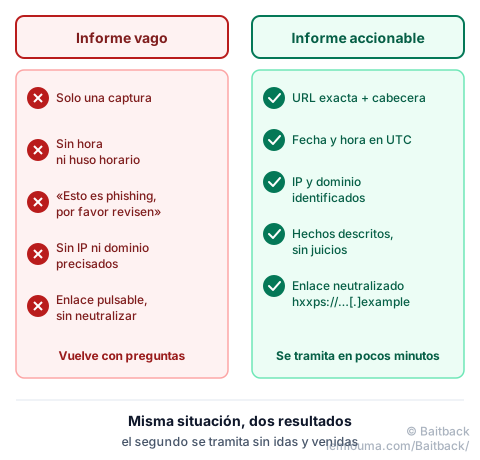
La trampa más habitual es el informe demasiado vago: «este sitio es phishing, por favor actúen». Sin una URL precisa ni una marca temporal, quien recibe el mensaje debe primero buscar la información que el notificante ya tenía delante, lo que retrasa todo, o archiva el informe sin más si se considera demasiado impreciso para verificarlo.
Eso es exactamente lo que prepara Baitback: a partir de un correo o un enlace, la herramienta reúne automáticamente estos siete elementos y redacta el mensaje listo para enviar, dirigido al destinatario correcto.
¿Qué ocurre tras el envío de un informe a abuse@?
Un informe bien construido rara vez desaparece en el vacío. En la mayoría de los alojadores, sigue un recorrido bastante similar, aunque no siempre termine de la misma manera.
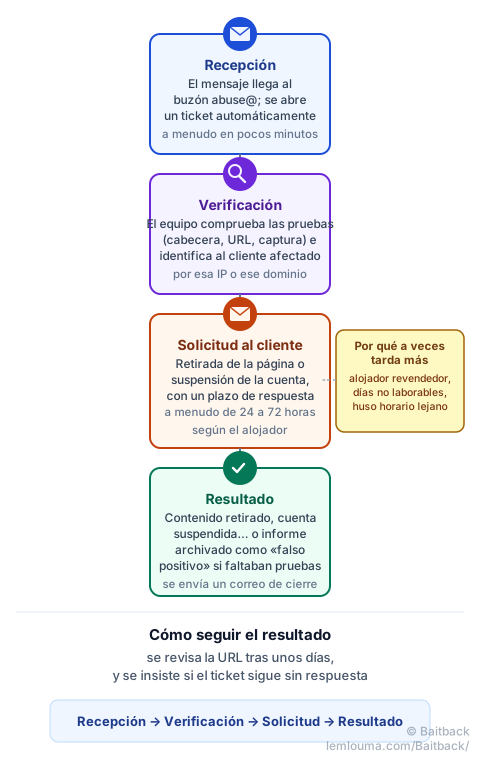
Un alojador casi nunca corta un servidor solo con la fe del informe: primero verifica las pruebas, luego identifica a cuál de sus clientes corresponde (el alojador alquila la máquina a un tercero; casi nunca es el autor del sitio). Es a ese cliente a quien se dirige primero la solicitud de retirada o suspensión, con un plazo de respuesta. Si el cliente no responde o no coopera, el alojador puede cortarlo él mismo, según sus propias condiciones de uso.
Existen falsos positivos: un sitio legítimo mal clasificado, una página de prueba, una herramienta de seguridad confundida con una amenaza. Por eso la verificación tiene lugar antes de cualquier acción, y por eso un informe con pruebas sólidas (figura 1) se tramita más rápido que una simple sospecha.
Algunos informes tardan más que otros: un alojador que en realidad es solo un revendedor debe reenviar la solicitud al operador real; un ticket abierto un viernes por la tarde espera al siguiente día laborable; un alojador situado en un huso horario lejano responde con el desfase correspondiente. Nada de esto significa que el informe se haya perdido: se revisa la URL tras unos días, y se insiste con cortesía si el ticket sigue sin respuesta pasado el plazo anunciado.
Del informe al cierre: seguir una infraestructura en el tiempo
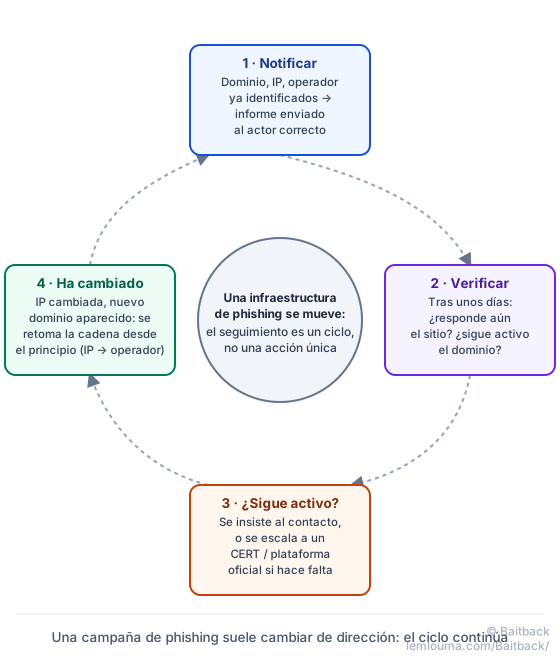
Un informe aislado a veces es solo una etapa. Una infraestructura de phishing puede sobrevivir a un primer cierre desplazándose: nueva dirección IP, nuevo dominio, nuevo alojador. El trabajo no termina en el momento del envío.
El método sigue siendo el mismo en cada etapa: identificar el dominio, identificar la dirección IP del servidor, identificar al operador que lo gestiona (véase quién controla qué entre registrador, alojador y CDN y la cadena IP → WHOIS/RDAP → ASN → abuse@), y luego notificar a cada uno lo que le corresponde.
¿Qué hacer si el sitio sigue activo?
Un plazo de unos días sin cambios no significa que el informe haya fracasado: se insiste en el ticket existente recordando su referencia, en lugar de abrir uno nuevo. Si el silencio persiste más allá de un plazo razonable, una plataforma oficial (en España, por ejemplo, el Instituto Nacional de Ciberseguridad; cada país tiene la suya) o un CERT nacional sigue siendo un recurso complementario.
¿Qué hacer si el dominio cambia de dirección IP?
Un dominio que de repente apunta a una nueva IP probablemente ha cambiado de alojador, de forma voluntaria (para eludir un informe) o no. La cadena de identificación hay que rehacerla por completo para esa nueva IP: nuevo WHOIS, nuevo operador, nueva dirección abuse@. El dominio, en cambio, suele seguir siendo el objetivo más estable: un informe al registrador conserva su interés aunque el servidor haya cambiado.
¿Qué hacer si aparece un nuevo dominio?
Las campañas activas suelen reutilizar la misma plantilla de página, a veces el mismo alojador, bajo un nuevo nombre de dominio. Detectar un aire de familia (misma maquetación, mismo servidor, misma estructura de URL) permite anticipar lo que viene en lugar de partir de cero con cada nueva variante.
- Un informe accionable contiene la URL exacta, el dominio, la IP, las cabeceras, la hora en UTC, una captura y una descripción objetiva.
- Tras recibirlo, el alojador verifica las pruebas, identifica al cliente afectado, y luego le pide retirar la página o suspender la cuenta.
- Un plazo de respuesta de 24 a 72 horas es normal; se insiste en lugar de abandonar.
- Una infraestructura de phishing puede desplazarse tras un cierre: el seguimiento (estado, IP, nuevos dominios) es un ciclo, no una acción única.
Baitback se encarga de cada una de estas etapas: prepara un informe completo y accionable, dirigido al actor correcto, para que lo único que quede por hacer sea enviarlo.
Para ir más lejos: registrador, alojador, CDN: quién puede actuar realmente, encontrar la dirección abuse@ de un alojador, o analizar un phishing desde el mensaje hasta la infraestructura.