Signaler une attaque de phishing : du rapport à la coupure
Retrouver l'hébergeur ou le registrar d'un site de phishing (voir qui peut réellement agir et comment trouver son adresse abuse@) n'est que la moitié du chemin. Encore faut-il écrire un signalement que quelqu'un peut traiter en quelques minutes, comprendre ce qui se passe une fois qu'il est envoyé, et suivre l'affaire jusqu'à ce que le site disparaisse vraiment. Ce guide couvre les trois : bien signaler, savoir à quoi s'attendre, et tenir bon jusqu'à la coupure.
Anatomie d'un signalement exploitable
Un signalement d'abus est traité par une personne, souvent avec des dizaines d'autres à traiter le même jour. Plus il contient d'éléments vérifiables d'emblée, plus vite il passe en haut de la pile. Sept informations reviennent presque toujours :
- L'URL exacte de la page de phishing, pas seulement le nom de domaine : une même adresse peut héberger des dizaines de pages différentes.
- Le domaine concerné, pour le registrar.
- L'adresse IP du serveur, pour l'hébergeur (voir comment la retrouver jusqu'à l'adresse abuse@).
- Les en-têtes complets, si le vecteur est un e-mail : c'est là que se trouve la vraie trace, pas dans l'expéditeur affiché.
- La date et l'heure de constatation, en UTC ou avec le fuseau horaire précisé, pour éviter toute ambiguïté à qui reçoit le signalement depuis un autre pays.
- Une capture d'écran de la page, utile si elle disparaît avant que quelqu'un n'aille vérifier.
- Une description factuelle de l'attaque : ce qui est imité, ce qui est demandé à la victime (identifiants, carte bancaire…), sans supposition ni accusation.
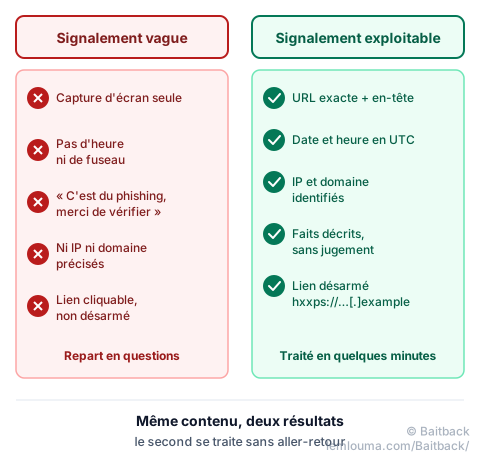
Le piège le plus courant est le rapport trop vague : « ce site est du phishing, merci d'agir ». Sans URL précise ni horodatage, la personne qui reçoit le message doit d'abord chercher les informations que le signaleur avait déjà sous les yeux, ce qui retarde tout, ou classe le signalement sans suite s'il est jugé trop imprécis pour être vérifié.
C'est exactement ce que prépare Baitback : à partir d'un e-mail ou d'un lien, l'outil réunit ces sept éléments automatiquement et rédige le message prêt à envoyer, adressé au bon destinataire.
Que se passe-t-il après l'envoi d'un signalement abuse@ ?
Un signalement bien construit disparaît rarement dans le vide. Chez la plupart des hébergeurs, il suit un parcours assez semblable, même s'il ne se termine pas toujours de la même manière.
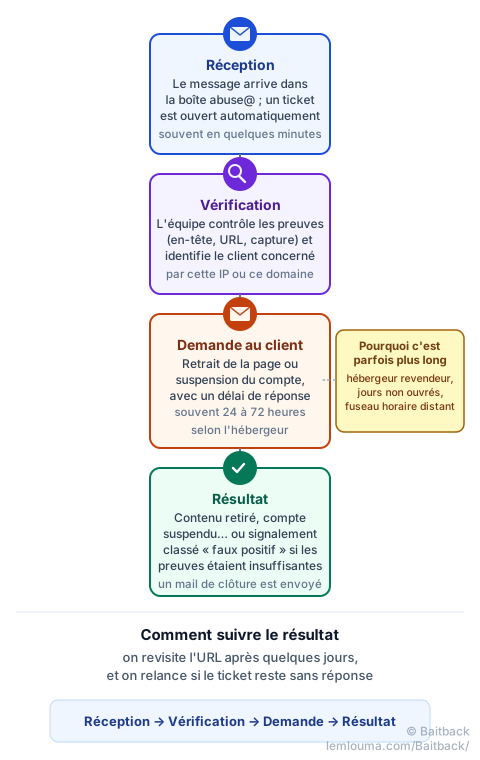
Un hébergeur ne coupe presque jamais un serveur sur la seule foi du signalement : il vérifie d'abord les preuves, puis identifie lequel de ses clients est concerné (l'hébergeur loue la machine à un tiers, il n'est presque jamais l'auteur du site). C'est à ce client que la demande de retrait ou de suspension est adressée en premier, avec un délai de réponse. Si le client ne répond pas ou ne coopère pas, l'hébergeur peut couper lui-même, selon ses propres conditions d'utilisation.
Les faux positifs existent : un site légitime mal classé, une page de test, un outil de sécurité pris pour une menace. C'est pourquoi la vérification a lieu avant toute action, et pourquoi un signalement avec des preuves solides (figure 1) est traité plus vite qu'un simple soupçon.
Certains signalements prennent plus de temps que d'autres : un hébergeur qui n'est en réalité qu'un revendeur doit relayer la demande à l'opérateur réel ; un ticket ouvert un vendredi soir attend le prochain jour ouvré ; un hébergeur situé dans un fuseau horaire éloigné répond avec le décalage correspondant. Rien de tout cela ne signifie que le signalement s'est perdu : on revisite l'URL après quelques jours, et on relance poliment si le ticket reste sans réponse après le délai annoncé.
Du signalement à la coupure : suivre une infrastructure dans la durée
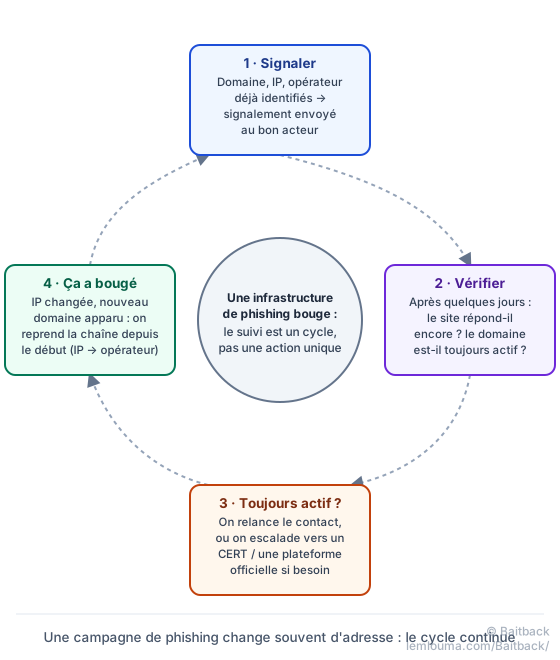
Un signalement isolé n'est parfois qu'une étape. Une infrastructure de phishing peut survivre à une première coupure en se déplaçant : nouvelle adresse IP, nouveau domaine, nouvel hébergeur. Le travail ne s'arrête donc pas au moment de l'envoi.
La méthode reste la même à chaque étape : identifier le domaine, identifier l'adresse IP du serveur, identifier l'opérateur qui la gère (voir qui contrôle quoi entre registrar, hébergeur et CDN et la chaîne IP → WHOIS/RDAP → ASN → abuse@), puis signaler à chacun ce qui le concerne.
Que faire si le site reste actif ?
Un délai de quelques jours sans changement ne veut pas dire que le signalement a échoué : on relance le ticket existant en rappelant sa référence, plutôt que d'en ouvrir un nouveau. Si le silence persiste au-delà d'un délai raisonnable, une plateforme officielle (en France, PHAROS) ou un CERT national reste un recours complémentaire.
Que faire si le domaine change d'adresse IP ?
Un domaine qui pointe soudain vers une nouvelle IP a probablement changé d'hébergeur, volontairement (pour fuir un signalement) ou non. La chaîne d'identification est à reprendre entièrement pour cette nouvelle IP : nouveau WHOIS, nouvel opérateur, nouvelle adresse abuse@. Le domaine, lui, reste souvent la cible la plus stable : un signalement au registrar garde son intérêt même si le serveur a bougé.
Que faire si un nouveau domaine apparaît ?
Les campagnes actives réutilisent souvent le même modèle de page, parfois le même hébergeur, sous un nouveau nom de domaine. Repérer un air de famille (même mise en page, même serveur, même structure d'URL) permet d'anticiper la suite plutôt que de repartir de zéro à chaque nouvelle variante.
- Un signalement exploitable contient l'URL exacte, le domaine, l'IP, les en-têtes, l'heure en UTC, une capture et une description factuelle.
- Après réception, l'hébergeur vérifie les preuves, identifie son client concerné, puis lui demande de retirer la page ou de suspendre le compte.
- Un délai de réponse de 24 à 72 heures est normal ; on relance plutôt qu'on n'abandonne.
- Une infrastructure de phishing peut se déplacer après une coupure : le suivi (statut, IP, nouveaux domaines) est un cycle, pas une action unique.
Baitback prend en charge chacune de ces étapes : il prépare un signalement complet et exploitable, adressé au bon acteur, pour que la seule chose qui reste à faire soit de l'envoyer.
Pour aller plus loin : registrar, hébergeur, CDN : qui peut réellement agir, trouver l'adresse abuse@ d'un hébergeur, ou analyser un phishing du message à l'infrastructure.