Denunciar um ataque de phishing: da denúncia ao corte
Encontrar o alojador ou o registrar de um site de phishing (ver quem pode realmente agir e como encontrar o seu endereço abuse@) é apenas metade do caminho. Ainda é preciso escrever uma denúncia que alguém consiga processar em poucos minutos, compreender o que acontece depois de ser enviada, e acompanhar o caso até que o site desapareça de facto. Este guia cobre os três: denunciar bem, saber o que esperar, e persistir até ao corte.
Anatomia de uma denúncia acionável
Uma denúncia de abuso é tratada por uma pessoa, muitas vezes com dezenas de outras para tratar no mesmo dia. Quanto mais elementos verificáveis contiver desde logo, mais rápido sobe ao topo da pilha. Sete informações repetem-se quase sempre:
- O URL exato da página de phishing, não apenas o nome de domínio: um mesmo endereço pode alojar dezenas de páginas diferentes.
- O domínio em causa, para o registrar.
- O endereço IP do servidor, para o alojador (ver como encontrá-lo até ao endereço abuse@).
- Os cabeçalhos completos, se o vetor for um e-mail: é aí que está o verdadeiro rasto, não no remetente exibido.
- A data e a hora da constatação, em UTC ou com o fuso horário especificado, para evitar qualquer ambiguidade a quem recebe a denúncia a partir de outro país.
- Uma captura de ecrã da página, útil se ela desaparecer antes de alguém a verificar.
- Uma descrição factual do ataque: o que está a ser imitado, o que é pedido à vítima (credenciais, cartão bancário…), sem suposições nem acusações.
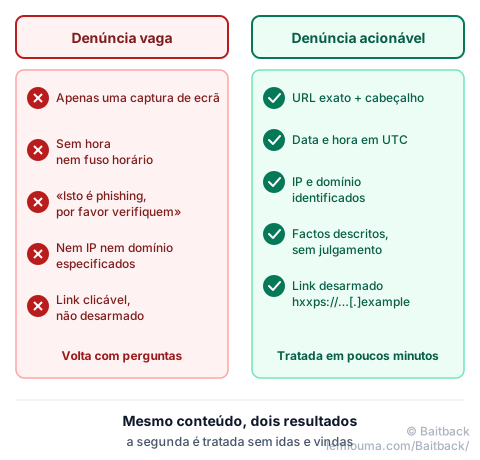
A armadilha mais comum é o relatório demasiado vago: «este site é phishing, por favor ajam». Sem URL preciso nem data e hora, a pessoa que recebe a mensagem tem primeiro de procurar as informações que o denunciante já tinha diante dos olhos, o que atrasa tudo, ou arquiva a denúncia sem seguimento se for considerada demasiado imprecisa para verificar.
É exatamente isto que Baitback prepara: a partir de um e-mail ou de um link, a ferramenta reúne estes sete elementos automaticamente e redige a mensagem pronta a enviar, dirigida ao destinatário certo.
O que acontece depois de enviar uma denúncia abuse@?
Uma denúncia bem construída raramente desaparece no vazio. Na maioria dos alojadores, segue um percurso bastante semelhante, mesmo que nem sempre termine da mesma forma.
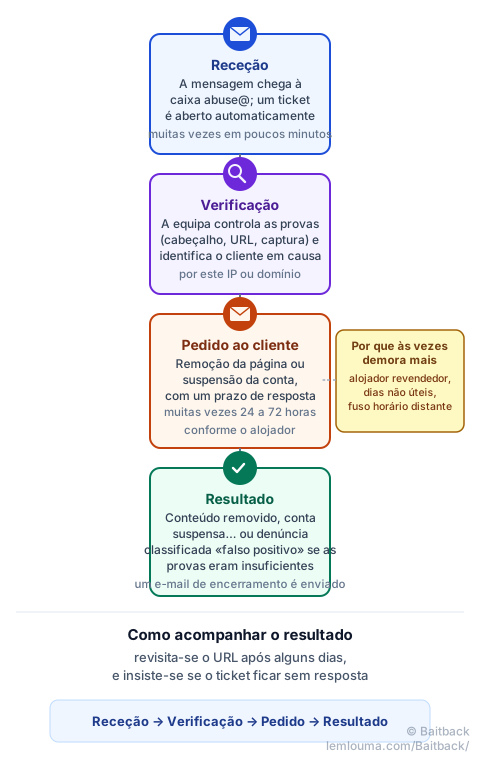
Um alojador quase nunca desliga um servidor apenas com base na denúncia: primeiro verifica as provas, depois identifica qual dos seus clientes está em causa (o alojador aluga a máquina a terceiros, quase nunca é o autor do site). É a este cliente que o pedido de remoção ou suspensão é dirigido primeiro, com um prazo de resposta. Se o cliente não responder ou não cooperar, o alojador pode desligar ele próprio, de acordo com as suas próprias condições de utilização.
Os falsos positivos existem: um site legítimo mal classificado, uma página de teste, uma ferramenta de segurança confundida com uma ameaça. É por isso que a verificação ocorre antes de qualquer ação, e por que uma denúncia com provas sólidas (figura 1) é tratada mais rapidamente do que uma simples suspeita.
Algumas denúncias demoram mais do que outras: um alojador que na realidade é apenas um revendedor tem de encaminhar o pedido ao operador real; um ticket aberto numa sexta-feira à noite espera pelo próximo dia útil; um alojador situado num fuso horário distante responde com o desfasamento correspondente. Nada disto significa que a denúncia se perdeu: revisita-se o URL após alguns dias, e insiste-se educadamente se o ticket ficar sem resposta depois do prazo anunciado.
Da denúncia ao corte: acompanhar uma infraestrutura ao longo do tempo
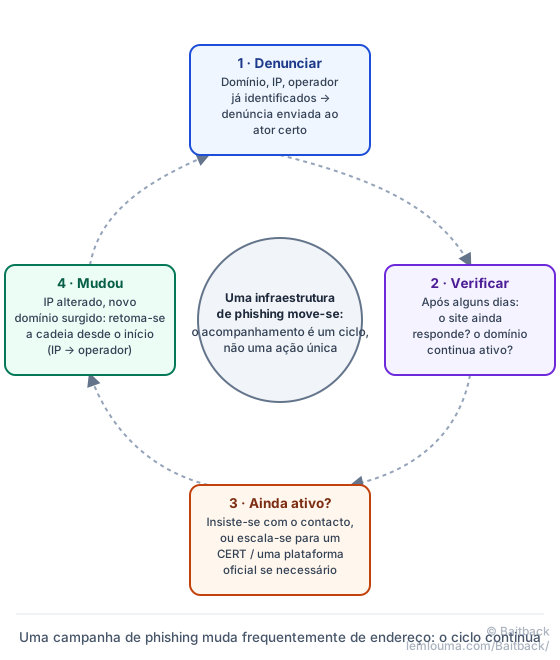
Uma denúncia isolada é por vezes apenas uma etapa. Uma infraestrutura de phishing pode sobreviver a um primeiro corte deslocando-se: novo endereço IP, novo domínio, novo alojador. O trabalho não termina, portanto, no momento do envio.
O método mantém-se o mesmo em cada etapa: identificar o domínio, identificar o endereço IP do servidor, identificar o operador que o gere (ver quem controla o quê entre registrar, alojador e CDN e a cadeia IP → WHOIS/RDAP → ASN → abuse@), e depois denunciar a cada um o que lhe diz respeito.
O que fazer se o site continuar ativo?
Um prazo de alguns dias sem mudança não significa que a denúncia falhou: reabre-se o ticket existente citando a sua referência, em vez de abrir um novo. Se o silêncio persistir para além de um prazo razoável, uma plataforma oficial (em França, por exemplo, PHAROS) ou um CERT nacional continua a ser um recurso complementar.
O que fazer se o domínio mudar de endereço IP?
Um domínio que subitamente aponta para um novo IP provavelmente mudou de alojador, de forma voluntária (para fugir a uma denúncia) ou não. A cadeia de identificação deve ser refeita por completo para este novo IP: novo WHOIS, novo operador, novo endereço abuse@. O domínio, esse, continua muitas vezes o alvo mais estável: uma denúncia ao registrar mantém o seu interesse mesmo que o servidor tenha mudado.
O que fazer se surgir um novo domínio?
As campanhas ativas reutilizam muitas vezes o mesmo modelo de página, por vezes o mesmo alojador, sob um novo nome de domínio. Reconhecer um ar de família (mesmo layout, mesmo servidor, mesma estrutura de URL) permite antecipar o que se segue em vez de recomeçar do zero a cada nova variante.
- Uma denúncia acionável contém o URL exato, o domínio, o IP, os cabeçalhos, a hora em UTC, uma captura e uma descrição factual.
- Após a receção, o alojador verifica as provas, identifica o cliente em causa, e depois pede-lhe para remover a página ou suspender a conta.
- Um prazo de resposta de 24 a 72 horas é normal; insiste-se em vez de desistir.
- Uma infraestrutura de phishing pode deslocar-se após um corte: o acompanhamento (estado, IP, novos domínios) é um ciclo, não uma ação única.
Baitback assume cada uma destas etapas: prepara uma denúncia completa e acionável, dirigida ao ator certo, para que a única coisa que reste fazer seja enviá-la.
Para ir mais longe: registrar, alojador, CDN: quem pode realmente agir, encontrar o endereço abuse@ de um alojador, ou analisar um phishing da mensagem à infraestrutura.