L'IA générative au service du phishing
Pendant longtemps, une faute d'orthographe ou une formule maladroite suffisait à démasquer un e-mail de phishing. Ce repère s'efface progressivement : les outils d'IA générative rédigent aujourd'hui des messages impeccables, personnalisés, parfois accompagnés de faux documents crédibles. Ce que cela change concrètement, et pourquoi ça déplace le travail d'analyse vers l'infrastructure plutôt que vers le texte.
La disparition progressive des fautes évidentes
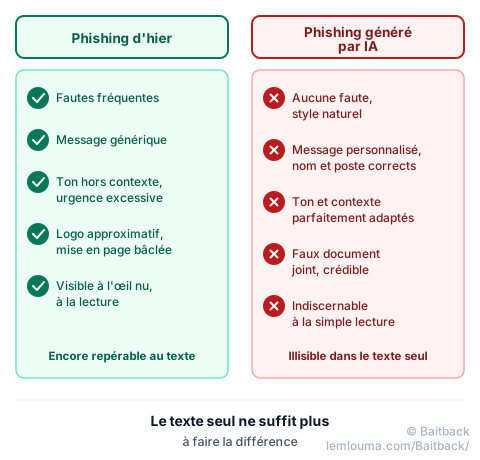
Un modèle de langage écrit un français (ou n'importe quelle langue) grammaticalement correct par défaut, sans effort particulier de la part de l'arnaqueur. Les indices historiques — traduction automatique bancale, tournures étranges, fautes d'accord — deviennent de moins en moins fiables. Ce n'est pas que ces signaux ont disparu partout : les campagnes les moins soignées existent encore. Mais on ne peut plus compter dessus comme critère principal.
Des messages personnalisés grâce à l'OSINT
L'OSINT (Open Source Intelligence, le renseignement en sources ouvertes) désigne la collecte d'informations déjà publiques : un profil LinkedIn qui indique un poste et une entreprise, un communiqué qui mentionne un projet en cours, un réseau social qui révèle des habitudes. Croisées avec une IA générative, ces informations permettent de rédiger un message qui cite le bon nom, le bon service, parfois le nom d'un collègue réel — sans qu'aucune fuite de données ne soit nécessaire, seulement de la recherche publique automatisée à grande échelle.
De faux documents à la chaîne
Facture, pièce d'identité, relevé bancaire, contrat : les mêmes outils permettent de générer des documents visuellement convaincants, adaptés à l'identité visuelle d'une entreprise ciblée. Combinés à un e-mail personnalisé, ils renforcent la crédibilité de l'ensemble sans qu'aucune étape ne demande de compétence graphique particulière.
L'adaptation automatique des campagnes
Au-delà du message initial, certains outils permettent d'ajuster une campagne en cours de route : reformuler un message qui obtient peu de clics, adapter le ton selon le secteur d'activité visé, générer des variantes pour éviter qu'un même texte, détecté une fois, ne serve de signature à toute la campagne.
Pourquoi l'analyse du contenu seul devient insuffisante
Si un message n'a plus de faute, un ton parfaitement calibré et un faux document convaincant, chercher un indice dans le texte devient un pari de moins en moins fiable. Un lecteur pressé, même averti, peut légitimement ne rien repérer d'anormal à la simple lecture. Continuer à ne se fier qu'au style d'un message, c'est baisser sa garde exactement là où l'arnaqueur a le plus investi.
L'infrastructure, elle, reste difficile à cacher
Une IA peut générer un texte parfait, mais elle ne peut pas effacer les traces techniques qui existent indépendamment du message : l'âge réel du nom de domaine, l'identité de l'hébergeur, l'adresse IP du serveur d'envoi, ou le contenu des en-têtes (voir comment les décortiquer). Ces éléments ne dépendent pas de la qualité rédactionnelle du message : ils appartiennent à une couche entièrement différente, que l'IA générative ne manipule pas.
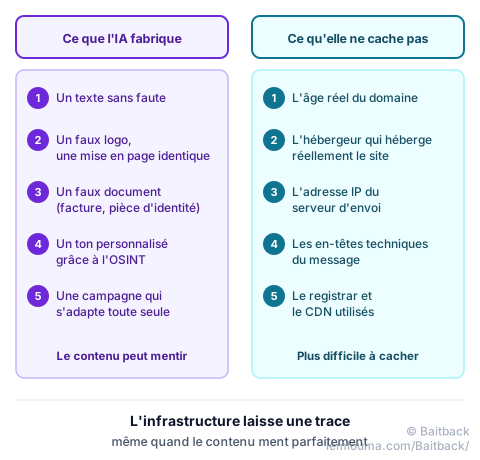
C'est un changement d'équilibre plutôt qu'une nouveauté totale : l'analyse technique de l'infrastructure a toujours été le moyen le plus fiable d'agir, même à l'époque des messages mal écrits. Elle devient simplement indispensable aujourd'hui, là où elle n'était qu'une bonne pratique complémentaire hier.
Du message suspect à un signalement
Face à un message qui semble trop bien écrit pour être honnête, la question à se poser n'est plus « la formulation est-elle louche ? » mais « d'où vient réellement ce message, et où mène-t-il ? » : quelle IP a envoyé l'e-mail, quel domaine héberge le lien, qui peut agir dessus. C'est ce trajet, du message à l'infrastructure puis au signalement, que couvre l'anatomie d'un signalement exploitable.
- L'IA générative fait disparaître les fautes et incohérences qui trahissaient autrefois un phishing.
- L'OSINT permet des messages personnalisés (nom, poste, contexte) sans fuite de données préalable.
- De faux documents crédibles peuvent accompagner le message, générés automatiquement.
- Le contenu d'un message n'est plus un indice fiable à lui seul : l'infrastructure (domaine, IP, hébergeur, en-têtes) reste la trace la plus solide.
Baitback part de ce principe : plutôt que de juger un message sur son style, l'outil analyse directement son infrastructure — l'e-mail, ses en-têtes, ses liens — pour retrouver qui peut réellement agir, quelle que soit la qualité du texte.