Anatomía de un kit de phishing: qué ocurre detrás de la página falsa
Una página de phishing casi nunca se escribe a mano. En la inmensa mayoría de los casos sale de un archivo ya preparado, un kit de phishing: un fichero .zip que se descarga, se sube a un servidor alquilado o pirateado, y queda operativo en pocos minutos. Esto es lo que hay bajo el capó, desde la fachada hasta los datos robados.
Una caja de herramientas que se monta en cinco minutos
La primera pieza del kit es la fachada: una copia del código HTML, CSS y JavaScript de un sitio real (un banco, un servicio de mensajería, la administración tributaria…). Obtener ese código es sencillo, cualquier navegador permite guardarlo. El trabajo del kit consiste en hacerlo funcional: los campos de entrada se conectan a un script que captura todo lo que se escribe en ellos, en lugar de verificar una contraseña con el servicio real.
Para sobrevivir más tiempo, el kit suele ocultar su propio funcionamiento. El script que captura los datos está frecuentemente codificado (en Base64, por ejemplo), lo que lo hace ilegible de un vistazo y más difícil de detectar para un rastreador o un escáner de seguridad automatizado que analiza el código buscando palabras clave conocidas. No es un cifrado fuerte: una persona que se toma el tiempo de decodificar el script lo consigue sin dificultad. Es sobre todo una forma de ganar algunas horas o días antes de ser detectado.
Lo que la página verifica mientras la víctima escribe
Un kit bien construido no se limita a registrar cualquier cosa. Valida la entrada en directo, exactamente como lo haría el sitio real, por dos razones: dar la ilusión de un formulario serio y, sobre todo, no saturar al atacante con datos inservibles.
- El formato del correo electrónico se verifica carácter a carácter (presencia de una «@», un dominio válido…).
- El número de tarjeta bancaria pasa por el algoritmo de Luhn: una fórmula matemática simple que comprueba si una secuencia de dieciséis dígitos podría corresponder a una tarjeta real, sin saber nada de la tarjeta en sí. Un número inventado al azar falla casi siempre esta prueba; el kit rechaza la entrada y vuelve a pedir la tarjeta, dando la impresión de un sitio riguroso.
La parte más eficaz, y más discreta, tiene que ver con la autenticación de doble factor (MFA / 2FA). Muchos kits recientes muestran, justo después de introducir la contraseña, una pantalla de carga del tipo «Verificando…». Mientras tanto, entre bastidores, el atacante se conecta en directo al sitio real con las credenciales que acaban de robarse. El sitio real envía entonces un código real por SMS a la víctima, que lo escribe en la página falsa con total confianza: el kit lo transmite de inmediato al atacante, que a su vez lo introduce en el sitio real. La víctima solo ve una pantalla que tarda un poco más de la cuenta; el atacante, por su parte, acaba de obtener un acceso completo, código de un solo uso incluido.
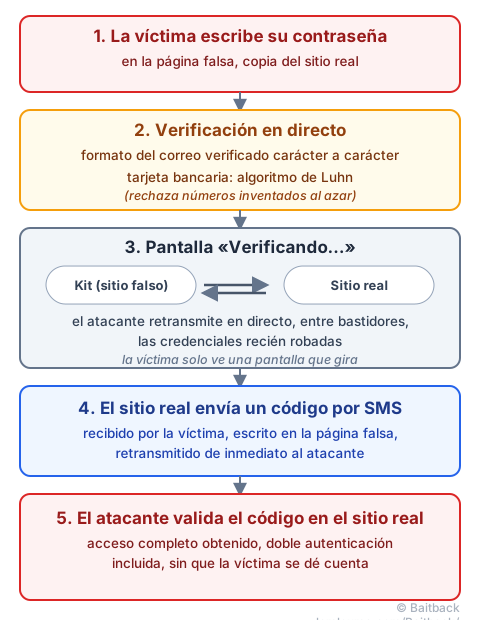
Este mecanismo sigue siendo un montaje artesanal, que el atacante debe validar a mano. Existen versiones mucho más automatizadas, en las que un servidor intercala la página falsa entre la víctima y el sitio real sin ninguna intervención humana: es el tema de la guía AiTM: cuando el phishing roba tu sesión, no solo tu contraseña.
A dónde van realmente los datos: tres puertas de salida
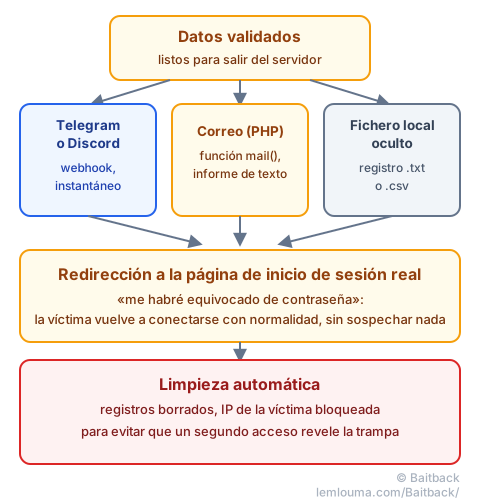
Una vez validados, los datos deben salir del servidor para llegar hasta el atacante. Tres canales aparecen constantemente en los kits actuales:
- Los webhooks de Telegram o Discord: el método más utilizado hoy en día. El kit envía una simple solicitud a un canal privado de Telegram o Discord, y cada credencial robada aparece al instante en una conversación, en el teléfono del atacante. Rápido, gratuito y difícil de detectar sin mirar el código fuente de la página.
- El envío de correos electrónicos: el kit utiliza la función
mail()del lenguaje PHP para transmitir cada entrada en forma de pequeño informe de texto, a una dirección elegida por el atacante. - Los ficheros de registro locales: más rudimentario, el kit escribe cada dato robado en un fichero oculto (
.txto.csv) directamente en el servidor, que el atacante irá a recuperar más tarde.
Estos tres canales no se excluyen entre sí: muchos kits combinan un webhook instantáneo para ser avisados de inmediato, y un fichero de respaldo por si el webhook deja de funcionar.
Cae el telón: redirección y limpieza
Una vez enviados los datos, la página falsa no se detiene en seco: redirige a la víctima a la página de inicio de sesión real del servicio suplantado (por ejemplo login.live.com), a menudo con un mensaje de error discreto. El efecto buscado es preciso: la víctima piensa que debe de haberse equivocado de contraseña, vuelve a escribir sus credenciales en el sitio real, se conecta con normalidad… y no sospecha nada.
Algunos kits van más allá y se protegen a sí mismos tras un primer paso exitoso: borrado de los registros que podrían delatar su funcionamiento, o bloqueo de la dirección IP de la víctima para que un segundo acceso (por ejemplo, el de un investigador que volviera a examinar la página) se encuentre con una página en blanco o un error, en lugar de la trampa completa.
Cómo termina cayendo un montaje tan bien armado
Pese a todo este cuidado, los kits dejan huellas explotables. La más frecuente es un error de configuración del servidor: un directorio abierto (directory listing), que permite a cualquiera recorrer la carpeta del sitio y, con ella, descargar el archivo .zip del kit tal como fue subido. Con ese archivo en mano, un investigador suele encontrar, en texto claro o apenas codificadas, las credenciales que realmente importan: el token del bot de Telegram, el identificador del canal de Discord, o la dirección de correo de recepción.
Estas credenciales no afectan a una sola página: el mismo token de bot suele reutilizarse en varias campañas del mismo atacante. Reportarlo a Telegram o a Discord puede así cortar de golpe toda una serie de sitios, mucho más allá del que se encontró. Es el mismo principio que con la infraestructura de envío de correos, detallado en la guía Analizar un phishing: del mensaje a la infraestructura: cada elemento encontrado es también una palanca, y el servidor que aloja el kit sigue siendo reportable a su proveedor de alojamiento como cualquier página de phishing (véase encontrar la dirección de abuso correcta en un alojador).
Antes de llegar a eso, el primer reflejo sigue siendo comprobar el enlace que llevó hasta la página. Pegando el correo sospechoso en Baitback, la herramienta sigue las redirecciones, identifica el servidor de envío y su alojador, y prepara directamente los mensajes de reporte, sin necesidad de rebuscar uno mismo en el código del kit.
- Una página de phishing casi siempre sale de un kit ya preparado, clonado y luego ofuscado para retrasar su detección.
- La verificación en directo (Luhn, formato de correo, MFA retransmitido en tiempo real) sirve para filtrar datos inservibles y robar códigos de un solo uso.
- Los datos robados suelen salir por un webhook de Telegram o Discord, un correo PHP, o un fichero de registro local.
- La redirección final al sitio real sirve para adormecer las sospechas de la víctima.
- Un directorio abierto puede entregar el archivo completo del kit, y con él, las credenciales que permiten cortar de golpe toda la infraestructura del atacante.