Anatomi kit phishing: apa yang terjadi di balik halaman palsu
Halaman phishing hampir tidak pernah ditulis dengan tangan. Dalam sebagian besar kasus, halaman itu berasal dari arsip siap pakai, sebuah kit phishing: berkas .zip yang diunduh, ditaruh di server sewaan atau yang diretas, dan langsung bisa dipakai dalam hitungan menit. Berikut apa yang tersembunyi di baliknya, mulai dari tampilan depan hingga data yang dicuri.
Perangkat yang bisa dipasang dalam lima menit
Bagian pertama kit adalah tampilan depan: salinan kode HTML, CSS, dan JavaScript dari situs asli (bank, layanan pesan, kantor pajak…). Mengambil kode ini mudah, browser apa pun memungkinkan penyimpanannya. Tugas kit adalah membuatnya berfungsi: kolom isian dihubungkan ke skrip yang menangkap semua yang diketik, alih-alih memeriksa kata sandi ke layanan asli.
Agar bertahan lebih lama, kit sering menyembunyikan cara kerjanya sendiri. Skrip yang menangkap data sering kali dienkode (misalnya dengan Base64), sehingga sulit dibaca sekilas dan lebih sulit dideteksi oleh perayap web atau pemindai keamanan otomatis yang mencari kata kunci tertentu dalam kode. Ini bukan enkripsi yang kuat: manusia yang meluangkan waktu untuk mendekode skrip bisa melakukannya tanpa kesulitan. Ini terutama cara untuk mendapatkan beberapa jam atau hari tambahan sebelum terdeteksi.
Apa yang diperiksa halaman saat korban mengetik
Kit yang dibuat dengan baik tidak sekadar merekam apa saja. Kit itu memvalidasi masukan secara langsung, persis seperti yang akan dilakukan situs asli, karena dua alasan: memberi kesan formulir yang serius, dan terutama agar tidak membebani pelaku dengan data yang tidak bisa dipakai.
- Format e-mail diperiksa hingga ke setiap karakter (ada tidaknya "@", domain yang valid…).
- Nomor kartu bank diperiksa dengan algoritma Luhn: rumus matematika sederhana yang memeriksa apakah rangkaian enam belas digit bisa saja sesuai dengan kartu asli, tanpa mengetahui apa pun tentang kartu itu sendiri. Nomor yang dikarang secara acak hampir selalu gagal pada tes ini; kit menolak masukan dan meminta kartu itu lagi, sambil tetap memberi kesan situs yang sangat teliti.
Bagian yang paling efektif, dan paling tidak kentara, menyangkut autentikasi dua faktor (MFA / 2FA). Banyak kit terbaru menampilkan, tepat setelah kata sandi dimasukkan, layar pemuatan bertuliskan semacam "Sedang memverifikasi…". Sementara itu, di balik layar, pelaku masuk secara langsung ke situs asli dengan kredensial yang baru saja dicuri. Situs asli lalu mengirim kode asli lewat SMS ke korban, yang mengetiknya di halaman palsu dengan penuh kepercayaan: kit itu segera meneruskannya ke pelaku, yang lalu memasukkannya juga di situs asli. Korban hanya melihat layar yang berputar sedikit lebih lama; pelaku, di sisi lain, baru saja memperoleh akses penuh, termasuk kode sekali pakai.
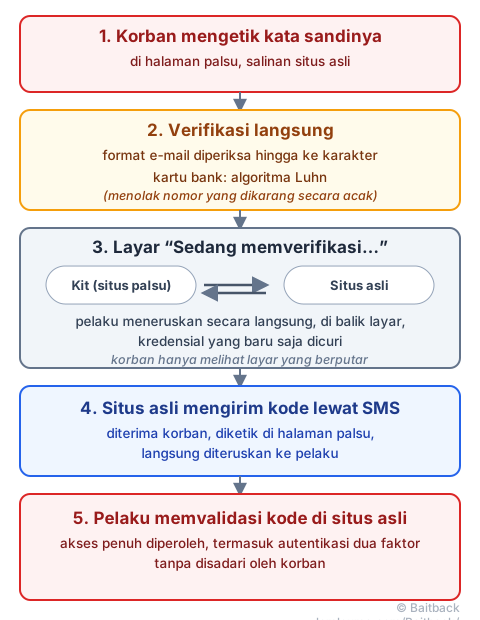
Mekanisme ini tetap merupakan pengaturan manual, yang harus divalidasi tangan oleh pelaku. Ada versi yang jauh lebih otomatis, di mana sebuah server menyisipkan halaman palsu di antara korban dan situs asli tanpa campur tangan manusia sama sekali: itulah topik panduan AiTM: saat phishing mencuri sesi Anda, bukan hanya kata sandi.
Ke mana sebenarnya data itu pergi: tiga pintu keluar
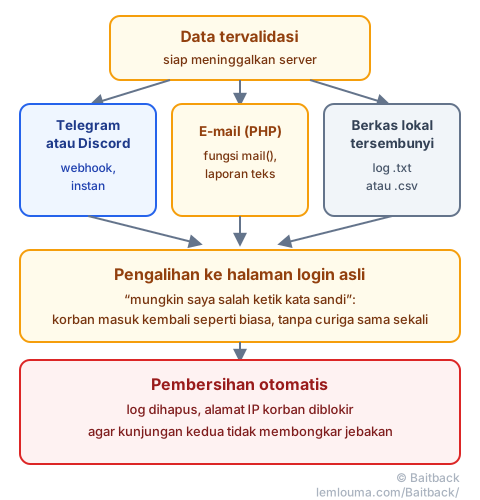
Setelah divalidasi, data harus keluar dari server untuk sampai ke pelaku. Tiga saluran terus muncul di kit-kit saat ini:
- Webhook Telegram atau Discord: metode yang paling banyak dipakai saat ini. Kit mengirim permintaan sederhana ke saluran privat Telegram atau Discord, dan setiap kredensial yang dicuri langsung muncul dalam percakapan, di ponsel pelaku. Cepat, gratis, dan sulit dideteksi tanpa melihat kode sumber halamannya.
- Pengiriman e-mail: kit menggunakan fungsi
mail()bahasa PHP untuk mengirim setiap masukan sebagai laporan teks singkat, ke alamat yang dipilih pelaku. - Berkas log lokal: lebih sederhana, kit menuliskan setiap data yang dicuri ke berkas tersembunyi (
.txtatau.csv) langsung di server, yang nanti akan diambil pelaku.
Ketiga saluran ini tidak saling meniadakan: banyak kit menggabungkan webhook instan agar segera diberi tahu, dengan berkas cadangan jika webhook berhenti berfungsi.
Tirai turun: pengalihan dan pembersihan
Setelah data terkirim, halaman palsu tidak langsung berhenti begitu saja: halaman itu mengalihkan korban ke halaman login asli dari layanan yang ditiru (misalnya login.live.com), sering kali disertai pesan kesalahan yang tidak mencolok. Efek yang diinginkan sangat tepat sasaran: korban mengira dirinya salah mengetik kata sandi, mengetik ulang kredensialnya di situs asli, masuk seperti biasa… dan tidak curiga sama sekali.
Beberapa kit bahkan melangkah lebih jauh dan melindungi diri sendiri setelah percobaan pertama berhasil: menghapus log yang bisa membongkar cara kerjanya, atau memblokir alamat IP korban agar kunjungan kedua (misalnya oleh peneliti yang kembali memeriksa halaman itu) hanya menemui halaman kosong atau error, bukan jebakan yang utuh.
Bagaimana skema yang dirancang serapi itu akhirnya terbongkar
Meski begitu cermat, kit-kit ini tetap meninggalkan jejak yang bisa dimanfaatkan. Yang paling sering adalah kesalahan konfigurasi server: sebuah direktori terbuka (directory listing), yang membiarkan siapa saja menjelajahi folder situs dan, dengan itu, mengunduh arsip .zip kit persis seperti saat ditaruh. Begitu arsip itu di tangan, seorang peneliti sering menemukan, dalam bentuk teks biasa atau hampir tidak dienkode, kredensial yang benar-benar penting: token bot Telegram, ID saluran Discord, atau alamat e-mail penerima.
Kredensial ini tidak hanya menyangkut satu halaman saja: token bot yang sama sering dipakai ulang di beberapa kampanye oleh pelaku yang sama. Melaporkannya ke Telegram atau Discord dengan demikian bisa langsung memutus seluruh rangkaian situs sekaligus, jauh melampaui satu situs yang ditemukan. Prinsipnya sama dengan infrastruktur pengiriman e-mail, yang dibahas rinci dalam panduan Menganalisis phishing: dari pesan hingga infrastruktur: setiap elemen yang ditemukan juga merupakan pengungkit, dan server yang menampung kit itu tetap bisa dilaporkan ke penyedia hostingnya seperti halaman phishing mana pun (lihat menemukan alamat pengaduan penyalahgunaan yang tepat di sebuah penyedia hosting).
Sebelum sampai sejauh itu, langkah refleks pertama tetaplah memeriksa tautan yang mengarah ke halaman tersebut. Dengan menempelkan e-mail yang mencurigakan ke Baitback, alat ini mengikuti pengalihan, mengidentifikasi server pengirim beserta penyedia hostingnya, dan langsung menyiapkan pesan pelaporan, tanpa perlu menelusuri sendiri kode kit itu.
- Halaman phishing hampir selalu berasal dari kit siap pakai, yang dikloning lalu disamarkan untuk memperlambat deteksinya.
- Verifikasi langsung (Luhn, format e-mail, MFA yang diteruskan secara real time) berfungsi menyaring data yang tidak bisa dipakai dan mencuri kode sekali pakai.
- Data yang dicuri paling sering keluar lewat webhook Telegram atau Discord, e-mail PHP, atau berkas log lokal.
- Pengalihan akhir ke situs asli berfungsi meredakan kecurigaan korban.
- Direktori terbuka dapat menyerahkan seluruh arsip kit, dan bersamanya, kredensial yang memungkinkan pemutusan seluruh infrastruktur pelaku sekaligus.