Phishing : la psychologie derrière 50 prétextes qui marchent
L'époque des e-mails truffés de fautes d'orthographe et des histoires de princes généreux est révolue. Aujourd'hui, la cybercriminalité est d'abord une affaire de psychologie. Les habitudes, les peurs, les automatismes et le manque de temps de chacun sont étudiés pour construire les pièges les plus efficaces du quotidien numérique. Les attaques les plus redoutables ne cherchent plus à casser des systèmes complexes : elles cassent la confiance.
Ce guide recense un catalogue de 50 prétextes classés par famille, la mécanique psychologique qu'ils exploitent, et un exemple concret du message qui peut s'afficher à l'écran.
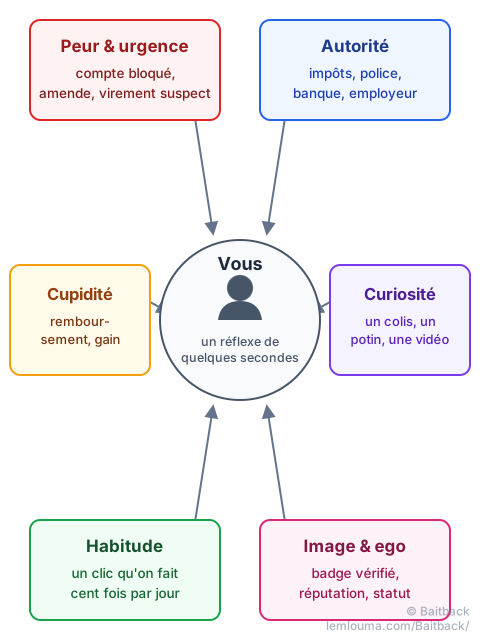
Six leviers, un seul objectif : le réflexe avant la réflexion
Derrière la diversité des prétextes, on retrouve presque toujours l'un de ces six ressorts :
- Peur & urgence : un compte bloqué, une amende, un virement suspect. La pression temporelle vise à faire agir avant de réfléchir.
- Autorité : le message semble venir d'une administration, d'une banque ou d'un supérieur hiérarchique. On discute rarement un ordre qui paraît légitime.
- Cupidité : un remboursement, un gain, une prime. L'appât du gain fait baisser la garde.
- Curiosité : un colis mystère, une prétendue vidéo compromettante, un message « prioritaire ». Difficile de résister à l'envie de savoir.
- Habitude : se connecter à sa messagerie, cliquer sur « se désabonner », valider des CGU… des gestes faits machinalement, cent fois par mois.
- Image & ego : la peur de perdre un badge, une réputation, un statut social pousse à réagir vite pour le préserver.
Un même message combine souvent plusieurs leviers à la fois : une fausse alerte bancaire, par exemple, additionne la peur (compte menacé), l'autorité (ça vient soi-disant de la banque) et l'urgence (24 heures pour agir).
Sécurité & contrôle d'accès : jouer sur la peur
La famille la plus large : tout ce qui menace directement un compte ou une identité numérique.
| Prétexte | Exemple de message reçu |
|---|---|
| Vol d'identifiants | « Votre session Microsoft 365 a expiré. Reconnectez-vous pour continuer à recevoir vos e-mails. » |
| Mot de passe soi-disant compromis | « Alerte sécurité : votre mot de passe a été exposé dans une fuite de données publique. Cliquez ici pour le réinitialiser. » |
| Contournement de la double authentification | « Validation requise : entrez immédiatement le code reçu par SMS sur cette page pour confirmer votre identité. » |
| Fausse connexion suspecte | « Connexion inhabituelle détectée depuis l'étranger (IP 192.x.x.x). Si ce n'est pas vous, bloquez l'accès ici. » |
| Menace de fermeture sous 24 h | « Urgent : votre compte sera définitivement suspendu dans 24 heures sans action de votre part. » |
| Vérification d'identité forcée | « Conformité : votre compte est restreint. Merci de fournir un justificatif d'identité sous 48 h. » |
| Fausse fuite de données | « Vos identifiants circulent sur le dark web. Cliquez pour vérifier si votre e-mail est impacté. » |
| Fausse mise à jour de sécurité | « Mise à jour critique requise pour votre antivirus. Téléchargez le correctif ici. » (le lien installe un logiciel espion) |
Argent & banque : jouer sur le stress financier
Rien ne fait réagir plus vite qu'un mouvement d'argent, réel ou inventé.
| Prétexte | Exemple de message reçu |
|---|---|
| Faux virement sortant | « Un virement de 850,00 € vers un tiers a été initié. Cliquez ici pour l'annuler si vous n'en êtes pas l'auteur. » |
| Faux remboursement | « Bonne nouvelle ! Un trop-perçu de 142,50 € vous attend. Validez votre RIB pour recevoir le virement. » |
| Carte bancaire soi-disant expirée | « Votre carte enregistrée arrive à expiration. Mettez à jour vos coordonnées pour éviter l'interruption du service. » |
| Faux crédit accordé | « Votre demande de prêt personnel de 15 000 € a été pré-approuvée. Finalisez votre dossier en ligne. » |
| Fausse facture impayée | « Relance : facture n°84920 en souffrance. Réglez immédiatement pour éviter des pénalités de retard. » |
| Vol de phrase de récupération crypto | « Migration réseau : synchronisez votre portefeuille immédiatement avec votre phrase de récupération de 12 mots. » |
| Faux rejet de prélèvement | « Votre dernier prélèvement automatique a été rejeté. Mettez à jour votre moyen de paiement pour éviter tout contentieux. » |
| Fausse modification d'IBAN | « Changement de RIB : veuillez valider vos nouvelles coordonnées bancaires pour maintenir le versement de vos prestations. » |
Un prétexte revient souvent : une somme précise, ni ronde ni énorme (142,50 €, 850,00 €). Un montant réaliste semble plus crédible qu'un chiffre rond, et incite davantage à cliquer pour vérifier.
Services publics & administration : jouer sur l'autorité
Peu de gens discutent un message qui semble venir d'une administration.
| Prétexte | Exemple de message reçu |
|---|---|
| Faux remboursement d'impôts | « Impôts.gouv : après calcul de vos impôts, vous bénéficiez d'un remboursement de 312,00 €. Cliquez ici. » |
| Faux renouvellement de carte Vitale | « Assurance Maladie : votre nouvelle carte Vitale est disponible. Payez 2,90 € de frais d'envoi pour la recevoir. » |
| Fausse amende impayée | « ANTAI : vous avez une amende de stationnement impayée de 35,00 €. Réglez avant majoration sur ce lien. » |
| Fausse anomalie de permis ou carte grise | « Sécurité routière : votre dossier comporte une anomalie administrative. Régularisez votre situation ici. » |
| Fausse convocation judiciaire | « Convocation : vous êtes cité à comparaître pour infraction numérique. Prenez connaissance du document joint. » |
| Fausse prime ou aide d'État | « Chèque énergie : vous êtes éligible à l'aide exceptionnelle de 200 €. Demandez votre versement. » |
C'est en partie ce ressort qui explique le succès des plateformes officielles comme PHAROS pour porter plainte : l'autorité inspire confiance dans les deux sens, à l'arnaqueur qui l'usurpe comme au service qui la porte réellement.
Livraisons & e-commerce : jouer sur la routine
Presque tout le monde attend un colis à un moment ou un autre : le terrain est toujours favorable.
| Prétexte | Exemple de message reçu |
|---|---|
| Faux frais de douane | « Votre colis est bloqué en douane. Réglez 1,99 € de frais d'affranchissement pour libérer l'envoi. » |
| Fausse adresse de livraison à corriger | « Adresse incomplète. Impossible de livrer votre colis. Mettez à jour vos coordonnées. » |
| Faux échec de remise en main propre | « Avis de passage : notre livreur n'a pas pu vous joindre. Reprogrammez un passage à votre domicile. » |
| Fausse commande coûteuse | « Confirmation de votre commande d'un smartphone (1 299,00 €). Si vous n'avez pas passé cette commande, annulez ici. » |
| Faux colis mystère | « Un colis non réclamé à votre nom attend au dépôt. Réclamez-le avant destruction. » |
| Faux suivi de colis | « Votre commande est en cours d'acheminement. Cliquez sur le lien pour suivre le livreur en temps réel. » |
Entreprise & ressources humaines : jouer sur la hiérarchie
Au travail, un message qui semble venir des RH ou de la direction bénéficie d'une confiance immédiate — et d'une envie de répondre vite pour ne pas gêner.
| Prétexte | Exemple de message reçu |
|---|---|
| Fausse fiche de paie | « RH : votre bulletin de paie du mois est disponible en ligne. Connectez-vous à votre espace salarié. » |
| Faux arbitrage de congés | « Demande de congés : un arbitrage est nécessaire pour vos jours déposés. Validez votre demande. » |
| Faux sondage interne | « Direction : répondez à notre enquête de satisfaction anonyme et tentez de gagner un bon d'achat. » |
| Fausse signature urgente (DocuSign) | « Un document confidentiel « Contrat_2026.pdf » nécessite votre signature électronique urgente. » |
| Faux partage de fichier cloud | « Un collègue a partagé un fichier sécurisé avec vous. Cliquez pour accéder au document. » (le lien redemande le mot de passe de la messagerie) |
| Fausse instruction de la direction | « TRÈS URGENT – CONFIDENTIEL : j'ai besoin que tu effectues une vérification sur ce lien immédiatement. » |
| Fausse migration d'outil de travail | « Service informatique : passage à la nouvelle version de Teams. Activez votre compte sous 24 h. » |
Réseaux sociaux & messageries : jouer sur l'image et l'ego
Le compte social n'est pas qu'un outil : c'est une image publique, et sa perte fait peur presque autant qu'une perte d'argent.
| Prétexte | Exemple de message reçu |
|---|---|
| Menace sur le badge certifié | « Votre badge de vérification va être retiré. Confirmez vos informations pour le conserver. » |
| Fausse violation de droits d'auteur | « Votre compte a enfreint les droits d'auteur sur une publication. Contestez sous peine de suppression. » |
| Curiosité voyeuriste | « Tu as vu ce qu'on a dit sur toi dans cette vidéo ? Clique vite pour voir la séquence ! » |
| Faux signalement massif | « Plusieurs utilisateurs ont signalé votre profil. Vérifiez votre compte pour éviter le bannissement. » |
| Faux message prioritaire | « Vous avez reçu un message prioritaire d'un recruteur. Connectez-vous pour le lire. » |
| Faux ami piraté | « Salut, c'est Alex ! Je suis bloqué avec mon compte, tu peux cliquer et me donner le code que tu reçois ? » |
Abonnements du quotidien : jouer sur l'inattention
Ce sont les gestes les plus automatiques qui cachent les pièges les plus retors.
| Prétexte | Exemple de message reçu |
|---|---|
| Faux échec de renouvellement | « Votre paiement a été refusé. Votre abonnement sera suspendu ce soir sans mise à jour. » |
| Faux stockage saturé | « Votre espace de stockage est plein à 99 %. Vos photos ne seront plus sauvegardées. Augmentez votre quota. » |
| Fausse offre découverte | « Profitez de 3 mois offerts à l'offre Premium. Activez votre essai sans engagement. » (la carte bancaire est demandée dès l'inscription) |
| Fausse mise à jour des CGU | « Conditions générales : veuillez accepter les nouvelles conditions d'utilisation pour continuer d'utiliser le service. » |
| Le faux bouton « Se désabonner » | « Vous ne souhaitez plus recevoir nos offres ? Cliquez sur « Unsubscribe » pour vous retirer de la liste. » |
| Le faux bouton « Signaler comme spam » | « Cet e-mail vous semble suspect ? Cliquez sur le bouton « Signaler comme spam » ci-dessous pour nous le notifier. » |
Les deux derniers prétextes sont particulièrement vicieux. Le geste censé nettoyer la boîte de réception ou signaler un abus est lui-même le piège : le clic confirme à l'arnaqueur qu'une vraie personne lit cette adresse, ou déclenche directement un script malveillant. Face à un message douteux, mieux vaut le signaler depuis sa propre messagerie (bouton « indésirable » du client mail) que depuis un bouton fourni par l'e-mail lui-même.
Gains, opportunités & crypto : jouer sur la cupidité
La version moderne des arnaques aux gains extraordinaires, plus sobre mais tout aussi efficace.
| Prétexte | Exemple de message reçu |
|---|---|
| Faux emploi en télétravail surpayé | « Recrutement : offre de télétravail à 500 € par jour. Aucune expérience requise, postulez ici. » |
| Faux héritage ou gain | « Notaire : vous êtes désigné comme bénéficiaire d'une succession non réclamée. Prenez contact via le lien. » |
| Faux airdrop de cryptomonnaie | « 500 tokens gratuits distribués aux 1 000 premiers. Connectez votre wallet pour réclamer. » (le portefeuille est vidé automatiquement) |
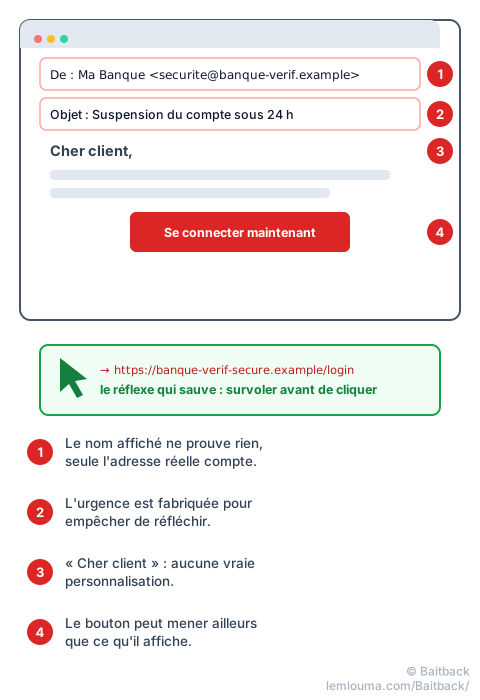
Le réflexe qui marche à chaque fois
Face à la peur, à l'urgence ou à l'habitude, un seul geste suffit la plupart du temps : avant de cliquer, survoler le lien avec le curseur (ou rester appuyé dessus sur smartphone) pour afficher l'adresse réelle de destination, sans jamais cliquer dessus. Le nom qui s'affiche ne prouve rien ; l'adresse qui apparaît en survol, si.
Un message légitime ne demande jamais de choisir entre agir dans la minute et perdre son compte, son argent ou son colis. Ce chantage au temps est, à lui seul, un signal d'alarme suffisant pour s'arrêter et vérifier par un autre canal (le site officiel tapé directement, ou un appel au numéro habituel).
- Presque tous les prétextes se ramènent à six leviers : peur, autorité, cupidité, curiosité, habitude, image.
- Un même message combine souvent plusieurs leviers pour maximiser ses chances.
- Le nom d'expéditeur affiché ne prouve rien : il est écrit par l'expéditeur lui-même.
- Les boutons « se désabonner » et « signaler comme spam » d'un e-mail douteux peuvent être le piège lui-même.
- Survoler un lien avant de cliquer révèle son adresse réelle : le réflexe le plus simple, et le plus efficace.
Reconnaître le prétexte est une première étape. Comprendre comment le message arrive malgré les filtres (voir le guide Phishing : comment les arnaqueurs font passer leurs e-mails) et savoir agir une fois le doute confirmé en sont deux autres. C'est là qu'intervient Baitback : on colle l'e-mail suspect, l'outil retrouve son serveur d'envoi, son hébergeur et son adresse de signalement, puis prépare les messages prêts à envoyer. Pour aller plus loin, Baitback est accessible directement sur la page d'accueil de l'outil, et le guide Signaler une attaque de phishing : du rapport à la coupure détaille la suite du parcours après un signalement.