Phishing: psikologi di balik 50 dalih yang berhasil
Era email penuh salah ketik dan cerita pangeran dermawan sudah berlalu. Kini, kejahatan siber pertama-tama adalah soal psikologi. Kebiasaan, ketakutan, refleks, dan keterbatasan waktu setiap orang dipelajari untuk membangun jebakan paling efektif dalam kehidupan digital sehari-hari. Serangan paling berbahaya tidak lagi berusaha membobol sistem yang rumit: mereka membobol kepercayaan.
Panduan ini menghimpun katalog 50 dalih yang dikelompokkan per keluarga, mekanisme psikologis yang dieksploitasi masing-masing, dan contoh konkret pesan yang bisa muncul di layar.
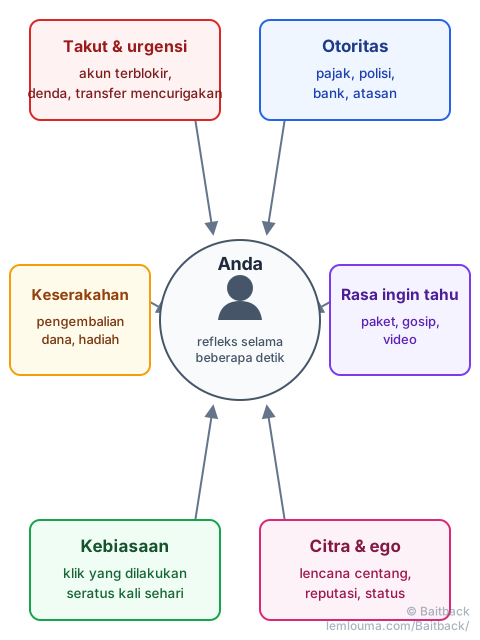
Enam pengungkit, satu tujuan: refleks sebelum berpikir
Di balik beragamnya dalih, hampir selalu ditemukan salah satu dari enam pemicu berikut:
- Rasa takut & urgensi: akun terblokir, denda, transfer mencurigakan. Tekanan waktu bertujuan membuat orang bertindak sebelum berpikir.
- Otoritas: pesan tampak berasal dari instansi pemerintah, bank, atau atasan. Jarang ada orang yang membantah perintah yang tampak sah.
- Keserakahan: pengembalian dana, hadiah, bonus. Iming-iming keuntungan menurunkan kewaspadaan.
- Rasa ingin tahu: paket misterius, video yang katanya memalukan, pesan "prioritas". Sulit menahan keinginan untuk tahu.
- Kebiasaan: masuk ke email, mengklik "berhenti berlangganan", menyetujui syarat penggunaan… gerakan yang dilakukan secara otomatis, puluhan kali sebulan.
- Citra & ego: rasa takut kehilangan lencana centang, reputasi, atau status sosial mendorong orang bereaksi cepat untuk mempertahankannya.
Satu pesan sering menggabungkan beberapa pengungkit sekaligus: peringatan bank palsu, misalnya, memadukan rasa takut (akun terancam), otoritas (seolah berasal dari bank), dan urgensi (24 jam untuk bertindak).
Keamanan & akses akun: memainkan rasa takut
Kelompok terluas: segala hal yang secara langsung mengancam akun atau identitas digital.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Pencurian kredensial | "Sesi Microsoft 365 Anda telah berakhir. Masuk kembali untuk terus menerima email Anda." |
| Kata sandi yang katanya bocor | "Peringatan keamanan: kata sandi Anda terekspos dalam kebocoran data publik. Klik di sini untuk mengaturnya ulang." |
| Melewati autentikasi dua faktor | "Verifikasi diperlukan: segera masukkan kode yang Anda terima lewat SMS di halaman ini untuk mengonfirmasi identitas Anda." |
| Login mencurigakan palsu | "Terdeteksi login tidak biasa dari luar negeri (IP 192.x.x.x). Jika ini bukan Anda, blokir aksesnya di sini." |
| Ancaman penutupan dalam 24 jam | "Mendesak: akun Anda akan ditangguhkan secara permanen dalam 24 jam tanpa tindakan dari Anda." |
| Verifikasi identitas paksa | "Kepatuhan: akun Anda dibatasi. Mohon berikan bukti identitas dalam 48 jam." |
| Kebocoran data palsu | "Kredensial Anda beredar di dark web. Klik untuk memeriksa apakah email Anda terdampak." |
| Pembaruan keamanan palsu | "Diperlukan pembaruan penting untuk antivirus Anda. Unduh perbaikannya di sini." (tautan tersebut memasang spyware) |
Uang & perbankan: memainkan tekanan finansial
Tidak ada yang memicu reaksi lebih cepat daripada pergerakan uang, entah nyata atau rekaan.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Transfer keluar palsu | "Transfer sebesar Rp13.600.000 ke pihak ketiga telah dimulai. Klik di sini untuk membatalkannya jika bukan Anda pelakunya." |
| Pengembalian dana palsu | "Kabar baik! Kelebihan bayar sebesar Rp2.280.000 menanti Anda. Konfirmasi rekening bank Anda untuk menerima transfernya." |
| Kartu bank yang katanya kedaluwarsa | "Kartu tersimpan Anda akan segera kedaluwarsa. Perbarui data Anda agar layanan tidak terganggu." |
| Persetujuan kredit palsu | "Pengajuan pinjaman pribadi Anda sebesar Rp240.000.000 telah disetujui sementara. Selesaikan berkas Anda secara daring." |
| Tagihan belum dibayar palsu | "Pengingat: tagihan No. 84920 telah jatuh tempo. Bayar segera untuk menghindari denda keterlambatan." |
| Pencurian frasa pemulihan kripto | "Migrasi jaringan: segera sinkronkan dompet Anda menggunakan frasa pemulihan 12 kata Anda." |
| Penolakan debit langsung palsu | "Debit langsung terbaru Anda ditolak. Perbarui metode pembayaran Anda untuk menghindari sengketa." |
| Perubahan rekening bank palsu | "Pembaruan akun: mohon konfirmasi data rekening bank baru Anda agar pembayaran tunjangan Anda tetap berjalan." |
Satu dalih terus berulang: jumlah yang tepat, tidak bulat dan tidak terlalu besar (Rp2.280.000, Rp13.600.000). Angka yang realistis terasa lebih meyakinkan daripada angka bulat, dan lebih mendorong orang untuk mengklik sekadar untuk memeriksa.
Layanan publik & pemerintahan: memainkan otoritas
Sedikit orang yang membantah pesan yang tampak berasal dari instansi pemerintah.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Pengembalian pajak palsu | "Kantor Pajak: setelah penghitungan ulang pajak Anda, Anda berhak atas pengembalian sebesar Rp4.992.000. Klik di sini." |
| Perpanjangan kartu jaminan kesehatan palsu | "Jaminan Kesehatan: kartu baru Anda sudah siap. Bayar biaya kirim sebesar Rp46.400 untuk menerimanya." |
| Denda belum dibayar palsu | "Otoritas Lalu Lintas: Anda memiliki denda parkir belum dibayar sebesar Rp560.000. Selesaikan sebelum dikenakan denda tambahan lewat tautan ini." |
| Anomali SIM atau STNK palsu | "Keselamatan Berkendara: berkas Anda menunjukkan anomali administratif. Selesaikan urusan Anda di sini." |
| Panggilan pengadilan palsu | "Panggilan: Anda diperintahkan untuk hadir terkait pelanggaran digital. Mohon periksa dokumen terlampir." |
| Bantuan atau subsidi negara palsu | "Subsidi energi: Anda berhak atas bantuan khusus sebesar Rp3.200.000. Ajukan pencairan dana Anda." |
Hal ini turut menjelaskan keberhasilan platform pelaporan resmi seperti PHAROS — di Prancis — untuk mengajukan laporan: otoritas menumbuhkan kepercayaan dari dua arah, baik bagi penipu yang menyamarkan diri sebagai otoritas maupun bagi layanan yang benar-benar mengemban otoritas tersebut.
Pengiriman & e-commerce: memainkan rutinitas
Hampir semua orang menunggu paket pada suatu waktu: ladangnya selalu subur.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Biaya bea cukai palsu | "Paket Anda tertahan di bea cukai. Bayar biaya pengiriman sebesar Rp31.840 untuk membebaskan kirimannya." |
| Alamat pengiriman yang harus dikoreksi, palsu | "Alamat tidak lengkap. Paket Anda tidak dapat dikirim. Perbarui data Anda." |
| Kegagalan pengantaran langsung palsu | "Pemberitahuan kunjungan: kurir kami tidak berhasil menghubungi Anda. Jadwalkan ulang kunjungan ke rumah Anda." |
| Pesanan mahal palsu | "Konfirmasi pesanan Anda untuk sebuah ponsel pintar (Rp20.784.000). Jika Anda tidak melakukan pemesanan ini, batalkan di sini." |
| Paket misterius palsu | "Sebuah paket atas nama Anda yang belum diambil menunggu di gudang. Ambil sebelum dimusnahkan." |
| Pelacakan paket palsu | "Pesanan Anda sedang dalam pengiriman. Klik tautan untuk melacak kurir secara langsung." |
Perusahaan & sumber daya manusia: memainkan hierarki
Di tempat kerja, pesan yang tampak berasal dari HR atau manajemen mendapat kepercayaan langsung — dan dorongan untuk membalas cepat agar tidak menghambat pekerjaan.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Slip gaji palsu | "HR: slip gaji bulan ini sudah tersedia secara daring. Masuk ke portal karyawan Anda." |
| Persetujuan cuti palsu | "Permohonan cuti: diperlukan persetujuan untuk hari cuti yang Anda ajukan. Konfirmasi permohonan Anda." |
| Survei internal palsu | "Manajemen: isi survei kepuasan anonim kami dan berkesempatan memenangkan voucher belanja." |
| Tanda tangan elektronik mendesak palsu (DocuSign) | "Dokumen rahasia 'Kontrak_2026.pdf' memerlukan tanda tangan elektronik Anda yang mendesak." |
| Berbagi berkas cloud palsu | "Seorang rekan kerja membagikan berkas aman kepada Anda. Klik untuk mengakses dokumennya." (tautan tersebut meminta kembali kata sandi email Anda) |
| Instruksi manajemen palsu | "SANGAT MENDESAK – RAHASIA: saya perlu Anda melakukan pengecekan pada tautan ini segera." |
| Migrasi alat kerja palsu | "Departemen TI: kami beralih ke versi baru Teams. Aktifkan akun Anda dalam 24 jam." |
Media sosial & pesan instan: memainkan citra dan ego
Akun media sosial bukan sekadar alat: ia adalah citra publik, dan kehilangannya terasa hampir semenakutkan kehilangan uang.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Ancaman terhadap lencana centang | "Lencana verifikasi Anda akan dicabut. Konfirmasi data Anda untuk mempertahankannya." |
| Pelanggaran hak cipta palsu | "Akun Anda telah melanggar hak cipta pada sebuah unggahan. Ajukan sanggahan atau akun akan dihapus." |
| Rasa ingin tahu yang bersifat mengintip | "Kamu lihat apa yang mereka katakan tentangmu di video ini? Klik cepat untuk melihat cuplikannya!" |
| Pelaporan massal palsu | "Beberapa pengguna telah melaporkan profil Anda. Verifikasi akun Anda untuk menghindari pemblokiran." |
| Pesan prioritas palsu | "Anda menerima pesan prioritas dari seorang perekrut. Masuk untuk membacanya." |
| Teman yang diretas palsu | "Hai, ini Alex! Akunku terkunci, bisakah kamu klik ini dan berikan kode yang kamu terima?" |
Langganan sehari-hari: memainkan kelengahan
Justru gerakan yang paling otomatis yang menyembunyikan jebakan paling licik.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Perpanjangan gagal palsu | "Pembayaran Anda ditolak. Langganan Anda akan ditangguhkan malam ini kecuali Anda memperbaruinya." |
| Penyimpanan penuh palsu | "Ruang penyimpanan Anda penuh 99%. Foto-foto Anda tidak akan lagi dicadangkan. Tingkatkan kuota Anda." |
| Penawaran perkenalan palsu | "Nikmati 3 bulan gratis untuk paket Premium. Aktifkan masa uji coba tanpa komitmen Anda." (kartu bank diminta segera saat pendaftaran) |
| Pembaruan syarat penggunaan palsu | "Syarat & ketentuan: mohon setujui syarat penggunaan baru untuk terus menggunakan layanan ini." |
| Tombol "Berhenti berlangganan" palsu | "Tidak ingin lagi menerima penawaran kami? Klik "Unsubscribe" untuk menghapus diri Anda dari daftar." |
| Tombol "Laporkan sebagai spam" palsu | "Email ini terlihat mencurigakan bagi Anda? Klik tombol "Laporkan sebagai spam" di bawah untuk memberi tahu kami." |
Dua dalih terakhir ini sangat licik. Gerakan yang seharusnya membersihkan kotak masuk atau melaporkan penyalahgunaan justru menjadi jebakan itu sendiri: klik tersebut menegaskan kepada penipu bahwa alamat ini dibaca oleh orang sungguhan, atau langsung memicu skrip berbahaya. Menghadapi pesan yang mencurigakan, lebih baik melaporkannya lewat aplikasi email Anda sendiri (tombol "spam"/"sampah" di klien email) daripada lewat tombol yang disediakan oleh email itu sendiri.
Keuntungan, peluang & kripto: memainkan keserakahan
Versi modern dari penipuan keuntungan luar biasa, lebih halus namun sama efektifnya.
| Dalih | Contoh pesan yang diterima |
|---|---|
| Pekerjaan jarak jauh bergaji terlalu tinggi, palsu | "Perekrutan: tawaran kerja jarak jauh dengan bayaran Rp8.000.000 per hari. Tidak perlu pengalaman, lamar di sini." |
| Warisan atau hadiah palsu | "Notaris: Anda ditunjuk sebagai penerima manfaat warisan yang belum diklaim. Hubungi kami lewat tautan ini." |
| Airdrop kripto palsu | "500 token gratis dibagikan kepada 1.000 orang pertama. Hubungkan dompet Anda untuk mengklaimnya." (dompet tersebut otomatis dikuras) |
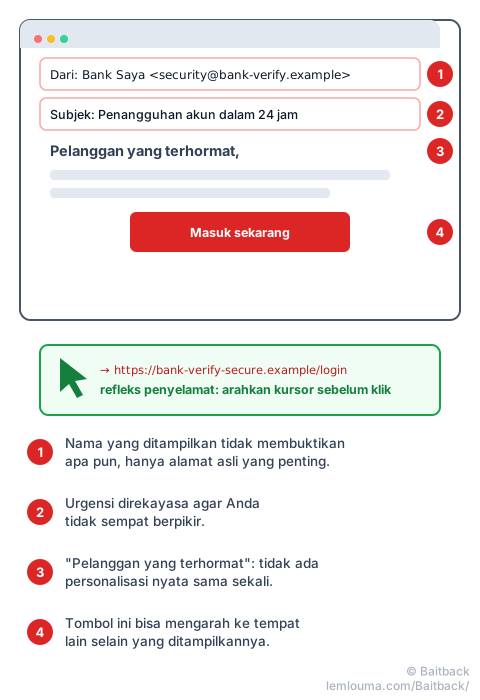
Refleks yang selalu berhasil
Menghadapi rasa takut, urgensi, atau kebiasaan, satu gerakan saja biasanya cukup: sebelum mengklik, arahkan kursor ke tautan tersebut (atau tekan dan tahan di ponsel pintar) untuk menampilkan alamat tujuan yang sebenarnya, tanpa pernah mengkliknya. Nama yang ditampilkan tidak membuktikan apa pun; alamat yang muncul saat kursor diarahkan, itulah yang membuktikan.
Pesan yang sah tidak pernah meminta Anda memilih antara bertindak dalam semenit atau kehilangan akun, uang, atau paket Anda. Pemerasan waktu semacam ini saja sudah cukup menjadi tanda bahaya untuk berhenti dan memeriksa lewat saluran lain (situs resmi yang diketik langsung, atau menelepon nomor yang biasa digunakan).
- Hampir semua dalih bermuara pada enam pengungkit: rasa takut, otoritas, keserakahan, rasa ingin tahu, kebiasaan, citra.
- Satu pesan sering menggabungkan beberapa pengungkit sekaligus untuk memaksimalkan peluangnya.
- Nama pengirim yang ditampilkan tidak membuktikan apa pun: itu ditulis oleh pengirim itu sendiri.
- Tombol "berhenti berlangganan" dan "laporkan sebagai spam" pada email yang mencurigakan bisa jadi merupakan jebakan itu sendiri.
- Mengarahkan kursor ke tautan sebelum mengklik akan mengungkap alamat aslinya: refleks paling sederhana, dan paling efektif.
Mengenali dalih adalah langkah pertama. Memahami bagaimana pesan tersebut lolos meski ada filter (lihat panduan Phishing: bagaimana penipu meloloskan email mereka) dan mengetahui cara bertindak setelah kecurigaan dikonfirmasi adalah dua langkah lainnya. Di sinilah Baitback berperan: tempelkan email yang mencurigakan, alat ini akan menemukan server pengirimnya, penyedia hostingnya, dan alamat pelaporannya, lalu menyiapkan pesan yang siap dikirim. Untuk mendalami lebih lanjut, Baitback dapat diakses langsung di halaman utama alat ini, dan panduan Melaporkan serangan phishing secara efektif: dari laporan hingga penutupan merinci kelanjutan proses setelah Anda mengajukan laporan.