TOAD: saat phishing meminta Anda menelepon
Email itu tidak berisi tautan maupun lampiran berbahaya. Hanya sebuah tagihan: “Perpanjangan langganan Anda: Rp 3.999.000. Bukan Anda? Hubungi layanan pelanggan kami.” Tidak ada filter yang curiga, dan justru itulah intinya. Teknik ini disebut TOAD, singkatan dari Telephone-Oriented Attack Delivery: serangan yang lewat telepon. Istilah lainnya callback phishing, phishing lewat panggilan balik.
Apa itu serangan TOAD?
Phishing klasik ingin kita mengklik. TOAD ingin kita menelepon. Email hanyalah umpan; jebakan sebenarnya adalah percakapan sesudahnya, dengan petugas palsu yang terlatih.
Teknik ini terkenal pada 2021 lewat kampanye yang dijuluki “BazarCall”: tagihan langganan palsu mendorong penerimanya menelepon pusat panggilan, tempat mereka dibujuk memasang perangkat lunak berbahaya sambil mengira sedang membatalkan langganan. Sejak itu, variannya berlipat ganda.
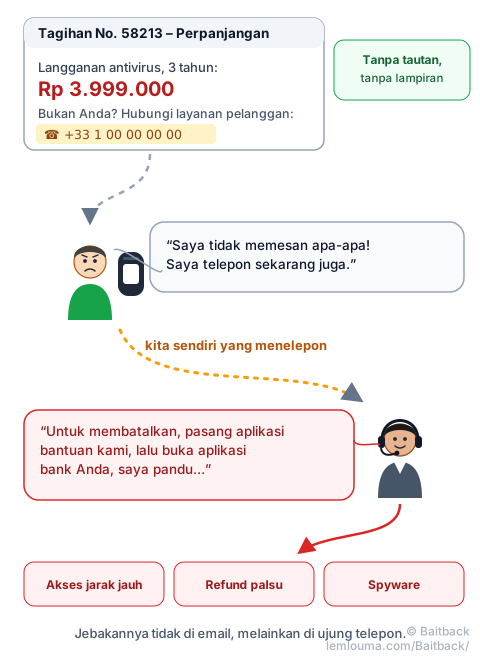
Skenario khas: tagihan yang tidak pernah kita minta
Pesannya tampak seperti konfirmasi pesanan atau tagihan: langganan antivirus, perangkat lunak, layanan teknisi, pembelian daring. Ada tiga bahan utamanya:
- jumlah uang yang memancing reaksi, cukup besar untuk membuat cemas;
- jalan keluar: “Bukan Anda? Batalkan dalam 24 jam”;
- satu-satunya cara menghubungi: nomor telepon.
Di ujung telepon, petugas palsu itu ramah dan menenangkan. Untuk “membatalkan” atau “mengembalikan dana”, ia meminta kita memasang aplikasi akses jarak jauh, lalu membuka layanan bank daring. Kelanjutannya klasik: “refund” yang kebesaran karena salah ketik dan harus “dikembalikan” lewat transfer; atau spyware yang terpasang diam-diam selama proses itu.
Mengapa ketiadaan tautan menyulitkan deteksi
Filter email bisa mengunjungi tautan, menganalisis halaman, dan memeriksa lampiran. Dalam email TOAD, tidak ada yang bisa dikunjungi. Teksnya biasa, nadanya seperti surat dagang, dan bagi robot nomor telepon hanyalah deretan angka. Untuk lebih mempersulit, penipu sering menaruh tagihan di dalam gambar atau PDF, menulis nomor dengan spasi atau karakter yang tidak lazim, dan mengganti nomor dari satu gelombang ke gelombang berikutnya.
Kadang email itu bahkan dikirim oleh layanan penagihan daring yang asli: penipu membuat akun, menulis tagihan palsu, lalu menyelipkan nomornya di kolom “catatan”. Pesan itu dikirim dari server layanan tersebut dan lolos semua pemeriksaan autentikasi, seperti dijelaskan rinci dalam panduan Email bisa berbohong… meski pemeriksaan bilang “OK”.
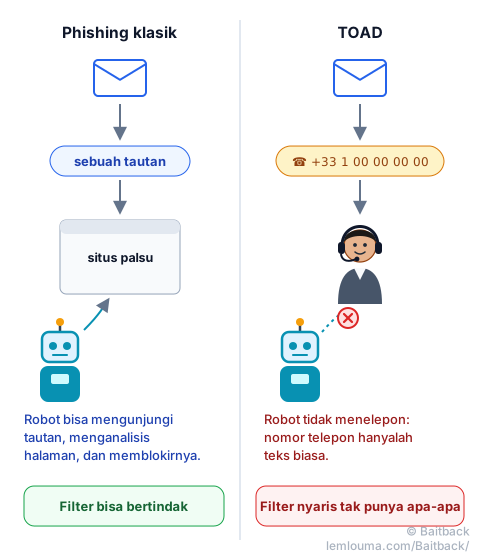
Nomor telepon: bagian terpenting
Dalam TOAD, nomor telepon memainkan peran yang dimainkan tautan dalam phishing klasik. Nomor itulah yang menuju jebakan, jadi nomor itulah yang harus diperiksa. Beberapa petunjuk:
- sering berupa nomor telepon biasa atau nomor yang diperoleh secara daring, yang bisa berdering di mana saja di dunia;
- nomor itu tidak tercantum di situs resmi perusahaan yang disebut;
- nomornya sering berganti: satu kampanye bisa memakai puluhan nomor.
Cara memeriksa nomor dan perusahaan yang ditiru
Aturan emasnya: jangan pernah memakai nomor yang tercantum di pesan untuk memeriksa pesan itu. Itu sama saja meminta tersangka mengonfirmasi alibinya sendiri.
- Periksa di sumbernya. Ketik sendiri alamat situs resmi perusahaan, atau buka aplikasinya, lalu lihat apakah langganan atau pesanan itu benar-benar ada di akun kita.
- Cari nomor itu di internet. Sering kali orang lain sudah melaporkannya. Hati-hati: tidak ada hasil bukan berarti aman, nomor itu mungkin baru.
- Bandingkan dengan kontak resmi perusahaan, yang kita cari sendiri.
- Pegang satu prinsip sederhana: tidak ada layanan pelanggan asli yang meminta kita memasang aplikasi akses jarak jauh untuk membatalkan langganan, atau mentransfer uang untuk menerima pengembalian dana.
Untuk memeriksa bagian lain email (pengirim sebenarnya, server pengirim), panduan Phishing: cara penipu meloloskan email mereka menunjukkan di mana harus melihat.
Apa yang bisa dilaporkan jika tidak ada situs penipuan?
Tidak ada situs bukan berarti tidak ada yang bisa dilaporkan. Tiga sasaran tetap berguna:
- Server yang mengirim email. Pesan TOAD tetaplah email, dikirim oleh mesin milik seseorang. Kita tempelkan sumber lengkapnya ke Baitback: alat ini menemukan server pengirim, hostingnya, dan alamat pelaporannya, lalu menyiapkan pesan laporan yang siap dikirim. Jika email itu berasal dari layanan penagihan asli yang disalahgunakan, laporkan akun penipu ke layanan tersebut: mereka bisa menutupnya.
- Nomor telepon. Di Prancis, misalnya, layanan 33700 menerima laporan SMS dan panggilan yang tidak diinginkan, dan platform pelaporan resmi (PHAROS) juga menerima kasus penipuan. Setiap negara punya layanan setara; di Indonesia, laporkan juga ke operator dan kanal pengaduan resmi pemerintah.
- Perusahaan yang ditiru. Sebagian besar merek besar punya alamat khusus untuk upaya penipuan atas nama mereka. Mereka bisa memperingatkan pelanggan dan menempuh jalur hukum.
Keterbatasan pelaporan biasa
Mari jujur: TOAD lebih sulit dihentikan daripada situs palsu. Domain bisa ditangguhkan registrar dalam beberapa jam; nomor telepon yang diperoleh secara daring, kadang di luar negeri, bisa diganti dalam hitungan menit, dan tidak ada “direktori alamat abuse” yang sesederhana untuk server. Server pengirim tetap menjadi mata rantai yang paling mudah diputus, jadi selalu layak dilaporkan. Dan setiap nomor yang dilaporkan, walau sendirian, mengisi basis data yang memungkinkan operator dan aplikasi penyaring panggilan menampilkan “dicurigai penipuan”.
Jika kita sudah terlanjur menelepon
Jika percakapan sudah terjadi: tutup telepon, putuskan komputer dari internet, copot aplikasi akses jarak jauh, hubungi bank di nomor resminya, dan ganti kata sandi dari perangkat lain. Di Prancis, platform Cybermalveillance.gouv.fr mendampingi korban langkah demi langkah; sebagian besar negara punya layanan bantuan serupa.
- TOAD mengganti tautan dengan nomor telepon: kitalah yang menelepon penipu.
- Tanpa tautan untuk dikunjungi, filter nyaris tak bisa berbuat banyak terhadap email ini.
- Jangan pernah memeriksa pesan dengan nomor yang diberikannya: gunakan situs atau aplikasi resmi.
- Tidak ada layanan pelanggan jujur yang meminta memasang aplikasi akses jarak jauh atau mentransfer uang demi “refund”.
- Walau tanpa situs penipuan, server pengirim, nomor, dan perusahaan yang ditiru tetap bisa dilaporkan.