TOAD: cuando el phishing le pide que llame por teléfono
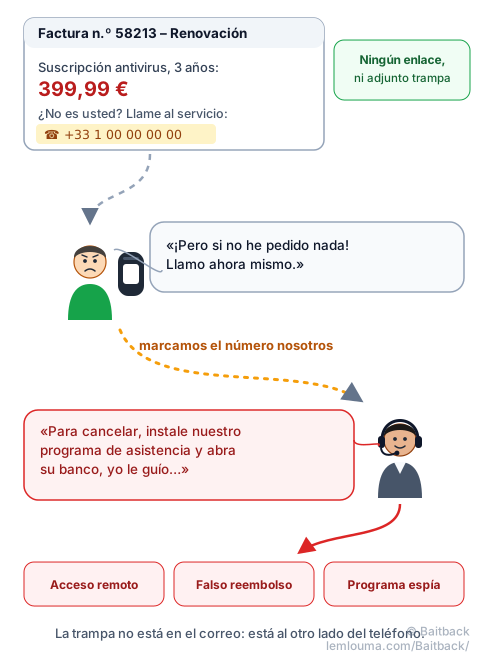
El correo no contiene ningún enlace ni ningún adjunto peligroso. Solo una factura: «Renovación de su suscripción: 399,99 €. ¿No ha sido usted? Llame a nuestro servicio de atención al cliente.» Ningún filtro se inquieta, y ahí está la gracia. Esta técnica se llama TOAD, por Telephone-Oriented Attack Delivery: un ataque que pasa por el teléfono. También se habla de callback phishing, el phishing por devolución de llamada.
¿Qué es un ataque TOAD?
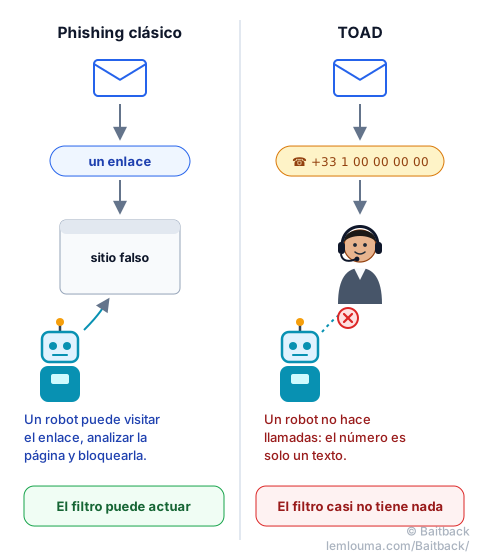
El phishing clásico quiere que hagamos clic. El TOAD quiere que llamemos. El correo es solo el cebo; la verdadera trampa es la conversación que sigue, con un falso agente bien entrenado.
La técnica se hizo famosa en 2021 con una campaña bautizada «BazarCall»: facturas falsas de suscripción empujaban a los destinatarios a llamar a un centro de llamadas, donde les hacían instalar un programa malicioso creyendo que cancelaban la suscripción. Desde entonces, las variantes se han multiplicado.
El escenario típico: una factura que nunca pedimos
El mensaje parece una confirmación de pedido o una factura: suscripción antivirus, programa, servicio técnico, compra en línea. Tiene tres ingredientes:
- un importe que hace reaccionar, lo bastante alto como para inquietar;
- una salida: «¿No ha sido usted? Cancele en 24 horas»;
- un único medio de contacto: un número de teléfono.
Al otro lado del teléfono, el falso agente es amable y tranquilizador. Para «cancelar» o «reembolsar», pide instalar un programa de asistencia remota y después abrir la banca en línea. Lo clásico a continuación: un «reembolso» demasiado alto por error que hay que «devolver» por transferencia, o un programa espía instalado discretamente durante la operación.
Por qué la ausencia de enlace complica la detección
Los filtros de correo saben visitar enlaces, analizar páginas e inspeccionar adjuntos. En un correo TOAD no hay nada que visitar. El texto es banal, el tono comercial, y para el robot el número de teléfono es solo una serie de cifras. Para complicarlo aún más, los estafadores suelen poner la factura en una imagen o en un PDF, escriben el número con espacios o caracteres poco habituales y cambian de número de una oleada a otra.
A veces el correo lo envía incluso un servicio real de facturación en línea: el estafador crea una cuenta, redacta una factura falsa y desliza su número en el campo «nota». El mensaje sale de los servidores del propio servicio y supera todos los controles de autenticación, como explica en detalle la guía Un correo puede mentir… aunque los controles digan «OK».
El número de teléfono: la pieza central
En un TOAD, el número desempeña el papel del enlace en un phishing clásico. Es lo que lleva a la trampa y, por tanto, lo que hay que examinar. Algunas pistas:
- suele ser un número fijo corriente o un número obtenido en línea, que puede sonar en cualquier parte del mundo;
- no aparece en ninguna parte del sitio oficial de la empresa citada;
- cambia con frecuencia: una misma campaña puede usar decenas.
Cómo comprobar el número y la empresa suplantada
La regla de oro: nunca usamos el número que da el mensaje para comprobar el mensaje. Sería pedirle a un sospechoso que confirme su propia coartada.
- Comprobamos en la fuente. Escribimos nosotros mismos la dirección del sitio oficial de la empresa, o abrimos su aplicación, y vemos si la suscripción o el pedido existen de verdad en nuestra cuenta.
- Buscamos el número en internet. A menudo otras personas ya lo han denunciado. Cuidado: que no haya resultados no prueba nada, el número puede ser nuevo.
- Comparamos con los datos de contacto oficiales de la empresa, encontrados por nuestros propios medios.
- Mantenemos un principio sencillo: ningún servicio de atención al cliente auténtico pide instalar un programa de acceso remoto para cancelar una suscripción, ni hacer una transferencia para recibir un reembolso.
Para comprobar el resto del correo (remitente real, servidor de envío), la guía Phishing: cómo consiguen los estafadores que lleguen sus correos muestra dónde mirar.
¿Qué se puede denunciar cuando no hay sitio fraudulento?
No hay sitio, pero eso no significa que no haya nada que denunciar. Quedan tres objetivos útiles:
- El servidor que envió el correo. Un TOAD sigue siendo un correo, enviado por una máquina que pertenece a alguien. Pegamos su código fuente completo en Baitback: la herramienta encuentra el servidor de envío, su alojamiento y su dirección de denuncia, y prepara los mensajes listos para enviar. Si el correo viene de un servicio de facturación auténtico desviado, denunciamos la cuenta fraudulenta a ese servicio: puede cerrarla.
- El número de teléfono. En Francia, por ejemplo, el servicio 33700 recoge las denuncias de SMS y llamadas no deseadas, y la plataforma oficial de denuncia (PHAROS) también acepta estafas. Cada país tiene sus propios servicios equivalentes: vale la pena buscar el suyo.
- La empresa suplantada. La mayoría de las grandes marcas tienen una dirección dedicada a los intentos de fraude en su nombre. Pueden alertar a sus clientes y actuar judicialmente.
Los límites de la denuncia clásica
Seamos sinceros: el TOAD es más difícil de parar que un sitio falso. Un dominio se suspende en pocas horas ante un registrador; un número de teléfono obtenido en línea, a veces en el extranjero, se sustituye en minutos, y no existe un «directorio de direcciones abuse» tan sencillo como para los servidores. El servidor de envío sigue siendo el eslabón más fácil de cortar, de ahí el interés de denunciarlo siempre. Y cada número denunciado, aunque sea de forma aislada, alimenta las bases que permiten a los operadores y a las aplicaciones de filtrado mostrar «llamada sospechosa».
Si ya hemos llamado
Si la conversación ya ha tenido lugar: colgamos, desconectamos el ordenador de internet, desinstalamos el programa de acceso remoto, llamamos al banco a su número oficial y cambiamos las contraseñas desde otro dispositivo. En Francia, la plataforma Cybermalveillance.gouv.fr acompaña a las víctimas paso a paso; la mayoría de los países tienen un servicio de ayuda similar.
- El TOAD sustituye el enlace por un número de teléfono: somos nosotros quienes llamamos al estafador.
- Sin enlace que visitar, los filtros tienen muy poco con qué trabajar.
- Nunca comprobamos un mensaje con el número que proporciona: pasamos por el sitio o la aplicación oficiales.
- Ningún servicio honrado pide instalar un programa de acceso remoto ni hacer una transferencia para «reembolsar».
- Incluso sin sitio fraudulento, se pueden denunciar el servidor de envío, el número y la empresa suplantada.