TOAD: quando o phishing pede para você telefonar
O e-mail não tem nenhum link nem anexo perigoso. Só uma fatura: “Renovação da sua assinatura: R$ 1.999,90. Não foi você? Ligue para o nosso atendimento.” Nenhum filtro se preocupa, e a graça está justamente aí. Essa técnica se chama TOAD, de Telephone-Oriented Attack Delivery: um ataque que passa pelo telefone. Também se fala em callback phishing, o phishing de retorno de ligação.
O que é um ataque TOAD?
O phishing clássico quer que a gente clique. O TOAD quer que a gente ligue. O e-mail é só a isca; a verdadeira armadilha é a conversa que vem depois, com um falso atendente bem treinado.
A técnica ficou famosa em 2021 com uma campanha apelidada de “BazarCall”: faturas falsas de assinatura levavam os destinatários a ligar para uma central, onde eram convencidos a instalar um programa malicioso achando que estavam cancelando a assinatura. Desde então, as variantes se multiplicaram.
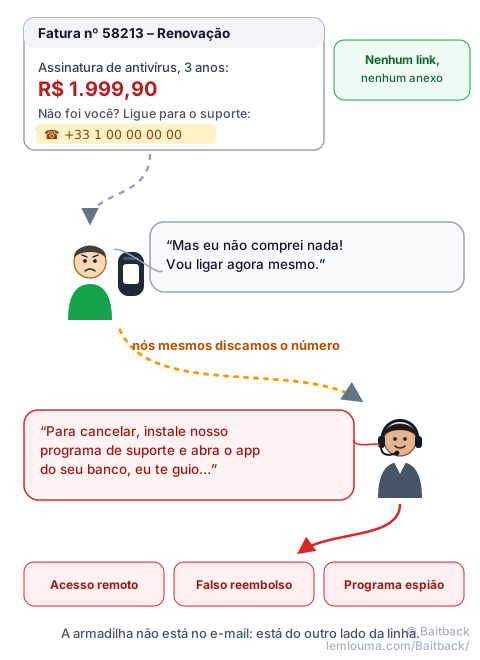
O cenário típico: uma fatura que nunca pedimos
A mensagem parece uma confirmação de pedido ou uma fatura: assinatura de antivírus, software, suporte técnico, compra on-line. Ela tem três ingredientes:
- um valor que faz reagir, alto o bastante para preocupar;
- uma saída: “Não foi você? Cancele em até 24 horas”;
- um único meio de contato: um número de telefone.
Do outro lado da linha, o falso atendente é simpático e tranquilizador. Para “cancelar” ou “reembolsar”, pede que se instale um programa de acesso remoto e depois que se abra o app do banco. O clássico vem em seguida: um “reembolso” alto demais por engano, que é preciso “devolver” por transferência ou Pix; ou um programa espião instalado discretamente durante a operação.
Por que a falta de link complica a detecção
Os filtros de e-mail sabem visitar links, analisar páginas e inspecionar anexos. Em um e-mail TOAD, não há nada para visitar. O texto é banal, o tom é comercial, e para o robô o número de telefone é só uma sequência de dígitos. Para complicar ainda mais, os golpistas muitas vezes colocam a fatura em uma imagem ou em um PDF, escrevem o número com espaços ou caracteres incomuns e trocam de número de uma leva para outra.
Às vezes o e-mail é enviado até por um serviço verdadeiro de cobrança on-line: o golpista cria uma conta, redige uma fatura falsa e insere o número dele no campo “observação”. A mensagem sai dos servidores do próprio serviço e passa em todas as verificações de autenticação, como explica em detalhe o guia Um e-mail pode mentir… mesmo quando as verificações dizem “OK”.
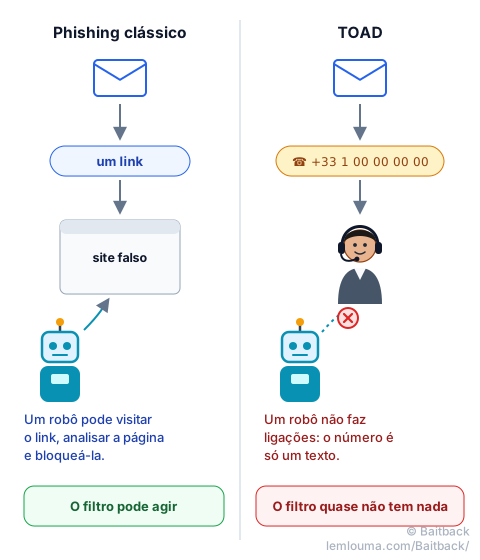
O número de telefone: a peça central
No TOAD, o número faz o papel que o link faz no phishing clássico. É ele que leva à armadilha, então é ele que precisa ser examinado. Algumas pistas:
- muitas vezes é um número fixo comum ou um número obtido pela internet, que pode tocar em qualquer lugar do mundo;
- ele não aparece em lugar nenhum do site oficial da empresa citada;
- ele muda com frequência: uma mesma campanha pode usar dezenas.
Como verificar o número e a empresa imitada
A regra de ouro: nunca usamos o número informado na mensagem para verificar a mensagem. Seria pedir a um suspeito que confirme o próprio álibi.
- Verificamos na fonte. Digitamos nós mesmos o endereço do site oficial da empresa, ou abrimos o app dela, e vemos se a assinatura ou o pedido existem mesmo na nossa conta.
- Pesquisamos o número na internet. Muitas vezes outras pessoas já o denunciaram. Atenção: não achar nada não prova nada, o número pode ser novinho.
- Comparamos com os contatos oficiais da empresa, encontrados por conta própria.
- Seguimos um princípio simples: nenhum atendimento de verdade pede para instalar programa de acesso remoto para cancelar uma assinatura, nem para fazer uma transferência para receber um reembolso.
Para verificar o resto do e-mail (remetente real, servidor de envio), o guia Phishing: como os golpistas fazem seus e-mails chegarem mostra onde olhar.
O que dá para denunciar quando não há site fraudulento?
Não há site, mas isso não quer dizer que não haja nada a denunciar. Três alvos continuam úteis:
- O servidor que enviou o e-mail. Um TOAD continua sendo um e-mail, enviado por uma máquina que pertence a alguém. Colamos o código-fonte completo no Baitback: a ferramenta encontra o servidor de envio, sua hospedagem e o endereço de denúncia, e prepara as mensagens prontas para enviar. Se o e-mail veio de um serviço de cobrança verdadeiro usado de forma indevida, denunciamos a conta fraudulenta a esse serviço: ele pode encerrá-la.
- O número de telefone. Na França, por exemplo, o serviço 33700 recebe denúncias de SMS e ligações indesejadas, e a plataforma oficial de denúncia (PHAROS) também aceita golpes. Cada país tem seus próprios serviços equivalentes; no Brasil, vale também registrar ocorrência e avisar a operadora.
- A empresa imitada. A maioria das grandes marcas tem um endereço dedicado a tentativas de fraude em seu nome. Elas podem alertar os clientes e agir judicialmente.
Os limites da denúncia clássica
Sejamos honestos: o TOAD é mais difícil de parar que um site falso. Um domínio é suspenso em poucas horas por um registrador; um número de telefone obtido pela internet, às vezes no exterior, é substituído em minutos, e não existe um “catálogo de endereços abuse” tão simples quanto o dos servidores. O servidor de envio continua sendo o elo mais fácil de cortar, por isso vale sempre a pena denunciá-lo. E cada número denunciado, mesmo isoladamente, alimenta as bases que permitem às operadoras e aos apps de filtragem mostrar “suspeita de golpe”.
Se já ligamos
Se a conversa já aconteceu: desligamos, tiramos o computador da internet, desinstalamos o programa de acesso remoto, ligamos para o banco no número oficial e trocamos as senhas a partir de outro aparelho. Na França, a plataforma Cybermalveillance.gouv.fr acompanha as vítimas passo a passo; a maioria dos países tem um serviço de apoio semelhante.
- O TOAD troca o link por um número de telefone: somos nós que ligamos para o golpista.
- Sem link para visitar, os filtros têm muito pouco com que trabalhar.
- Nunca verificamos uma mensagem com o número que ela mesma fornece: passamos pelo site ou app oficiais.
- Nenhum atendimento honesto pede para instalar programa de acesso remoto ou fazer transferência para “reembolsar”.
- Mesmo sem site fraudulento, dá para denunciar o servidor de envio, o número e a empresa imitada.