TOAD : quand le phishing vous demande de téléphoner
L'e-mail ne contient aucun lien, aucune pièce jointe dangereuse. Juste une facture : « Renouvellement de votre abonnement : 399,99 €. Ce n'est pas vous ? Appelez notre service client. » Aucun filtre ne s'en inquiète, et c'est tout le principe. Cette technique s'appelle le TOAD, pour Telephone-Oriented Attack Delivery : une attaque qui passe par le téléphone. On parle aussi de callback phishing, le phishing par rappel.
Qu'est-ce qu'une attaque TOAD ?
Le phishing classique veut nous faire cliquer. Le TOAD veut nous faire appeler. L'e-mail n'est qu'un appât ; le vrai piège, c'est la conversation qui suit, avec un faux conseiller bien entraîné.
La technique a été rendue célèbre en 2021 par une campagne baptisée « BazarCall » : de fausses factures d'abonnement poussaient les destinataires à appeler un centre d'appels, où on leur faisait installer un logiciel malveillant, pensant annuler l'abonnement. Depuis, les variantes se sont multipliées.
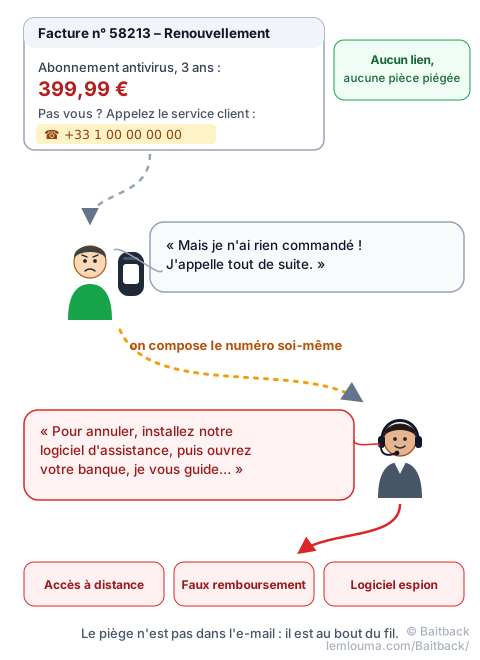
Le scénario type : une facture que l'on n'a jamais demandée
Le message ressemble à une confirmation de commande ou à une facture : abonnement antivirus, logiciel, service de dépannage, achat en ligne. Il a trois ingrédients :
- un montant qui fait réagir, assez élevé pour inquiéter ;
- une porte de sortie : « Ce n'est pas vous ? Annulez sous 24 heures » ;
- un seul moyen de contact : un numéro de téléphone.
Au bout du fil, le faux conseiller est aimable et rassurant. Pour « annuler » ou « rembourser », il demande d'installer un logiciel d'assistance à distance, puis d'ouvrir son espace bancaire. Classique ensuite : un « remboursement » trop élevé par erreur, qu'il faut « rendre » par virement ; ou un logiciel espion installé discrètement pendant la manipulation.
Pourquoi l'absence de lien complique la détection
Les filtres de messagerie savent visiter les liens, analyser les pages et inspecter les pièces jointes. Dans un e-mail TOAD, il n'y a rien à visiter. Le texte est banal, le ton commercial, et le numéro de téléphone n'est pour le robot qu'une suite de chiffres. Pour compliquer encore la tâche, les arnaqueurs placent souvent la facture dans une image ou un PDF, écrivent le numéro avec des espaces ou des caractères inhabituels, et changent de numéro d'une vague à l'autre.
Il arrive même que l'e-mail soit envoyé par un vrai service de facturation en ligne : l'arnaqueur crée un compte, rédige une fausse facture et glisse son numéro dans le champ « note ». Le message part des serveurs du service lui-même et passe tous les contrôles d'authentification, ce que le guide Un e-mail peut mentir… même quand les contrôles disent « OK » explique en détail.
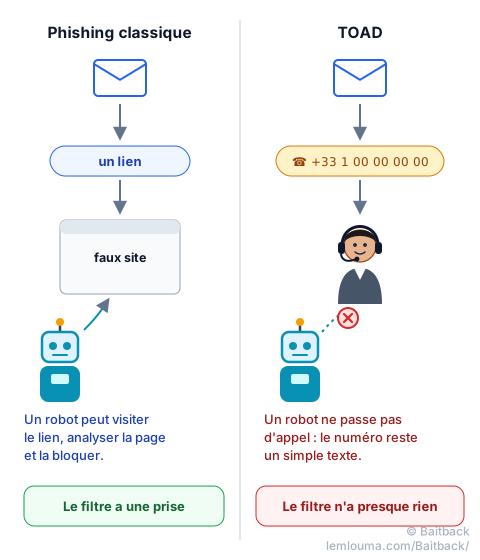
Le numéro de téléphone : la pièce centrale
Dans un TOAD, le numéro joue le rôle du lien dans un phishing classique. C'est lui qui mène au piège, et c'est donc lui qu'il faut examiner. Quelques repères :
- c'est souvent un numéro géographique ordinaire ou un numéro obtenu en ligne, qui peut sonner n'importe où dans le monde ;
- il n'apparaît nulle part sur le site officiel de l'entreprise citée ;
- il change fréquemment : une même campagne peut en utiliser des dizaines.
Comment vérifier le numéro et l'entreprise usurpée
La règle d'or : on n'utilise jamais le numéro donné dans le message pour vérifier le message. Ce serait demander à un suspect de confirmer son propre alibi.
- On vérifie à la source. On tape soi-même l'adresse du site officiel de l'entreprise, ou on ouvre son application, et on regarde si l'abonnement ou la commande existe vraiment dans son compte.
- On cherche le numéro en ligne. D'autres personnes l'ont souvent déjà signalé. Attention : l'absence de résultat ne prouve rien, le numéro est peut-être tout neuf.
- On compare avec les coordonnées officielles de l'entreprise, trouvées par ses propres moyens.
- On garde un principe simple : aucun vrai service client ne demande d'installer un logiciel d'accès à distance pour annuler un abonnement, ni de faire un virement pour recevoir un remboursement.
Pour vérifier le reste de l'e-mail (expéditeur réel, serveur d'envoi), le guide Phishing : comment les arnaqueurs font passer leurs e-mails montre où regarder.
Que peut-on signaler quand il n'y a pas de site frauduleux ?
Pas de site, mais pas pour autant rien à signaler. Trois cibles restent utiles :
- Le serveur qui a envoyé l'e-mail. Un TOAD reste un e-mail, envoyé par une machine qui appartient à quelqu'un. On colle sa source complète dans Baitback : l'outil retrouve le serveur d'envoi, son hébergeur et son adresse de signalement, et prépare les messages prêts à envoyer. Si l'e-mail vient d'un vrai service de facturation détourné, c'est à ce service qu'on signale le compte frauduleux : il peut le fermer.
- Le numéro de téléphone. En France, par exemple, le 33700 recueille les signalements de SMS et d'appels indésirables, et la plateforme officielle de signalement (PHAROS) accepte aussi les escroqueries. Chaque pays a ses propres services équivalents.
- L'entreprise usurpée. La plupart des grandes marques ont une adresse dédiée aux tentatives de fraude à leur nom. Elles peuvent alerter leurs clients et agir juridiquement.
Les limites du signalement classique
Soyons honnêtes : le TOAD est plus difficile à arrêter qu'un faux site. Un domaine se suspend en quelques heures auprès d'un registrar ; un numéro de téléphone obtenu en ligne, parfois à l'étranger, se remplace en quelques minutes, et il n'existe pas d'« annuaire des adresses abuse » aussi simple que pour les serveurs. Le serveur d'envoi, lui, reste le maillon le plus facile à couper, d'où l'intérêt de toujours le signaler. Et chaque signalement de numéro, même isolé, nourrit les bases qui permettent aux opérateurs et aux applications de filtrage d'afficher « appel suspect ».
Si on a déjà appelé
Si la conversation a eu lieu : on raccroche, on coupe la connexion internet de l'ordinateur, on désinstalle le logiciel d'accès à distance, on appelle sa banque à son numéro officiel, et on change ses mots de passe depuis un autre appareil. En France, la plateforme Cybermalveillance.gouv.fr accompagne les victimes pas à pas.
- Le TOAD remplace le lien par un numéro de téléphone : c'est nous qui appelons l'arnaqueur.
- Sans lien à visiter, les filtres ont très peu de prise sur ces e-mails.
- On ne vérifie jamais un message avec le numéro qu'il fournit : on passe par le site ou l'application officiels.
- Aucun service client honnête ne demande d'installer un logiciel d'accès à distance ou de faire un virement pour « rembourser ».
- Même sans site frauduleux, le serveur d'envoi, le numéro et l'entreprise usurpée peuvent être signalés.