TOAD: когда фишинг просит вас позвонить
В письме нет ни ссылки, ни опасного вложения. Только счёт: «Продление вашей подписки: 29 990 ₽. Это не вы? Позвоните в нашу службу поддержки». Ни один фильтр не забеспокоится, и в этом весь смысл. Этот приём называется TOAD, от Telephone-Oriented Attack Delivery: атака, которая идёт через телефон. Говорят также callback phishing — фишинг с обратным звонком.
Что такое атака TOAD?
Классический фишинг хочет, чтобы мы кликнули. TOAD хочет, чтобы мы позвонили. Письмо — лишь приманка; настоящая ловушка — последующий разговор с хорошо подготовленным фальшивым оператором.
Приём прославился в 2021 году благодаря кампании под названием «BazarCall»: фальшивые счета за подписку побуждали получателей звонить в колл-центр, где их уговаривали установить вредоносную программу, будто бы для отмены подписки. С тех пор вариантов стало множество.
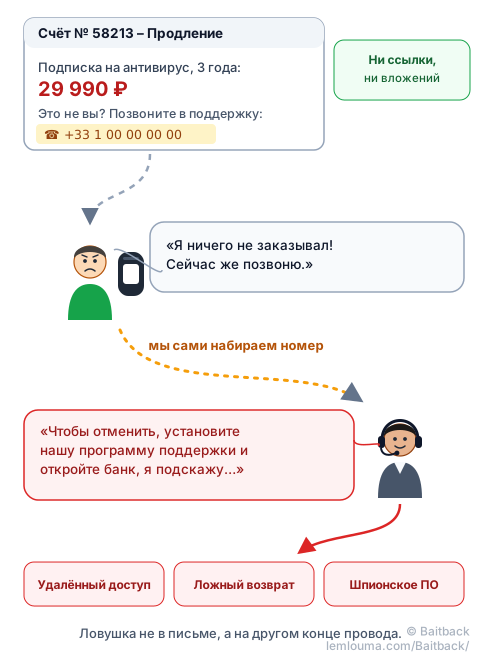
Типичный сценарий: счёт, который мы никогда не запрашивали
Сообщение похоже на подтверждение заказа или счёт: подписка на антивирус, программа, компьютерная помощь, покупка в интернете. В нём три ингредиента:
- сумма, которая заставляет отреагировать, достаточно большая, чтобы встревожить;
- выход: «Это не вы? Отмените в течение 24 часов»;
- единственный способ связи: номер телефона.
На другом конце провода фальшивый оператор вежлив и успокаивает. Чтобы «отменить» или «вернуть деньги», он просит установить программу удалённого доступа, а затем открыть интернет-банк. Дальше всё по классике: «возврат» по ошибке оказывается слишком большим, и «лишнее» нужно «вернуть» переводом; или во время манипуляций незаметно ставится шпионская программа.
Почему отсутствие ссылки мешает обнаружению
Почтовые фильтры умеют переходить по ссылкам, анализировать страницы и проверять вложения. В письме TOAD проверять нечего. Текст обычный, тон деловой, а номер телефона для робота — просто набор цифр. Чтобы ещё больше усложнить задачу, мошенники часто помещают счёт в картинку или PDF, пишут номер с пробелами или необычными символами и меняют номер от волны к волне.
Иногда письмо даже отправляет настоящий онлайн-сервис выставления счетов: мошенник заводит аккаунт, составляет фальшивый счёт и вписывает свой номер в поле «примечание». Письмо уходит с серверов самого сервиса и проходит все проверки подлинности, как подробно объясняет руководство Письмо может лгать… даже когда проверки говорят «OK».
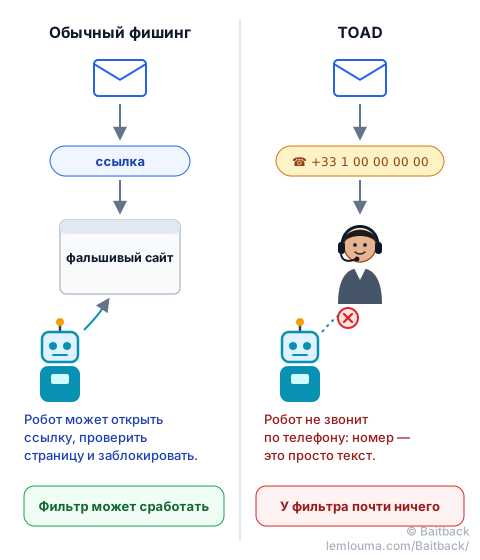
Номер телефона — ключевой элемент
В TOAD номер играет ту же роль, что ссылка в обычном фишинге. Именно он ведёт в ловушку, значит, его и нужно изучить. Несколько ориентиров:
- часто это обычный городской номер или номер, полученный через интернет, который может звонить где угодно в мире;
- его нет нигде на официальном сайте упомянутой компании;
- он часто меняется: одна кампания может использовать десятки номеров.
Как проверить номер и компанию, под которую маскируются
Золотое правило: никогда не используем номер из сообщения, чтобы проверить это сообщение. Это всё равно что просить подозреваемого подтвердить собственное алиби.
- Проверяем у источника. Сами набираем адрес официального сайта компании или открываем её приложение и смотрим, есть ли подписка или заказ в нашем аккаунте на самом деле.
- Ищем номер в интернете. Часто другие люди уже на него жаловались. Осторожно: отсутствие результатов ничего не доказывает, номер может быть совсем новым.
- Сверяем с официальными контактами компании, найденными самостоятельно.
- Держимся простого принципа: ни одна настоящая служба поддержки не просит устанавливать программу удалённого доступа, чтобы отменить подписку, или делать перевод, чтобы получить возврат.
Как проверить остальное в письме (настоящего отправителя, сервер отправки), показывает руководство Фишинг: как мошенники доставляют свои письма.
О чём сообщить, если мошеннического сайта нет?
Сайта нет, но это не значит, что сообщать не о чем. Полезными остаются три цели:
- Сервер, отправивший письмо. Письмо TOAD — всё равно письмо, отправленное машиной, у которой есть владелец. Вставляем его полный исходный текст в Baitback: инструмент находит сервер отправки, его хостинг и адрес для жалоб и готовит сообщения, которые остаётся только отправить. Если письмо пришло от настоящего сервиса счетов, которым злоупотребили, сообщаем этому сервису о мошенническом аккаунте: он может его закрыть.
- Номер телефона. Во Франции, например, служба 33700 принимает жалобы на нежелательные SMS и звонки, а официальная платформа для сообщений (PHAROS) принимает и случаи мошенничества. В каждой стране есть свои аналоги; также стоит сообщить оператору связи.
- Компанию, под которую маскируются. У большинства крупных брендов есть адрес для сообщений о мошенничестве от их имени. Они могут предупредить клиентов и обратиться в суд.
Пределы обычных жалоб
Будем честны: TOAD остановить труднее, чем фальшивый сайт. Домен регистратор блокирует за несколько часов; номер, полученный через интернет, иногда за границей, заменяется за минуты, и не существует такого же простого «справочника адресов abuse», как для серверов. Сервер отправки остаётся звеном, которое проще всего перерезать, поэтому о нём всегда стоит сообщать. А каждый номер, о котором сообщили, даже поодиночке, пополняет базы, благодаря которым операторы и приложения-определители показывают «подозрение на мошенничество».
Если мы уже позвонили
Если разговор состоялся: кладём трубку, отключаем компьютер от интернета, удаляем программу удалённого доступа, звоним в банк по его официальному номеру и меняем пароли с другого устройства. Во Франции платформа Cybermalveillance.gouv.fr пошагово помогает пострадавшим; в большинстве стран есть похожие службы поддержки, а также стоит обратиться в полицию.
- TOAD заменяет ссылку номером телефона: мошеннику звоним мы сами.
- Без ссылки, которую можно проверить, фильтрам почти не за что зацепиться.
- Никогда не проверяем сообщение по номеру, который оно же и даёт: идём через официальный сайт или приложение.
- Ни одна честная служба не просит ставить программу удалённого доступа или делать перевод ради «возврата».
- Даже без мошеннического сайта можно пожаловаться на сервер отправки, номер и компанию, под которую маскируются.