TOAD: wenn Phishing Sie zum Telefonieren bringt
Die E-Mail enthält keinen Link und keinen gefährlichen Anhang. Nur eine Rechnung: „Verlängerung Ihres Abonnements: 399,99 €. Nicht Sie? Rufen Sie unseren Kundendienst an.“ Kein Filter schlägt Alarm, und genau darum geht es. Diese Technik heißt TOAD, für Telephone-Oriented Attack Delivery: ein Angriff, der über das Telefon läuft. Man spricht auch von Callback-Phishing, Phishing per Rückruf.
Was ist ein TOAD-Angriff?
Klassisches Phishing will, dass wir klicken. TOAD will, dass wir anrufen. Die E-Mail ist nur der Köder; die eigentliche Falle ist das anschließende Gespräch mit einem gut geschulten falschen Berater.
Bekannt wurde die Technik 2021 durch eine Kampagne namens „BazarCall“: Falsche Abo-Rechnungen brachten die Empfänger dazu, ein Callcenter anzurufen, wo man sie Schadsoftware installieren ließ, während sie glaubten, das Abo zu kündigen. Seitdem haben sich die Varianten vervielfacht.
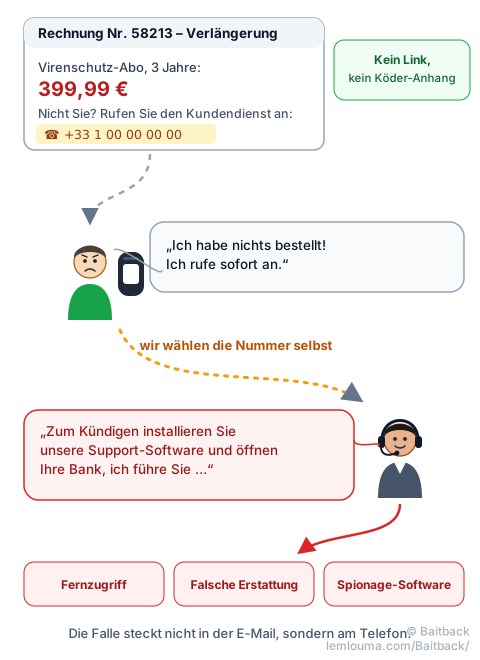
Das typische Szenario: eine Rechnung, die man nie angefordert hat
Die Nachricht sieht aus wie eine Bestellbestätigung oder eine Rechnung: Virenschutz-Abo, Software, technischer Support, Online-Kauf. Sie hat drei Zutaten:
- einen Betrag, der eine Reaktion auslöst, hoch genug, um zu beunruhigen;
- einen Ausweg: „Nicht Sie? Kündigen Sie innerhalb von 24 Stunden“;
- eine einzige Kontaktmöglichkeit: eine Telefonnummer.
Am anderen Ende der Leitung ist der falsche Berater freundlich und beruhigend. Zum „Kündigen“ oder „Erstatten“ bittet er, eine Fernwartungssoftware zu installieren und dann das Online-Banking zu öffnen. Klassisch geht es weiter: eine versehentlich zu hohe „Erstattung“, die man per Überweisung „zurückgeben“ soll; oder eine Spionage-Software, die während der Aktion unbemerkt installiert wird.
Warum das Fehlen eines Links die Erkennung erschwert
E-Mail-Filter können Links besuchen, Seiten analysieren und Anhänge untersuchen. In einer TOAD-E-Mail gibt es nichts zu besuchen. Der Text ist unauffällig, der Ton geschäftsmäßig, und für den Roboter ist die Telefonnummer nur eine Ziffernfolge. Um die Aufgabe weiter zu erschweren, stecken Betrüger die Rechnung oft in ein Bild oder ein PDF, schreiben die Nummer mit Leerzeichen oder ungewöhnlichen Zeichen und wechseln die Nummer von Welle zu Welle.
Manchmal wird die E-Mail sogar von einem echten Online-Rechnungsdienst verschickt: Der Betrüger legt ein Konto an, schreibt eine falsche Rechnung und schmuggelt seine Nummer in das Feld „Notiz“. Die Nachricht geht von den Servern des Dienstes selbst aus und besteht alle Authentifizierungsprüfungen, wie der Leitfaden Eine E-Mail kann lügen … auch wenn die Prüfungen „OK“ sagen ausführlich erklärt.
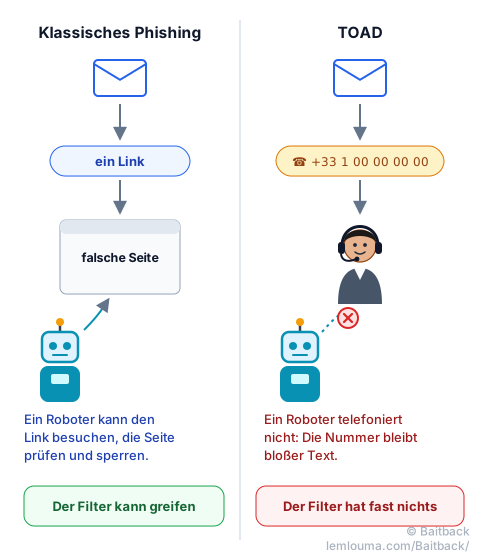
Die Telefonnummer: das Kernstück
Bei TOAD spielt die Nummer die Rolle, die der Link beim klassischen Phishing spielt. Sie führt in die Falle, also muss man sie untersuchen. Einige Anhaltspunkte:
- oft ist es eine gewöhnliche Festnetznummer oder eine online bezogene Nummer, die überall auf der Welt klingeln kann;
- sie erscheint nirgends auf der offiziellen Website des genannten Unternehmens;
- sie wechselt häufig: Eine einzige Kampagne kann Dutzende davon nutzen.
Wie man die Nummer und das nachgeahmte Unternehmen prüft
Die goldene Regel: Man nutzt nie die in der Nachricht angegebene Nummer, um die Nachricht zu überprüfen. Das hieße, einen Verdächtigen sein eigenes Alibi bestätigen zu lassen.
- An der Quelle prüfen. Man tippt die Adresse der offiziellen Website des Unternehmens selbst ein oder öffnet seine App und sieht nach, ob das Abo oder die Bestellung im eigenen Konto wirklich existiert.
- Die Nummer online suchen. Oft haben andere sie bereits gemeldet. Vorsicht: Keine Treffer beweisen nichts, die Nummer ist vielleicht ganz neu.
- Mit den offiziellen Kontaktdaten vergleichen, die man selbst herausgesucht hat.
- Einen einfachen Grundsatz beherzigen: Kein echter Kundendienst verlangt, eine Fernzugriffssoftware zu installieren, um ein Abo zu kündigen, oder eine Überweisung, um eine Erstattung zu erhalten.
Wie man den Rest der E-Mail prüft (echter Absender, sendender Server), zeigt der Leitfaden Phishing: Wie Betrüger ihre E-Mails durchbringen.
Was kann man melden, wenn es keine betrügerische Website gibt?
Keine Website heißt nicht: nichts zu melden. Drei Ziele bleiben nützlich:
- Der Server, der die E-Mail verschickt hat. Eine TOAD-Nachricht bleibt eine E-Mail, verschickt von einer Maschine, die jemandem gehört. Man fügt ihren vollständigen Quelltext in Baitback ein: Das Werkzeug ermittelt den sendenden Server, seinen Hoster und dessen Meldeadresse und bereitet versandfertige Meldungen vor. Stammt die E-Mail von einem missbrauchten echten Rechnungsdienst, meldet man das betrügerische Konto diesem Dienst: Er kann es schließen.
- Die Telefonnummer. In Frankreich zum Beispiel nimmt der Dienst 33700 Meldungen zu unerwünschten SMS und Anrufen entgegen, und die offizielle Meldeplattform (PHAROS) akzeptiert auch Betrugsfälle. In Deutschland ist etwa die Bundesnetzagentur für den Missbrauch von Rufnummern zuständig; jedes Land hat eigene Stellen.
- Das nachgeahmte Unternehmen. Die meisten großen Marken haben eine Adresse für Betrugsversuche in ihrem Namen. Sie können ihre Kunden warnen und rechtlich vorgehen.
Die Grenzen der klassischen Meldung
Seien wir ehrlich: TOAD ist schwerer zu stoppen als eine falsche Website. Eine Domain lässt sich beim Registrar in wenigen Stunden sperren; eine online bezogene Telefonnummer, manchmal im Ausland, ist in Minuten ersetzt, und es gibt kein so einfaches „Verzeichnis der Abuse-Adressen“ wie bei Servern. Der sendende Server bleibt das am leichtesten zu kappende Glied, deshalb lohnt es sich immer, ihn zu melden. Und jede gemeldete Nummer, auch einzeln, speist die Datenbanken, dank derer Netzbetreiber und Filter-Apps „Verdacht auf Spam“ anzeigen können.
Wenn man schon angerufen hat
Hat das Gespräch stattgefunden: auflegen, den Computer vom Internet trennen, die Fernzugriffssoftware deinstallieren, die Bank unter ihrer offiziellen Nummer anrufen und die Passwörter von einem anderen Gerät aus ändern. Außerdem Anzeige bei der Polizei erstatten; in Frankreich begleitet die Plattform Cybermalveillance.gouv.fr Opfer Schritt für Schritt.
- TOAD ersetzt den Link durch eine Telefonnummer: Wir selbst rufen den Betrüger an.
- Ohne Link zum Besuchen haben Filter bei diesen E-Mails kaum Ansatzpunkte.
- Man prüft eine Nachricht nie über die Nummer, die sie selbst liefert, sondern über die offizielle Website oder App.
- Kein seriöser Kundendienst verlangt eine Fernzugriffssoftware oder eine Überweisung, um etwas „zu erstatten“.
- Auch ohne betrügerische Website lassen sich der sendende Server, die Nummer und das nachgeahmte Unternehmen melden.