Obduktion von 3 echten Cyberangriffen aus 2026
Cyberkriminelle verbringen keine Stunden mehr damit, ein kompliziertes Passwort zu erraten. Viel einfacher ist es, eine glaubwürdige Situation zu inszenieren und das Opfer die Tür selbst öffnen zu lassen. Allein im September 2026 zeigen drei gut dokumentierte Fälle, wie ausgefeilt diese Inszenierungen geworden sind. Hier die Obduktion, Schritt für Schritt, samt der Spur, die jeder Fall trotzdem hinterlässt.
Fall 1: das Jobangebot, das einen Spion installiert
Das Szenario ist fast banal: Eine Nachricht auf LinkedIn oder per E-Mail bietet eine maßgeschneiderte, sehr gut bezahlte Stelle an. Um „zum nächsten Schritt“ zu gelangen, muss man nur die beigefügte Stellenbeschreibung öffnen oder einen kleinen technischen Test machen. Diese Art von Kampagne, die von mehreren Sicherheitsfirmen dokumentiert und mit organisierten Gruppen in Verbindung gebracht wird (darunter eine Operation mit dem Namen Contagious Interview, die laut diesen Sommer veröffentlichten Analysen mehr als 30.000 Geräte betroffen haben soll), zielt besonders auf Entwickler und Tech-Berufe ab.
Was passiert, sobald die Datei geöffnet wird:
- Eine glaubwürdige Kulisse: Die Nachricht stammt von einem gehackten Konto oder einer Domain, die einer echten Firma zum Verwechseln ähnlich sieht, wodurch sie die üblichen Filter passiert.
- Ein unknackbarer Behälter: Die Stellenbeschreibung kommt in einem passwortgeschützten ZIP-Archiv oder als .ISO-Datei. Ohne das Passwort kann das Antivirenprogramm des E-Mail-Dienstes den Inhalt nicht prüfen und lässt die Datei passieren.
- Ein unsichtbarer Auslöser: Im Archiv liegt eine Datei mit einem Namen wie
Stellenbeschreibung.pdf. Tatsächlich handelt es sich nicht um ein PDF, sondern um eine Windows-Verknüpfung (.LNK), die einen unsichtbaren Befehl verbirgt. - Diebstahl der Schlüssel ohne Passwort: Sobald die Verknüpfung geöffnet wird, kopiert ein unauffälliges Programm die bereits im Browser gespeicherten Sitzungscookies. Der Angreifer kann sich dann bei Slack, Gmail oder sozialen Netzwerken anmelden, ohne jemals das Passwort oder den Zwei-Faktor-Code (MFA) des Opfers zu benötigen.
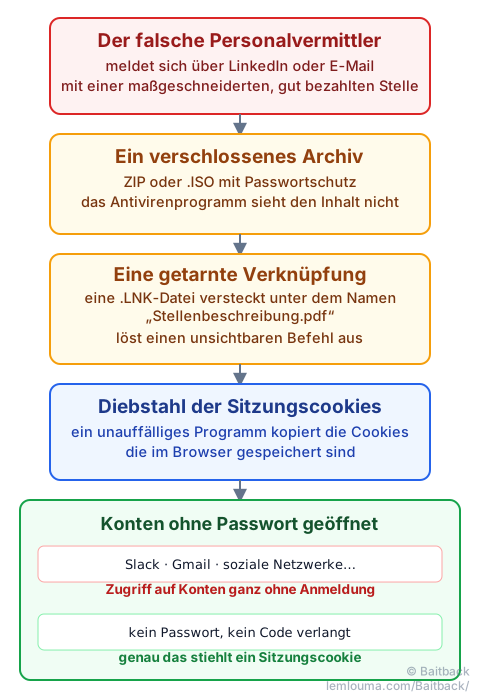
Die Spur: Ein verschlossenes Archiv täuscht das Antivirenprogramm, nicht die Server. Die Nachricht ist trotzdem über einen identifizierbaren Absender und Versandserver gelaufen, genau wie im Leitfaden Phishing: Wie Betrüger ihre E-Mails durchbringen beschrieben. Ein gestohlenes Cookie verschafft einen vorübergehenden, keinen dauerhaften Zugang: Die Sitzung aus der Ferne zu beenden und die Passwörter zu ändern, bleibt wirksam, sobald der Trick entdeckt wird.
Fall 2: das falsche „Claude Max“-Geschenk, ein Fenster im Fenster
Mitte September 2026 kursiert eine Seite, die behauptet, Anthropic, der Hersteller von Claude, feiere 100 Millionen Nutzer, indem er 10.000 kostenlose Claude-Max-Abonnements verschenke. Es wird keine Kreditkarte verlangt: nur eine Anmeldung mit einem Google-Konto. Die Falle wurde von mehreren Sicherheitsforschern dokumentiert, darunter Malwarebytes, wenige Tage vor der Erstellung dieses Leitfadens.
Die sehr sorgfältig gebaute Mechanik:
- Ein falsches Sicherheitsgefühl: Die Seite übernimmt das echte Logo, die echten Farben, gefälschte Fünf-Sterne-Bewertungen, und ihre Fußzeile verweist fast ausschließlich auf echte Anthropic-Seiten. Das Fehlen jeder Kreditkartenabfrage schafft Vertrauen beim Opfer.
- Eine programmierte falsche Dringlichkeit: Ein Zähler zeigt eine schrumpfende Zahl verbleibender Plätze an. Es handelt sich um ein einfaches Skript im Browser: Es startet bei jedem Neuladen der Seite wieder bei derselben Zahl, ohne irgendetwas Reales zu zählen.
- Ein gezeichnetes, kein geöffnetes Fenster („Browser-in-the-Browser“): Ein Klick auf „Mit Google anmelden“ öffnet kein echtes Systemfenster. Die Seite zeichnet selbst ein falsches Fenster direkt auf den Bildschirm, komplett mit einer falschen Adressleiste, die
accounts.google.comanzeigt, und einem Sicherheitsschloss. - Das Abfangen: Die in dieses Fenster eingegebenen Zugangsdaten gehen direkt an die Server der Angreifer, die damit das Google-Konto erben und häufig damit auch Zugriff auf Gmail, Dokumente und jeden über Google verbundenen Dienst, einschließlich anderer KI-Konten.
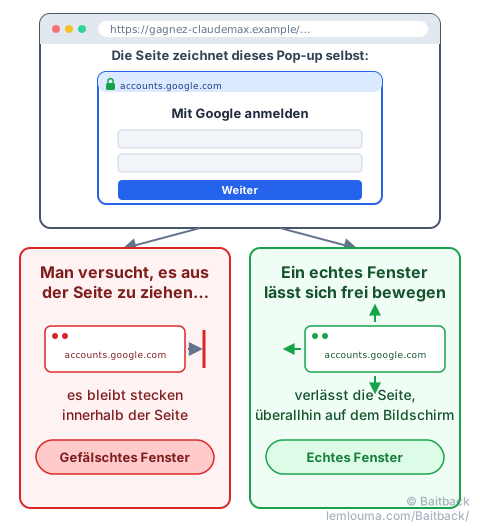
Der einfachste Trick, um ein verdächtiges Anmeldefenster zu prüfen: Versuchen, es mit der Maus aus dem Browser herauszuziehen. Ein echtes Systemfenster kommt problemlos heraus; ein von der Seite nur gezeichnetes Fenster bleibt darin stecken.
Ob Sitzungscookies gestohlen werden (Fall 1) oder ein Passwort hinter einem falschen Fenster abgefangen wird (Fall 2): Beides zielt auf dasselbe Ziel ab – die Anmeldung zu umgehen, statt sie zu knacken. Der Leitfaden AiTM: Wenn Phishing Ihre Sitzung stiehlt, nicht nur Ihr Passwort beschreibt eine eng verwandte Variante, die die Zwei-Faktor-Authentifizierung in Echtzeit umgehen kann.
Fall 3: Revolut – wenn ein Datenleck zu einem maßgeschneiderten Betrug wird
Am 12. September 2026 bestätigte die Online-Bank Revolut, Daten einiger Kunden an einen unbefugten Dritten weitergegeben zu haben. Kein Einbruch in ihre Systeme: Der Angreifer schickte schlicht eine gefälschte offizielle Auskunftsanfrage, von einer E-Mail-Adresse, die zur echten Domain einer Regierungsbehörde gehörte, offenbar kompromittiert oder gefälscht. Überzeugt, auf eine legitime Anfrage zu antworten, übermittelte das Revolut-Team Kundendaten mit Namen, Geburtsdaten, Adressen, Telefonnummern und teils Kopien von Ausweisdokumenten.
Tage später erhielten betroffene Kunden sehr präzise SMS, die eine verdächtige Transaktion auf ihrem Konto meldeten:
- Die präparierte SMS (Smishing): Bewaffnet mit echten gestohlenen Daten schicken die Angreifer personalisierte Nachrichten. Manche erscheinen direkt im selben Gesprächsverlauf wie die echten Revolut-SMS auf dem Telefon des Opfers, was sie noch glaubwürdiger macht.
- Der falsche Berater (Vishing): Manchmal folgt ein Anruf, der sich als Betrugsabteilung ausgibt. Da der Gesprächspartner bereits Name und letzte Transaktionen des Opfers kennt, stellt sich schnell Vertrauen ein. Er kann dann verlangen, eine Push-Benachrichtigung zu bestätigen oder einen per SMS erhaltenen Code vorzulesen, unter dem Vorwand, eine „betrügerische Überweisung zu stornieren“.
- Die Wendung: In Wirklichkeit autorisiert das Bestätigen dieses Codes oder dieser Benachrichtigung live eine Überweisung der eigenen Gelder des Opfers auf ein vom Angreifer kontrolliertes Konto.
Revolut hat klargestellt, dass die eigenen Systeme und das Geld der Kunden durch dieses Leck nicht direkt kompromittiert wurden, und dass das Unternehmen niemals per SMS oder Telefon nach einem Anmeldecode fragt. Genau diesen Punkt versuchen Vishing-Kampagnen das Opfer im Eifer des Gefechts vergessen zu lassen.
Drei öffentlich dokumentierte Elemente dieses Falls: die von TechCrunch berichtete Bestätigung des Lecks durch Revolut, die Analyse der Phishing-SMS durch Malwarebytes und die Berichterstattung von Infosecurity Magazine über die Smishing-Welle.
Die Spur: Eine durch Missbrauch von behördlichem Vertrauen gestohlene Angabe bleibt eine gestohlene Angabe: Sie kann monatelang gezielte Nachrichten speisen. Dass eine Anfrage von einer echten Domain kommt, garantiert nie die Ehrlichkeit des Absenders – genau wie eine E-Mail, die SPF und DKIM besteht, trotzdem einem Betrüger gehören kann (siehe Phishing: Wie Betrüger ihre E-Mails durchbringen).
Was diese drei Fälle gemeinsam haben
Drei sehr unterschiedliche Mechaniken, aber ein einziges gemeinsames Ziel: sich ein Vertrauenssignal auszuleihen, das das Opfer nicht auf einen Blick prüfen kann.
| Angriff | Was zu Unrecht Vertrauen weckt | Was tatsächlich gestohlen wird |
|---|---|---|
| Präpariertes Jobangebot | Ein verschlossenes Archiv, das das Antivirenprogramm nicht prüfen kann | Sitzungscookies (Zugang ohne Passwort) |
| Falsches Claude-Max-Geschenk | Ein Fenster, gezeichnet, um wie ein echtes Systemfenster auszusehen | Zugangsdaten des Google-Kontos |
| Revolut | Eine echte Domain einer Regierungsbehörde, missbraucht | Personenbezogene Daten, dann überwiesenes Geld |
Keiner dieser drei Angriffe „knackt“ technisch irgendetwas: Jeder kapert ein Element, das wir gelernt haben, als beruhigend anzusehen (ein Antivirenprogramm, das durchlässt, ein Fenster, das offiziell wirkt, eine institutionelle Domain), um zu bekommen, was ein starkes Passwort allein nicht mehr schützt.
Wie man diese Fallen erkennt und in der Praxis reagiert
Bei Angriffen, deren Erscheinungsbild fast vollständig gefälscht ist, reicht es nicht mehr, allein den eigenen Augen zu vertrauen:
- Die echte Quelle betrachten, nicht die Anzeige: Der angezeigte Absendername oder die Domain lassen sich leicht schminken. Die vollständige E-Mail in Baitback einzufügen, deckt den echten Versandserver, seinen Hoster und dessen Missbrauchskontakt auf, zusätzlich zu den SPF-, DKIM- und DMARC-Prüfungen.
- Das Ziehtest machen bei jedem Anmeldefenster, das nach einem Klick erscheint (siehe Abbildung 2): Weigert es sich, den Browser zu verlassen, ist es kein echtes Systemfenster.
- Den Kanal wechseln, bevor man auf einen unerwarteten Anruf oder eine SMS reagiert, selbst wenn „die Bank“ oder „die Personalabteilung“ unterzeichnet: selbst eine offizielle Nummer zurückrufen, ohne über die erhaltene Nachricht zu gehen.
- Niemals einen Code vorlesen oder eine Push-Benachrichtigung bestätigen, wenn ein Gesprächspartner darum bittet, egal wie dringend es klingt: Diese einzige Geste allein autorisiert die Transaktion.
- Melden, selbst im Nachhinein: Das macht das Geschehene nicht ungeschehen, hilft aber, die Infrastruktur zu kappen, die noch gegen andere Opfer genutzt wird. Der Leitfaden Phishing richtig melden, Schritt für Schritt erklärt das Vorgehen im Detail.
- Ein passwortgeschütztes Archiv hindert das Antivirenprogramm daran, den Inhalt zu prüfen: genau deshalb wird es eingesetzt.
- Ein gestohlenes Sitzungscookie öffnet ein Konto ohne Passwort und ohne Zwei-Faktor-Code.
- Ein Anmeldefenster, das sich nicht aus dem Browser herausziehen lässt, ist fast immer ein manipuliertes, von der Seite gezeichnetes Fenster.
- Eine echte, legitime Domain kann missbraucht werden, um Informationen zu erlangen, ohne dass ein System direkt gehackt wird.
- Keine seriöse Bank verlangt jemals, einen Code vorzulesen oder eine Benachrichtigung am Telefon zu bestätigen: das zu tun kommt einer eigenhändigen Unterschrift unter die Transaktion gleich.