Autopsie de 3 cyberattaques réelles de 2026
Les pirates ne passent plus des heures à essayer de deviner un mot de passe compliqué. C'est beaucoup plus simple de construire une situation crédible et de laisser la victime ouvrir la porte elle-même. En ce mois de septembre 2026, trois affaires bien documentées montrent à quel point ces mises en scène se sont affinées. Voici leur autopsie, étape par étape, avec la trace que chacune laisse malgré tout.
Cas n°1 : l'offre d'emploi qui installe un espion
Le scénario est presque banal : un message sur LinkedIn ou par e-mail propose un poste sur mesure, très bien rémunéré. Pour « passer à l'étape suivante », il suffit d'ouvrir le descriptif de poste joint, ou de faire un petit test technique. Ce type de campagne, documenté par plusieurs éditeurs de sécurité et lié à des groupes organisés (dont une opération surnommée Contagious Interview, qui aurait touché plus de 30 000 appareils selon les analyses publiées cet été), cible en particulier les développeurs et les métiers de la tech.
Ce qui se passe une fois le fichier ouvert :
- Un décor crédible : le message vient d'un compte piraté ou d'un nom de domaine presque identique à celui d'une vraie entreprise, ce qui lui permet de franchir les filtres habituels.
- Un conteneur incassable : le descriptif de poste arrive dans une archive ZIP protégée par mot de passe, ou un fichier disque .ISO. Sans le mot de passe, l'antivirus de la messagerie ne peut rien vérifier à l'intérieur et laisse passer le fichier.
- Un déclencheur invisible : dans l'archive se trouve un fichier nommé, par exemple,
Descriptif_Poste.pdf. Ce n'est pas un PDF, mais un raccourci Windows (.LNK) qui masque une commande invisible. - Un vol de clés sans mot de passe : une fois le raccourci ouvert, un programme discret copie les cookies de session déjà enregistrés dans le navigateur. Le pirate peut alors se connecter à Slack, Gmail ou des réseaux sociaux sans jamais avoir besoin du mot de passe ni du code de double authentification (MFA) de la victime.
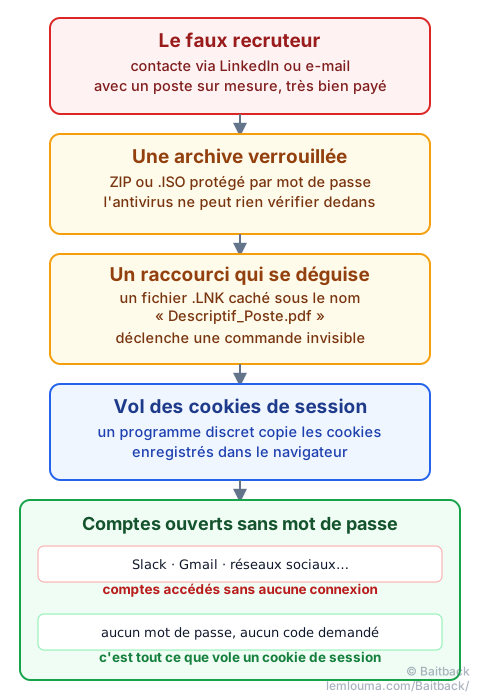
La trace : une archive verrouillée trompe l'antivirus, pas les serveurs. Le message est bien passé par un expéditeur et un serveur d'envoi identifiables, exactement comme décrit dans le guide Phishing : comment les arnaqueurs font passer leurs e-mails. Un cookie volé donne un accès temporaire, pas un accès qui dure toujours : couper la session à distance et changer les mots de passe reste efficace une fois la ruse découverte.
Cas n°2 : le faux cadeau « Claude Max », une fenêtre dans la fenêtre
Mi-septembre 2026, une page circule en promettant qu'Anthropic, l'éditeur de Claude, célèbre ses 100 millions d'utilisateurs en offrant 10 000 abonnements gratuits à Claude Max. Aucune carte bancaire n'est demandée : juste une connexion avec un compte Google. Le piège a été documenté par plusieurs chercheurs en sécurité, dont Malwarebytes, quelques jours avant la rédaction de ce guide.
La mécanique, très soignée :
- Un faux sentiment de sécurité : le site reprend le vrai logo, les vraies couleurs, de faux avis cinq étoiles, et son pied de page renvoie presque entièrement vers de vraies pages Anthropic. L'absence de demande de carte bancaire met la victime en confiance.
- Une fausse urgence programmée : un compteur affiche un nombre de places restantes qui diminue régulièrement. C'est un simple script qui tourne dans le navigateur : il repart du même chiffre à chaque rafraîchissement de la page, sans compter quoi que ce soit de réel.
- Une fenêtre dessinée, pas ouverte (« Browser-in-the-Browser ») : en cliquant sur « Se connecter avec Google », aucune vraie fenêtre système ne s'ouvre. La page dessine elle-même une fausse fenêtre à l'intérieur de l'écran, avec une fausse barre d'adresse affichant
accounts.google.comet un cadenas de sécurité. - L'interception : les identifiants saisis dans cette fenêtre partent directement vers les serveurs des pirates, qui héritent du compte Google et, avec lui, souvent d'un accès à Gmail, aux documents et à tout service relié par une connexion Google, y compris d'autres comptes d'IA.
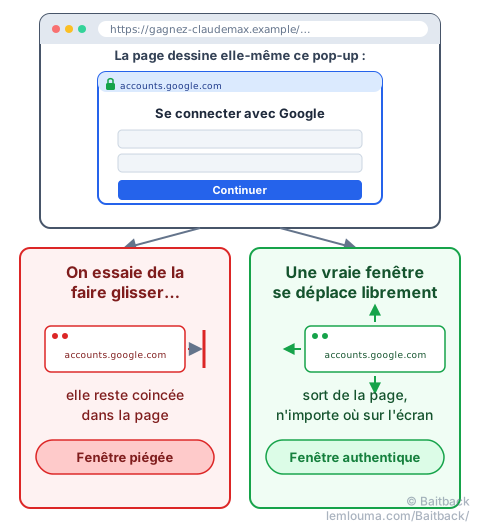
Le réflexe le plus simple pour vérifier une fenêtre de connexion suspecte : essayer de la faire glisser en dehors du navigateur avec la souris. Une vraie fenêtre système en sort sans problème ; une fenêtre simplement dessinée par la page reste bloquée à l'intérieur.
Voler des cookies de session (cas n°1) ou intercepter un mot de passe derrière une fausse fenêtre (cas n°2) revient au même endroit : contourner la connexion plutôt que la casser. Le guide AiTM : quand le phishing vole votre session, pas seulement votre mot de passe détaille une autre variante très proche, capable de contourner la double authentification en temps réel.
Cas n°3 : Revolut, quand une fuite de données devient une arnaque sur mesure
Le 12 septembre 2026, la banque en ligne Revolut confirme avoir transmis des données de certains clients à un tiers non autorisé. Aucune intrusion dans ses systèmes : l'attaquant a simplement envoyé une fausse demande d'information officielle, depuis une adresse e-mail appartenant au vrai domaine d'une agence gouvernementale, semble-t-il compromise ou usurpée. Convaincue de répondre à une requête légitime, l'équipe de Revolut transmet des dossiers clients contenant noms, dates de naissance, adresses, numéros de téléphone et parfois des copies de pièces d'identité.
Quelques jours plus tard, des clients concernés reçoivent des SMS très précis, signalant une opération suspecte sur leur compte :
- Le SMS piégé (smishing) : armés des vraies données volées, les pirates envoient des messages personnalisés. Certains s'affichent directement dans le même fil de discussion que les vrais SMS de Revolut sur le téléphone de la victime, ce qui les rend d'autant plus crédibles.
- Le faux conseiller (vishing) : un appel suit parfois, se présentant comme le service anti-fraude. Comme l'interlocuteur connaît déjà le nom et les dernières opérations de la victime, la confiance s'installe vite. Il peut alors demander de valider une notification push ou de lire un code reçu par SMS, sous prétexte d'« annuler un virement frauduleux ».
- Le retournement : en réalité, valider ce code ou cette notification autorise en direct un transfert des propres fonds de la victime vers un compte contrôlé par l'attaquant.
Revolut a précisé que ses systèmes et l'argent de ses clients n'ont pas été directement compromis par cette fuite, et que l'entreprise ne demande jamais de code de connexion par SMS ou par téléphone. C'est bien ce dernier point que les campagnes de vishing cherchent justement à faire oublier à la victime, dans le feu de l'action.
Trois éléments documentés publiquement sur cette affaire : la confirmation de la fuite par Revolut, rapportée par TechCrunch, l'analyse des SMS de phishing par Malwarebytes, et le suivi de la vague de smishing par Infosecurity Magazine.
La trace : une donnée volée légitimement (par un abus de confiance administratif) reste une donnée volée : elle peut nourrir des messages ciblés pendant des mois. Le fait qu'une demande vienne d'un domaine réel ne garantit jamais l'honnêteté de qui l'envoie, exactement comme un e-mail qui passe SPF et DKIM peut appartenir à un arnaqueur (voir Phishing : comment les arnaqueurs font passer leurs e-mails).
Ce que ces trois affaires ont en commun
Trois mécaniques très différentes, mais un seul objectif commun : emprunter un signe de confiance que la victime ne peut pas vérifier d'un coup d'œil.
| Attaque | Ce qui inspire confiance à tort | Ce qui est réellement volé |
|---|---|---|
| Offre d'emploi piégée | Une archive verrouillée que l'antivirus ne peut pas inspecter | Les cookies de session (accès sans mot de passe) |
| Faux cadeau Claude Max | Une fenêtre dessinée pour ressembler à une vraie fenêtre système | Les identifiants du compte Google |
| Revolut | Un domaine d'agence gouvernementale réel, utilisé à mauvais escient | Des données personnelles, puis de l'argent transféré |
Aucune de ces trois attaques ne « casse » quoi que ce soit techniquement : chacune détourne un élément que l'on a appris à considérer comme rassurant (un antivirus qui laisse passer, une fenêtre qui a l'air officielle, un domaine institutionnel) pour obtenir ce qu'un mot de passe fort ne suffit plus à protéger.
Comment déjouer ces pièges et riposter concrètement
Face à des attaques où l'apparence est presque entièrement falsifiée, se fier uniquement à ses yeux ne suffit plus :
- Regarder la source réelle, pas l'affichage : le nom de l'expéditeur ou le domaine affiché à l'écran se maquillent facilement. Coller l'e-mail complet dans Baitback permet de retrouver le vrai serveur d'envoi, son hébergeur et son adresse de signalement, en plus des vérifications SPF, DKIM et DMARC.
- Tester le glisser-déposer face à toute fenêtre de connexion qui apparaît après un clic (voir figure 2) : si elle refuse de sortir du navigateur, ce n'est pas une vraie fenêtre système.
- Changer de canal avant d'agir sur un appel ou un SMS inattendu, même signé par « la banque » ou « les ressources humaines » : rappeler soi-même un numéro officiel, sans passer par le message reçu.
- Ne jamais lire un code ou valider une notification push à la demande d'un correspondant, quelle que soit l'urgence invoquée : ce geste, à lui seul, autorise l'opération.
- Signaler, même après coup : cela ne répare pas ce qui a déjà été fait, mais cela aide à couper l'infrastructure encore utilisée contre d'autres victimes. Le guide bien signaler un phishing, étape par étape détaille la marche à suivre.
- Une archive protégée par mot de passe empêche l'antivirus de vérifier ce qu'elle contient : c'est justement pour ça qu'elle est utilisée.
- Un cookie de session volé ouvre un compte sans mot de passe ni double authentification.
- Une fenêtre de connexion qui ne peut pas être déplacée hors du navigateur est presque toujours une fenêtre piégée, dessinée par la page.
- Un domaine réel et légitime peut être détourné pour obtenir des informations, sans qu'aucun système ne soit directement piraté.
- Aucune banque sérieuse ne demande de lire un code ou de valider une notification par téléphone : ce geste équivaut à signer soi-même l'opération.