Autópsia de 3 ciberataques reais de 2026
Os criminosos digitais já não perdem horas tentando adivinhar uma senha complicada. É muito mais simples montar uma situação crível e deixar que a própria vítima abra a porta. Só em setembro de 2026, três casos bem documentados mostram o quanto essas encenações se sofisticaram. Eis a autópsia de cada uma, passo a passo, com o rastro que cada uma deixa mesmo assim.
Caso 1: a oferta de emprego que instala um espião
O roteiro é quase banal: uma mensagem no LinkedIn ou por e-mail oferece uma vaga sob medida, muito bem remunerada. Para “passar para a próxima etapa”, basta abrir a descrição da vaga anexada, ou fazer um pequeno teste técnico. Esse tipo de campanha, documentado por várias empresas de segurança e ligado a grupos organizados (entre eles uma operação apelidada de Contagious Interview, que segundo análises publicadas neste verão teria atingido mais de 30 mil dispositivos), tem como alvo especial desenvolvedores e profissionais de tecnologia.
O que acontece assim que o arquivo é aberto:
- Um cenário crível: a mensagem vem de uma conta invadida ou de um domínio quase idêntico ao de uma empresa real, o que permite driblar os filtros habituais.
- Um recipiente inquebrável: a descrição da vaga chega em um arquivo ZIP protegido por senha, ou em uma imagem de disco .ISO. Sem a senha, o antivírus do e-mail não consegue verificar o que há dentro e deixa passar o arquivo.
- Um gatilho invisível: dentro do arquivo há um arquivo chamado, por exemplo,
Descricao_Vaga.pdf. Na verdade, não é um PDF, mas um atalho do Windows (.LNK) que esconde um comando invisível. - Um roubo de chaves sem senha: assim que o atalho é aberto, um programa discreto copia os cookies de sessão já salvos no navegador. O invasor pode então entrar no Slack, no Gmail ou em redes sociais sem nunca precisar da senha nem do código de dupla autenticação (MFA) da vítima.
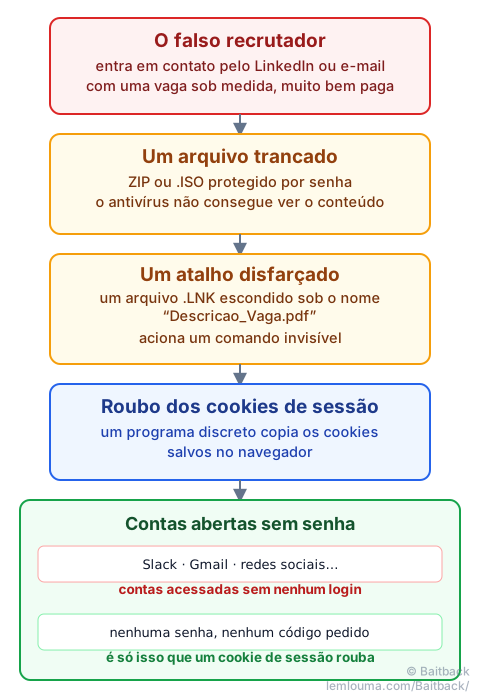
O rastro: um arquivo trancado engana o antivírus, não os servidores. A mensagem ainda assim passou por um remetente e um servidor de envio identificáveis, exatamente como descrito no guia Phishing: como os golpistas conseguem enviar seus e-mails. Um cookie roubado dá um acesso temporário, não um acesso permanente: encerrar a sessão remotamente e trocar as senhas continua sendo eficaz assim que o golpe é descoberto.
Caso 2: o falso presente “Claude Max”, uma janela dentro da janela
Em meados de setembro de 2026, circula uma página afirmando que a Anthropic, criadora do Claude, está comemorando 100 milhões de usuários distribuindo 10 mil assinaturas gratuitas do Claude Max. Nenhum cartão de crédito é pedido: apenas um login com uma conta Google. A armadilha foi documentada por vários pesquisadores de segurança, entre eles a Malwarebytes, poucos dias antes da redação deste guia.
A mecânica, muito bem cuidada:
- Uma falsa sensação de segurança: o site reproduz a logo e as cores reais, traz falsas avaliações de cinco estrelas, e seu rodapé aponta quase inteiramente para páginas verdadeiras da Anthropic. A ausência de qualquer pedido de cartão de crédito deixa a vítima confiante.
- Uma falsa urgência programada: um contador mostra um número de vagas restantes que diminui aos poucos. É apenas um script rodando no navegador: ele volta ao mesmo número a cada atualização da página, sem contar nada real.
- Uma janela desenhada, não aberta (“browser-in-the-browser”): ao clicar em “Entrar com o Google”, nenhuma janela real do sistema é aberta. A própria página desenha uma falsa janela dentro da tela, com uma falsa barra de endereço mostrando
accounts.google.come um cadeado de segurança. - A interceptação: as credenciais digitadas nessa janela vão direto para os servidores dos invasores, que ficam com a conta Google e, com ela, muitas vezes com acesso ao Gmail, a documentos e a qualquer serviço conectado via Google, incluindo outras contas de IA.
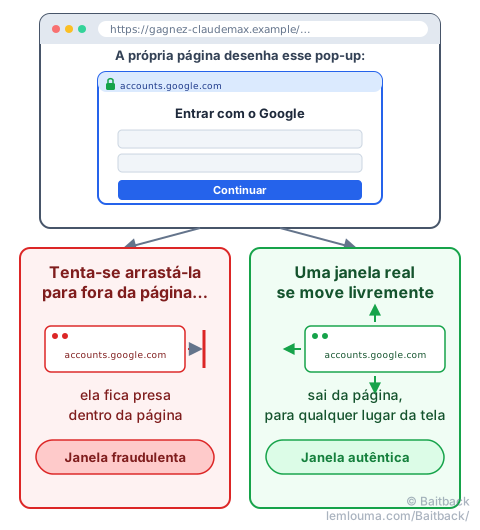
O jeito mais simples de checar uma janela de login suspeita: tentar arrastá-la para fora do navegador com o mouse. Uma janela real do sistema sai sem problemas; uma janela apenas desenhada pela página fica presa dentro dela.
Roubar cookies de sessão (caso 1) ou interceptar uma senha atrás de uma janela falsa (caso 2) mira no mesmo ponto: contornar o login em vez de quebrá-lo. O guia AiTM: quando o phishing rouba sua sessão, não só sua senha detalha uma variante muito próxima, capaz de contornar a dupla autenticação em tempo real.
Caso 3: Revolut, quando um vazamento de dados vira um golpe sob medida
Em 12 de setembro de 2026, o banco digital Revolut confirmou ter repassado dados de alguns clientes a um terceiro não autorizado. Nenhuma invasão em seus sistemas: o invasor simplesmente enviou uma falsa solicitação oficial de informação, a partir de um endereço de e-mail pertencente ao domínio real de uma agência governamental, aparentemente comprometido ou falsificado. Convencida de estar respondendo a um pedido legítimo, a equipe da Revolut repassou dossiês de clientes com nomes, datas de nascimento, endereços, números de telefone e, às vezes, cópias de documentos de identidade.
Dias depois, clientes afetados receberam SMS muito precisos, apontando uma operação suspeita em sua conta:
- O SMS armadilha (smishing): munidos de dados reais roubados, os invasores enviam mensagens personalizadas. Algumas aparecem diretamente na mesma conversa dos SMS verdadeiros da Revolut no telefone da vítima, o que as torna ainda mais críveis.
- O falso atendente (vishing): às vezes, uma ligação vem em seguida, se apresentando como o setor antifraude. Como o interlocutor já conhece o nome e as últimas operações da vítima, a confiança se instala rápido. Ele pode então pedir para validar uma notificação push ou ler um código recebido por SMS, sob o pretexto de “cancelar uma transferência fraudulenta”.
- A virada: na realidade, validar esse código ou essa notificação autoriza ao vivo uma transferência do próprio dinheiro da vítima para uma conta controlada pelo invasor.
A Revolut esclareceu que seus sistemas e o dinheiro dos clientes não foram diretamente comprometidos por esse vazamento, e que a empresa nunca pede um código de acesso por SMS ou telefone. É justamente esse ponto que as campanhas de vishing tentam fazer a vítima esquecer, no calor do momento.
Três elementos documentados publicamente sobre esse caso: a confirmação do vazamento pela Revolut, noticiada pelo TechCrunch, a análise dos SMS de phishing pela Malwarebytes, e a cobertura da onda de smishing pela Infosecurity Magazine.
O rastro: um dado roubado por meio de um abuso de confiança administrativo continua sendo um dado roubado: ele pode alimentar mensagens direcionadas por meses. O fato de um pedido vir de um domínio real nunca garante a honestidade de quem o envia, exatamente como um e-mail que passa em SPF e DKIM ainda pode pertencer a um golpista (veja Phishing: como os golpistas conseguem enviar seus e-mails).
O que esses três casos têm em comum
Três mecânicas bem diferentes, mas um único objetivo compartilhado: tomar emprestado um sinal de confiança que a vítima não consegue verificar de relance.
| Ataque | O que inspira confiança indevidamente | O que é realmente roubado |
|---|---|---|
| Falsa oferta de emprego | Um arquivo trancado que o antivírus não consegue inspecionar | Cookies de sessão (acesso sem senha) |
| Falso presente Claude Max | Uma janela desenhada para parecer uma janela real do sistema | Credenciais da conta Google |
| Revolut | Um domínio real de agência governamental, usado indevidamente | Dados pessoais e, depois, dinheiro transferido |
Nenhum desses três ataques “quebra” nada tecnicamente: cada um sequestra um elemento que aprendemos a considerar tranquilizador (um antivírus que deixa passar, uma janela com cara de oficial, um domínio institucional) para obter o que uma senha forte já não basta para proteger sozinha.
Como driblar essas armadilhas e reagir na prática
Diante de ataques cuja aparência está quase inteiramente falsificada, confiar só nos olhos já não é suficiente:
- Olhar a fonte real, não a exibição: o nome do remetente ou o domínio exibido na tela se maquiam com facilidade. Colar o e-mail completo em Baitback permite recuperar o verdadeiro servidor de envio, seu provedor de hospedagem e seu endereço de contato para denúncias de abuso, além das verificações de SPF, DKIM e DMARC.
- Testar o arrastar e soltar em qualquer janela de login que aparecer depois de um clique (veja a figura 2): se ela se recusar a sair do navegador, não é uma janela real do sistema.
- Trocar de canal antes de agir diante de uma ligação ou SMS inesperados, mesmo que assinados por “o banco” ou “o RH”: ligar de volta você mesmo para um número oficial, sem passar pela mensagem recebida.
- Nunca ler um código nem validar uma notificação push a pedido de um interlocutor, por mais urgente que pareça: esse gesto sozinho já autoriza a operação.
- Denunciar, mesmo depois do ocorrido: isso não desfaz o que já aconteceu, mas ajuda a cortar a infraestrutura ainda usada contra outras vítimas. O guia como denunciar um phishing corretamente, passo a passo detalha o procedimento.
- Um arquivo protegido por senha impede que o antivírus verifique seu conteúdo: é justamente por isso que ele é usado.
- Um cookie de sessão roubado abre uma conta sem senha e sem código de dupla autenticação.
- Uma janela de login que não pode ser arrastada para fora do navegador é quase sempre uma janela fraudulenta, desenhada pela página.
- Um domínio real e legítimo pode ser usado indevidamente para obter informações sem que nenhum sistema seja diretamente invadido.
- Nenhum banco sério pede para ler um código ou validar uma notificação por telefone: fazer isso equivale a assinar você mesmo a operação.