Autopsia de 3 ciberataques reales de 2026
Los ciberdelincuentes ya no pierden horas intentando adivinar una contraseña complicada. Es mucho más sencillo montar una situación creíble y dejar que la víctima abra la puerta ella misma. Solo en septiembre de 2026, tres casos bien documentados muestran hasta qué punto se han pulido estos montajes. Aquí va su autopsia, paso a paso, junto con el rastro que cada uno deja pese a todo.
Caso 1: la oferta de empleo que instala un espía
El guion es casi trivial: un mensaje en LinkedIn o por correo ofrece un puesto a medida, muy bien pagado. Para «pasar al siguiente paso», basta con abrir la descripción del puesto adjunta, o hacer una pequeña prueba técnica. Este tipo de campaña, documentado por varias empresas de seguridad y vinculado a grupos organizados (entre ellos una operación apodada Contagious Interview, que según análisis publicados este verano habría afectado a más de 30 000 dispositivos), apunta especialmente a desarrolladores y perfiles del sector tecnológico.
Lo que ocurre al abrir el archivo:
- Un decorado creíble: el mensaje procede de una cuenta pirateada o de un dominio casi idéntico al de una empresa real, lo que le permite superar los filtros habituales.
- Un contenedor irrompible: la descripción del puesto llega en un archivo ZIP protegido con contraseña, o en una imagen de disco .ISO. Sin la contraseña, el antivirus del correo no puede comprobar nada en su interior y deja pasar el archivo.
- Un detonante invisible: dentro del archivo hay un fichero llamado, por ejemplo,
Descripcion_Puesto.pdf. En realidad no es un PDF, sino un acceso directo de Windows (.LNK) que oculta una orden invisible. - Un robo de llaves sin contraseña: una vez abierto el acceso directo, un programa discreto copia las cookies de sesión ya guardadas en el navegador. El atacante puede entonces conectarse a Slack, Gmail o redes sociales sin necesitar nunca la contraseña ni el código de doble autenticación (MFA) de la víctima.
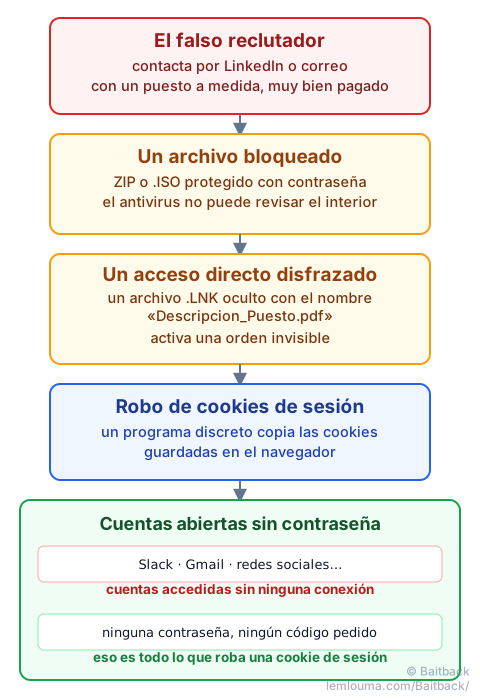
El rastro: un archivo bloqueado engaña al antivirus, no a los servidores. El mensaje pasó igualmente por un remitente y un servidor de envío identificables, tal como describe la guía Phishing: cómo consiguen los estafadores que sus correos lleguen. Una cookie robada da un acceso temporal, no un acceso permanente: cerrar la sesión a distancia y cambiar las contraseñas sigue siendo eficaz en cuanto se descubre el engaño.
Caso 2: el falso regalo «Claude Max», una ventana dentro de la ventana
A mediados de septiembre de 2026 circula una página que asegura que Anthropic, la empresa detrás de Claude, celebra sus 100 millones de usuarios regalando 10 000 suscripciones gratuitas a Claude Max. No se pide ninguna tarjeta bancaria: solo iniciar sesión con una cuenta de Google. Varios investigadores de seguridad, entre ellos Malwarebytes, documentaron esta trampa pocos días antes de redactar esta guía.
La mecánica, muy cuidada:
- Una falsa sensación de seguridad: el sitio reproduce el logo y los colores reales, incluye falsas reseñas de cinco estrellas, y su pie de página enlaza casi por completo a páginas auténticas de Anthropic. La ausencia de solicitud de tarjeta bancaria genera confianza en la víctima.
- Una falsa urgencia programada: un contador muestra un número de plazas restantes que disminuye poco a poco. Es un simple script que se ejecuta en el navegador: vuelve a la misma cifra cada vez que se recarga la página, sin contar nada real.
- Una ventana dibujada, no abierta («browser-in-the-browser»): al hacer clic en «Iniciar sesión con Google» no se abre ninguna ventana real del sistema. La propia página dibuja una falsa ventana dentro de la pantalla, con una falsa barra de direcciones que muestra
accounts.google.comy un candado de seguridad. - La interceptación: las credenciales introducidas en esa ventana van directamente a los servidores de los atacantes, que se hacen con la cuenta de Google y, con ella, a menudo con acceso a Gmail, a documentos y a cualquier servicio conectado mediante Google, incluidas otras cuentas de IA.
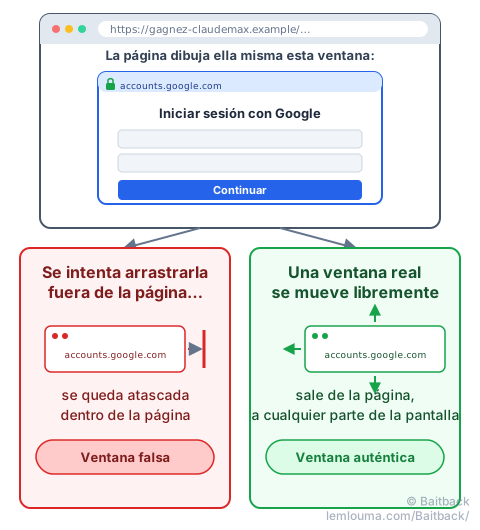
El gesto más sencillo para comprobar una ventana de inicio de sesión sospechosa: intentar arrastrarla fuera del navegador con el ratón. Una ventana real del sistema sale sin problema; una ventana simplemente dibujada por la página se queda bloqueada dentro.
Robar cookies de sesión (caso 1) o interceptar una contraseña detrás de una falsa ventana (caso 2) apuntan al mismo sitio: sortear el inicio de sesión en lugar de romperlo. La guía AiTM: cuando el phishing roba tu sesión, no solo tu contraseña detalla otra variante muy cercana, capaz de sortear la doble autenticación en tiempo real.
Caso 3: Revolut, cuando una filtración de datos se convierte en una estafa a medida
El 12 de septiembre de 2026, el banco en línea Revolut confirmó haber entregado datos de algunos clientes a un tercero no autorizado. Ninguna intrusión en sus sistemas: el atacante simplemente envió una falsa solicitud oficial de información, desde una dirección de correo perteneciente al dominio real de una agencia gubernamental, al parecer comprometida o suplantada. Convencido de responder a una petición legítima, el equipo de Revolut entregó expedientes de clientes con nombres, fechas de nacimiento, direcciones, números de teléfono y, en ocasiones, copias de documentos de identidad.
Días después, los clientes afectados recibieron SMS muy precisos que alertaban de una operación sospechosa en su cuenta:
- El SMS trampa (smishing): armados con datos reales robados, los atacantes envían mensajes personalizados. Algunos aparecen directamente en el mismo hilo de conversación que los SMS auténticos de Revolut en el teléfono de la víctima, lo que los hace aún más creíbles.
- El falso asesor (vishing): a veces sigue una llamada, haciéndose pasar por el servicio antifraude. Como el interlocutor ya conoce el nombre y las últimas operaciones de la víctima, la confianza se instala rápido. Puede entonces pedir que se valide una notificación push o que se lea un código recibido por SMS, con el pretexto de «anular una transferencia fraudulenta».
- El giro final: en realidad, validar ese código o esa notificación autoriza en directo una transferencia de los propios fondos de la víctima a una cuenta controlada por el atacante.
Revolut ha precisado que sus sistemas y el dinero de sus clientes no se vieron directamente comprometidos por esta filtración, y que la empresa nunca pide un código de conexión por SMS ni por teléfono. Es precisamente ese último punto el que las campañas de vishing intentan que la víctima olvide, en pleno calor del momento.
Tres elementos documentados públicamente sobre este caso: la confirmación de la filtración por parte de Revolut, recogida por TechCrunch, el análisis de los SMS de phishing por Malwarebytes, y el seguimiento de la ola de smishing por Infosecurity Magazine.
El rastro: un dato robado mediante un abuso de confianza administrativo sigue siendo un dato robado: puede alimentar mensajes dirigidos durante meses. Que una solicitud proceda de un dominio real nunca garantiza la honestidad de quien la envía, igual que un correo que pasa SPF y DKIM puede pertenecer a un estafador (véase Phishing: cómo consiguen los estafadores que sus correos lleguen).
Lo que estos tres casos tienen en común
Tres mecánicas muy distintas, pero un único objetivo compartido: tomar prestada una señal de confianza que la víctima no puede verificar de un vistazo.
| Ataque | Qué inspira confianza indebidamente | Qué se roba realmente |
|---|---|---|
| Falsa oferta de empleo | Un archivo bloqueado que el antivirus no puede inspeccionar | Cookies de sesión (acceso sin contraseña) |
| Falso regalo Claude Max | Una ventana dibujada para parecer una ventana real del sistema | Credenciales de la cuenta de Google |
| Revolut | Un dominio real de una agencia gubernamental, usado indebidamente | Datos personales y, después, dinero transferido |
Ninguno de estos tres ataques «rompe» nada técnicamente: cada uno secuestra un elemento que hemos aprendido a considerar tranquilizador (un antivirus que deja pasar, una ventana con aspecto oficial, un dominio institucional) para obtener lo que una contraseña fuerte ya no basta para proteger.
Cómo esquivar estas trampas y reaccionar en la práctica
Ante ataques cuya apariencia está casi por completo falsificada, fiarse únicamente de la vista ya no es suficiente:
- Mirar la fuente real, no lo que se muestra: el nombre del remitente o el dominio que aparece en pantalla se maquillan con facilidad. Pegar el correo completo en Baitback permite recuperar el servidor de envío real, su proveedor de alojamiento y su dirección de contacto de abuso, además de las comprobaciones de SPF, DKIM y DMARC.
- Probar el arrastrar y soltar ante cualquier ventana de inicio de sesión que aparezca tras un clic (véase la figura 2): si se niega a salir del navegador, no es una ventana real del sistema.
- Cambiar de canal antes de actuar ante una llamada o un SMS inesperados, aunque estén firmados por «el banco» o «recursos humanos»: volver a llamar uno mismo a un número oficial, sin pasar por el mensaje recibido.
- No leer nunca un código ni validar una notificación push a petición de un interlocutor, por urgente que parezca: ese simple gesto autoriza la operación.
- Denunciarlo, incluso después de los hechos: no repara lo ya ocurrido, pero ayuda a cortar la infraestructura que aún se usa contra otras víctimas. La guía cómo denunciar bien un phishing, paso a paso detalla el procedimiento.
- Un archivo protegido con contraseña impide que el antivirus compruebe su contenido: por eso mismo se utiliza.
- Una cookie de sesión robada abre una cuenta sin contraseña ni código de doble autenticación.
- Una ventana de inicio de sesión que no puede arrastrarse fuera del navegador es casi siempre una ventana falsa dibujada por la página.
- Un dominio real y legítimo puede usarse de forma indebida para obtener información sin que ningún sistema sea pirateado directamente.
- Ningún banco serio pide leer un código ni validar una notificación por teléfono: hacerlo equivale a firmar uno mismo la operación.