Вскрытие 3 реальных кибератак 2026 года
Киберпреступники больше не тратят часы на подбор сложного пароля. Гораздо проще выстроить правдоподобную ситуацию и дать жертве самой открыть дверь. Только в сентябре 2026 года три хорошо задокументированных случая показывают, насколько отточенными стали такие постановки. Вот их вскрытие, шаг за шагом, вместе со следом, который каждая всё же оставляет.
Случай 1: предложение о работе, устанавливающее шпиона
Сценарий почти банален: сообщение в LinkedIn или по почте предлагает индивидуальную, очень хорошо оплачиваемую должность. Чтобы «перейти к следующему шагу», достаточно открыть приложенное описание вакансии или пройти небольшой технический тест. Такой тип кампаний, задокументированный несколькими компаниями по кибербезопасности и связанный с организованными группами (в том числе с операцией под названием Contagious Interview, которая, по опубликованным этим летом данным, затронула более 30 000 устройств), особенно нацелен на разработчиков и специалистов технической сферы.
Что происходит после открытия файла:
- Правдоподобная декорация: сообщение приходит со взломанного аккаунта или домена, почти идентичного домену реальной компании, что позволяет ему пройти обычные фильтры.
- Неприступный контейнер: описание вакансии приходит в ZIP-архиве, защищённом паролем, или в виде образа диска .ISO. Без пароля антивирус почтового сервиса не может проверить содержимое и пропускает файл.
- Невидимый спусковой крючок: внутри архива лежит файл с именем, например,
Описание_вакансии.pdf. На самом деле это не PDF, а ярлык Windows (.LNK), скрывающий невидимую команду. - Кража ключей без пароля: как только ярлык открыт, незаметная программа копирует куки сессии, уже сохранённые в браузере. Злоумышленник затем может войти в Slack, Gmail или соцсети, вообще не нуждаясь ни в пароле, ни в коде двухфакторной аутентификации (MFA) жертвы.
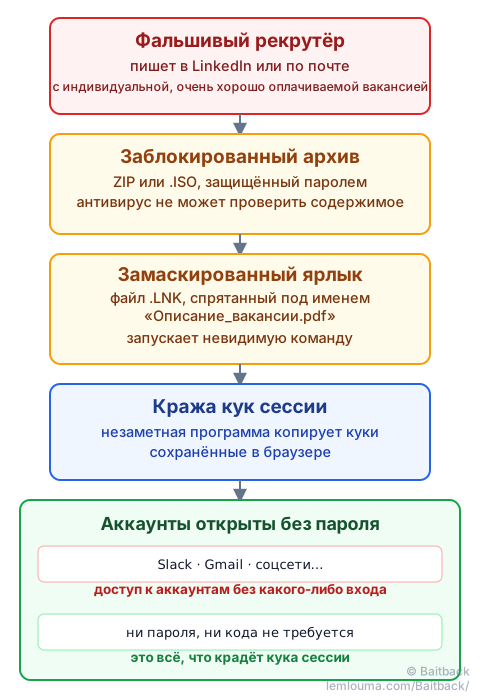
След: заблокированный архив обманывает антивирус, а не серверы. Сообщение всё равно прошло через идентифицируемого отправителя и сервер отправки, точно так же, как описано в руководстве Фишинг: как мошенникам удаётся отправлять свои письма. Украденная кука даёт временный, а не постоянный доступ: удалённо завершить сессию и сменить пароли по-прежнему эффективно, как только обман раскрыт.
Случай 2: фальшивый подарок «Claude Max», окно внутри окна
В середине сентября 2026 года начинает распространяться страница, утверждающая, что Anthropic, разработчик Claude, отмечает 100 миллионов пользователей, раздавая 10 000 бесплатных подписок Claude Max. Никакой банковской карты не требуется: только вход через аккаунт Google. Ловушка была задокументирована несколькими исследователями безопасности, включая Malwarebytes, всего за несколько дней до написания этого руководства.
Тщательно продуманная механика:
- Ложное чувство безопасности: сайт воспроизводит настоящий логотип, настоящие цвета, поддельные пятизвёздочные отзывы, а его подвал ссылается почти исключительно на настоящие страницы Anthropic. Отсутствие запроса банковской карты усыпляет бдительность жертвы.
- Запрограммированная фальшивая срочность: счётчик показывает уменьшающееся число оставшихся мест. Это простой скрипт, работающий в браузере: он возвращается к тому же числу при каждой перезагрузке страницы, ничего реального не считая.
- Нарисованное, а не открытое окно («browser-in-the-browser»): при клике на «Войти через Google» не открывается никакого настоящего системного окна. Сама страница рисует поддельное окно прямо на экране, с фальшивой адресной строкой, показывающей
accounts.google.com, и значком безопасного замка. - Перехват: учётные данные, введённые в это окно, уходят прямо на серверы злоумышленников, которые получают аккаунт Google, а вместе с ним — часто доступ к Gmail, документам и любому сервису, связанному через Google, включая другие аккаунты ИИ.
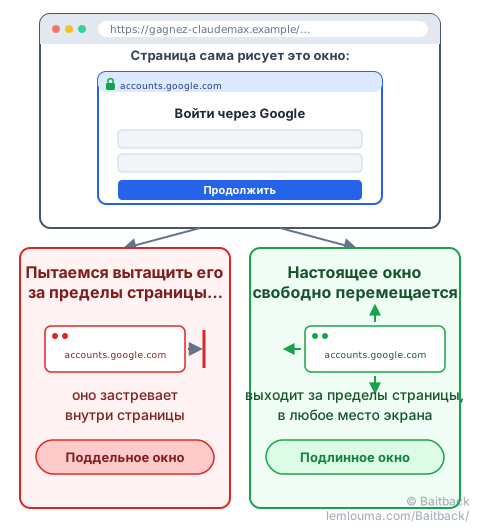
Самый простой способ проверить подозрительное окно входа: попробовать перетащить его мышью за пределы браузера. Настоящее системное окно выходит без проблем; окно, просто нарисованное страницей, застревает внутри неё.
Кража кук сессии (случай 1) или перехват пароля за поддельным окном (случай 2) целятся в одно и то же место: обойти вход, а не взломать его. Руководство AiTM: когда фишинг крадёт вашу сессию, а не только пароль подробно описывает очень близкий вариант, способный обходить двухфакторную аутентификацию в реальном времени.
Случай 3: Revolut — когда утечка данных превращается в персональное мошенничество
12 сентября 2026 года онлайн-банк Revolut подтвердил, что передал данные некоторых клиентов неавторизованной третьей стороне. Никакого взлома систем: злоумышленник просто отправил фальшивый официальный запрос информации с адреса электронной почты, принадлежащего настоящему домену государственного ведомства, по всей видимости, скомпрометированному или подделанному. Убеждённая, что отвечает на законный запрос, команда Revolut передала клиентские досье с именами, датами рождения, адресами, номерами телефонов и иногда копиями документов, удостоверяющих личность.
Через несколько дней пострадавшие клиенты получили очень точные СМС, сообщавшие о подозрительной операции по их счёту:
- СМС-ловушка (смишинг): вооружившись настоящими украденными данными, злоумышленники рассылают персонализированные сообщения. Некоторые появляются прямо в том же диалоге, что и настоящие СМС от Revolut на телефоне жертвы, что делает их ещё более убедительными.
- Фальшивый консультант (вишинг): иногда следует звонок от якобы отдела по борьбе с мошенничеством. Поскольку собеседник уже знает имя и последние операции жертвы, доверие устанавливается быстро. Затем он может попросить подтвердить push-уведомление или продиктовать код, полученный по СМС, под предлогом «отмены мошеннического перевода».
- Разворот сюжета: на самом деле подтверждение этого кода или уведомления вживую разрешает перевод собственных средств жертвы на счёт, контролируемый злоумышленником.
Revolut уточнила, что её системы и деньги клиентов не были напрямую скомпрометированы этой утечкой и что компания никогда не запрашивает код входа по СМС или телефону. Именно этот момент кампании вишинга и пытаются заставить жертву забыть в разгар событий.
Три публично задокументированных элемента этого дела: подтверждение утечки Revolut, о котором сообщил TechCrunch, анализ фишинговых СМС от Malwarebytes и освещение волны смишинга изданием Infosecurity Magazine.
След: данные, украденные путём злоупотребления административным доверием, всё равно остаются украденными данными: они могут питать целевые сообщения месяцами. То, что запрос пришёл с настоящего домена, никогда не гарантирует честность отправителя — точно так же, как письмо, прошедшее проверки SPF и DKIM, всё ещё может принадлежать мошеннику (см. Фишинг: как мошенникам удаётся отправлять свои письма).
Что общего у этих трёх дел
Три совершенно разных механизма, но одна общая цель: позаимствовать сигнал доверия, который жертва не может проверить с одного взгляда.
| Атака | Что внушает доверие незаслуженно | Что реально крадётся |
|---|---|---|
| Поддельное предложение о работе | Заблокированный архив, который антивирус не может проверить | Куки сессии (доступ без пароля) |
| Фальшивый подарок Claude Max | Окно, нарисованное так, чтобы напоминать настоящее системное окно | Учётные данные аккаунта Google |
| Revolut | Настоящий домен государственного ведомства, использованный не по назначению | Персональные данные, а затем переведённые деньги |
Ни одна из этих трёх атак технически ничего не «взламывает»: каждая присваивает элемент, который мы привыкли считать успокаивающим (антивирус, который пропускает, окно, похожее на официальное, ведомственный домен), чтобы получить то, что сильный пароль сам по себе уже не защищает.
Как распознать эти ловушки и действовать на практике
Перед лицом атак, внешний вид которых почти полностью подделан, доверять одним лишь глазам уже недостаточно:
- Смотреть на настоящий источник, а не на отображение: имя отправителя или домен, показанные на экране, легко подделать. Вставив полное письмо в Baitback, можно узнать настоящий сервер отправки, его хостера и адрес для жалоб на злоупотребления, а заодно проверки SPF, DKIM и DMARC.
- Проверять перетаскиванием любое окно входа, появляющееся после клика (см. рисунок 2): если оно отказывается выходить за пределы браузера, это не настоящее системное окно.
- Менять канал связи прежде чем реагировать на неожиданный звонок или СМС, даже подписанные «банком» или «отделом кадров»: перезвонить самостоятельно по официальному номеру, не используя полученное сообщение.
- Никогда не диктовать код и не подтверждать push-уведомление по просьбе собеседника, каким бы срочным это ни казалось: один этот жест уже разрешает операцию.
- Сообщать, даже постфактум: это не отменит уже произошедшее, но поможет отключить инфраструктуру, всё ещё используемую против других жертв. Руководство как правильно сообщить о фишинге, шаг за шагом подробно описывает порядок действий.
- Архив, защищённый паролем, не даёт антивирусу проверить его содержимое — именно для этого он и используется.
- Украденная кука сессии открывает аккаунт без пароля и без кода двухфакторной аутентификации.
- Окно входа, которое нельзя вытащить за пределы браузера, почти всегда является поддельным окном, нарисованным страницей.
- Настоящий, законный домен может быть использован не по назначению для получения информации без прямого взлома какой-либо системы.
- Ни один серьёзный банк никогда не просит продиктовать код или подтвердить уведомление по телефону: сделать это — всё равно что самому подписать операцию.