Otopsi 3 serangan siber nyata tahun 2026
Penjahat siber kini tidak lagi menghabiskan waktu berjam-jam mencoba menebak kata sandi yang rumit. Jauh lebih mudah membangun situasi yang meyakinkan dan membiarkan korban membuka pintunya sendiri. Hanya dalam bulan September 2026, tiga kasus yang terdokumentasi dengan baik menunjukkan betapa canggihnya rekayasa semacam ini. Berikut otopsinya, langkah demi langkah, lengkap dengan jejak yang tetap ditinggalkan oleh masing-masing.
Kasus 1: tawaran kerja yang memasang mata-mata
Skenarionya hampir terasa biasa: sebuah pesan di LinkedIn atau email menawarkan posisi yang dirancang khusus, dengan gaji sangat tinggi. Untuk “lanjut ke tahap berikutnya”, cukup membuka deskripsi pekerjaan yang dilampirkan, atau mengerjakan tes teknis singkat. Jenis kampanye ini, yang telah didokumentasikan oleh beberapa perusahaan keamanan dan dikaitkan dengan kelompok terorganisir (termasuk operasi bernama Contagious Interview, yang menurut analisis yang dipublikasikan musim panas ini telah menginfeksi lebih dari 30.000 perangkat), secara khusus menargetkan para pengembang dan pekerja di bidang teknologi.
Apa yang terjadi begitu berkas dibuka:
- Latar yang meyakinkan: pesan berasal dari akun yang diretas atau nama domain yang hampir identik dengan perusahaan asli, sehingga mampu melewati filter yang biasa digunakan.
- Wadah yang tak tertembus: deskripsi pekerjaan dikirim dalam bentuk arsip ZIP yang dilindungi kata sandi, atau berkas gambar disk .ISO. Tanpa kata sandi, antivirus layanan email tidak bisa memeriksa isinya dan membiarkan berkas itu lolos.
- Pemicu yang tak terlihat: di dalam arsip terdapat berkas bernama, misalnya,
Deskripsi_Pekerjaan.pdf. Padahal itu bukan PDF, melainkan pintasan Windows (.LNK) yang menyembunyikan perintah tak terlihat. - Pencurian kunci tanpa kata sandi: begitu pintasan dibuka, sebuah program diam-diam menyalin cookie sesi yang sudah tersimpan di peramban. Penyerang kemudian bisa masuk ke Slack, Gmail, atau media sosial tanpa pernah membutuhkan kata sandi atau kode autentikasi dua faktor (MFA) milik korban.
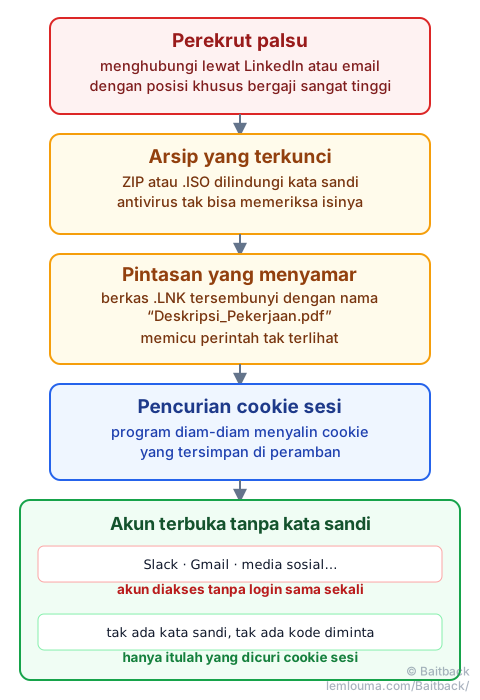
Jejak yang ditinggalkan: arsip terkunci mengecoh antivirus, bukan server. Pesan itu tetap melewati pengirim dan server pengiriman yang bisa diidentifikasi, persis seperti dijelaskan dalam panduan Phishing: bagaimana penipu berhasil mengirim email mereka. Cookie yang dicuri hanya memberi akses sementara, bukan akses permanen: memutus sesi dari jarak jauh dan mengganti kata sandi tetap efektif begitu tipuan itu terungkap.
Kasus 2: hadiah palsu “Claude Max”, jendela di dalam jendela
Pertengahan September 2026, sebuah halaman beredar yang mengklaim bahwa Anthropic, pembuat Claude, sedang merayakan 100 juta pengguna dengan membagikan 10.000 langganan Claude Max gratis. Tidak ada kartu kredit yang diminta: hanya perlu masuk dengan akun Google. Jebakan ini telah didokumentasikan oleh beberapa peneliti keamanan, termasuk Malwarebytes, hanya beberapa hari sebelum panduan ini ditulis.
Mekanismenya digarap dengan sangat rapi:
- Rasa aman yang palsu: situs ini meniru logo dan warna asli, menampilkan ulasan bintang lima palsu, dan bagian footernya hampir seluruhnya mengarah ke halaman Anthropic yang asli. Tidak adanya permintaan kartu kredit membuat korban merasa aman.
- Kesan mendesak palsu yang terjadwal: sebuah penghitung menampilkan jumlah slot tersisa yang terus berkurang. Ini hanyalah skrip sederhana yang berjalan di peramban: angkanya kembali ke jumlah yang sama setiap kali halaman dimuat ulang, tanpa benar-benar menghitung apa pun.
- Jendela yang digambar, bukan dibuka (“browser-in-the-browser”): mengeklik “Masuk dengan Google” tidak membuka jendela sistem yang sesungguhnya. Halaman itu sendiri yang menggambar jendela palsu langsung di layar, lengkap dengan bilah alamat palsu yang menampilkan
accounts.google.comdan ikon gembok keamanan. - Penyadapan: kredensial yang diketik di jendela itu langsung dikirim ke server penyerang, yang lalu menguasai akun Google dan, bersamanya, sering kali juga akses ke Gmail, dokumen, serta layanan apa pun yang terhubung melalui Google, termasuk akun AI lainnya.
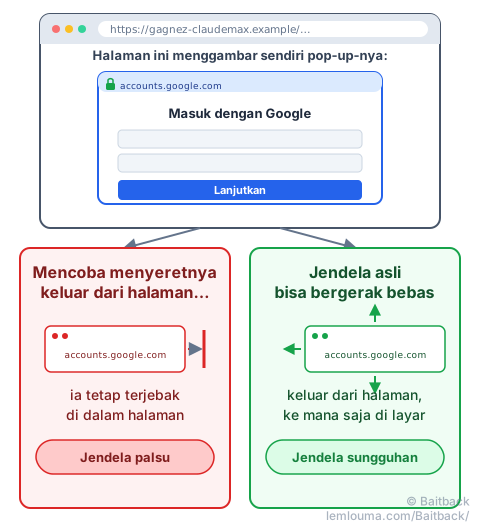
Cara paling sederhana untuk memeriksa jendela masuk yang mencurigakan: coba seret jendela itu keluar dari peramban menggunakan mouse. Jendela sistem asli akan keluar tanpa masalah; jendela yang hanya digambar oleh halaman akan tetap terjebak di dalamnya.
Mencuri cookie sesi (kasus 1) atau menyadap kata sandi di balik jendela palsu (kasus 2) sama-sama mengarah ke tujuan yang sama: melewati proses masuk, bukan membobolnya. Panduan AiTM: ketika phishing mencuri sesi Anda, bukan hanya kata sandi menjelaskan secara rinci varian lain yang sangat mirip, yang mampu melewati autentikasi dua faktor secara langsung.
Kasus 3: Revolut, ketika kebocoran data berubah menjadi penipuan yang dirancang khusus
Pada 12 September 2026, bank daring Revolut mengonfirmasi telah membagikan data sejumlah nasabah kepada pihak ketiga yang tidak berwenang. Tidak ada peretasan ke dalam sistemnya: penyerang cukup mengirim permintaan informasi resmi palsu, dari alamat email yang berasal dari domain asli sebuah lembaga pemerintah, yang tampaknya telah diretas atau dipalsukan. Yakin bahwa mereka menanggapi permintaan yang sah, tim Revolut menyerahkan berkas nasabah berisi nama, tanggal lahir, alamat, nomor telepon, dan terkadang salinan dokumen identitas.
Beberapa hari kemudian, nasabah yang terdampak menerima SMS yang sangat spesifik, memberi tahu adanya transaksi mencurigakan pada akun mereka:
- SMS jebakan (smishing): berbekal data asli yang dicuri, para penyerang mengirim pesan yang dipersonalisasi. Sebagian bahkan muncul langsung dalam utas percakapan yang sama dengan SMS asli dari Revolut di ponsel korban, membuatnya semakin meyakinkan.
- Petugas palsu (vishing): kadang disusul dengan panggilan telepon yang mengaku sebagai bagian antipenipuan. Karena lawan bicara sudah mengetahui nama dan transaksi terakhir korban, kepercayaan pun cepat terbangun. Ia lalu bisa meminta korban menyetujui notifikasi push atau membacakan kode yang diterima lewat SMS, dengan dalih “membatalkan transfer yang mencurigakan”.
- Titik baliknya: pada kenyataannya, menyetujui kode atau notifikasi itu justru langsung mengizinkan transfer dana milik korban sendiri ke rekening yang dikendalikan penyerang.
Revolut menegaskan bahwa sistem dan dana nasabahnya tidak secara langsung dikompromikan oleh kebocoran ini, dan bahwa perusahaan tidak pernah meminta kode masuk lewat SMS atau telepon. Justru poin terakhir inilah yang berusaha dibuat terlupakan oleh kampanye vishing pada saat-saat panik korban.
Tiga sumber yang telah dipublikasikan secara terbuka tentang kasus ini: konfirmasi kebocoran oleh Revolut, dilaporkan oleh TechCrunch, analisis SMS phishing oleh Malwarebytes, dan liputan gelombang smishing oleh Infosecurity Magazine.
Jejak yang ditinggalkan: data yang dicuri melalui penyalahgunaan kepercayaan administratif tetaplah data yang dicuri: data itu bisa menjadi bahan bakar pesan-pesan yang ditargetkan selama berbulan-bulan. Permintaan yang datang dari domain asli tidak pernah menjamin kejujuran pengirimnya, persis seperti email yang lolos SPF dan DKIM tetap bisa berasal dari penipu (lihat Phishing: bagaimana penipu berhasil mengirim email mereka).
Kesamaan dari ketiga kasus ini
Tiga mekanisme yang sangat berbeda, namun satu tujuan yang sama: meminjam sinyal kepercayaan yang tidak bisa diverifikasi korban sekali pandang.
| Serangan | Yang secara keliru menumbuhkan kepercayaan | Yang benar-benar dicuri |
|---|---|---|
| Tawaran kerja palsu | Arsip terkunci yang tak bisa diperiksa antivirus | Cookie sesi (akses tanpa kata sandi) |
| Hadiah palsu Claude Max | Jendela yang digambar agar mirip jendela sistem asli | Kredensial akun Google |
| Revolut | Domain asli lembaga pemerintah yang disalahgunakan | Data pribadi, lalu dana yang ditransfer |
Tak satu pun dari ketiga serangan ini benar-benar “membobol” sesuatu secara teknis: masing-masing membajak elemen yang selama ini kita anggap meyakinkan (antivirus yang membiarkan lolos, jendela yang tampak resmi, domain lembaga resmi), demi mendapatkan sesuatu yang tidak lagi bisa dilindungi hanya dengan kata sandi yang kuat.
Cara mengenali jebakan ini dan bersikap secara praktis
Menghadapi serangan yang tampilannya nyaris sepenuhnya dipalsukan, mengandalkan mata saja sudah tidak cukup:
- Periksa sumber sesungguhnya, bukan tampilannya: nama pengirim atau domain yang muncul di layar mudah sekali dipalsukan. Menempelkan email lengkap ke Baitback memungkinkan Anda menemukan server pengiriman sebenarnya, penyedia hostingnya, serta alamat pelaporan penyalahgunaannya, selain pemeriksaan SPF, DKIM, dan DMARC.
- Lakukan uji seret pada jendela masuk apa pun yang muncul setelah sebuah klik (lihat gambar 2): jika jendela itu menolak keluar dari peramban, berarti itu bukan jendela sistem yang asli.
- Ganti saluran komunikasi sebelum menanggapi panggilan atau SMS yang tak terduga, sekalipun mengatasnamakan “bank” atau “bagian SDM”: hubungi kembali sendiri ke nomor resmi, tanpa melalui pesan yang diterima.
- Jangan pernah membacakan kode atau menyetujui notifikasi push atas permintaan lawan bicara, sesegera apa pun urusan itu tampak: satu tindakan itu saja sudah cukup untuk mengizinkan transaksi.
- Laporkan, bahkan setelah kejadian: hal ini tidak membatalkan apa yang sudah terjadi, tetapi membantu memutus infrastruktur yang masih digunakan untuk menyerang korban lain. Panduan cara melaporkan phishing secara efektif, langkah demi langkah menjelaskan prosedurnya secara rinci.
- Arsip yang dilindungi kata sandi membuat antivirus tidak bisa memeriksa isinya: justru karena itulah arsip semacam ini digunakan.
- Cookie sesi yang dicuri membuka akun tanpa kata sandi maupun kode autentikasi dua faktor.
- Jendela masuk yang tidak bisa diseret keluar dari peramban hampir selalu merupakan jendela rekayasa yang digambar oleh halaman itu sendiri.
- Domain asli dan sah pun bisa disalahgunakan untuk memperoleh informasi tanpa satu pun sistem yang benar-benar diretas.
- Tidak ada bank yang bereputasi baik yang akan meminta Anda membacakan kode atau menyetujui notifikasi lewat telepon: melakukannya sama saja dengan menandatangani sendiri transaksi tersebut.