El ciclo de vida de una campaña de phishing
Hasta ahora, cada guía se ha centrado en una parte del problema: leer una cabecera, identificar un alojador, redactar un buen informe. Esta da un paso atrás y muestra toda la campaña, desde su creación hasta su fin, a menudo seguido de otra que vuelve a empezar en otro lugar. Es el mapa: sitúa cada guía en su lugar dentro del recorrido.
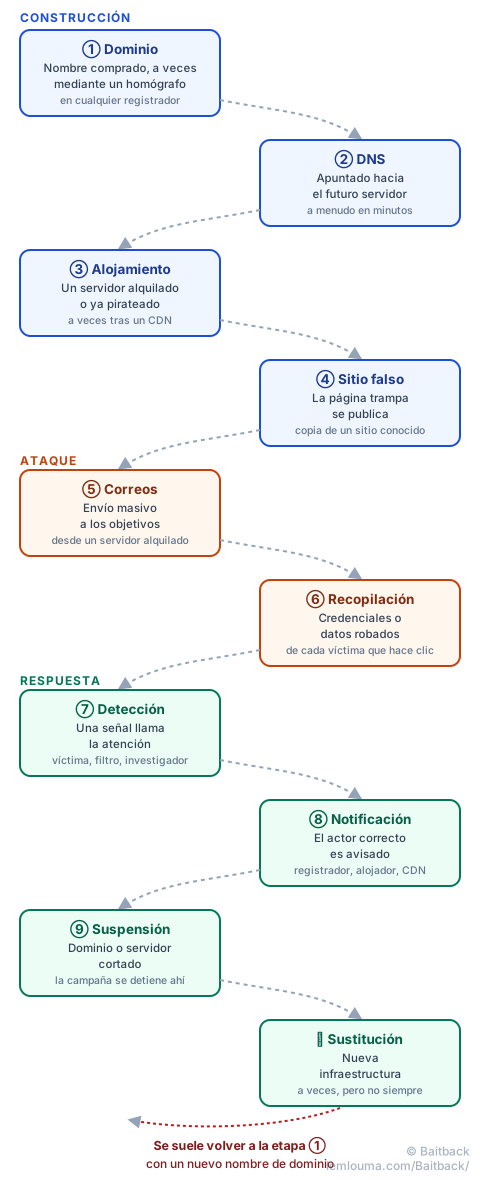
Fase 1 — Construir la infraestructura
Antes de que una sola víctima vea algo, hay que colocar cuatro piezas:
- Registro del dominio: se compra un nombre en cualquier registrador, a veces elegido para parecerse engañosamente a una marca conocida, jugando con un carácter que imita una letra latina (véase punycode y dominios homógrafos).
- Configuración DNS: el dominio se apunta hacia el futuro servidor, a menudo en pocos minutos.
- Alojamiento: se alquila un servidor por unos euros, o se secuestra un sitio legítimo ya pirateado; a veces se añade un CDN por delante para ocultar la dirección real (véase quién controla qué entre registrador, alojador y CDN).
- Publicación del sitio falso: se coloca en ese servidor una copia más o menos fiel de una página de acceso real.
Fase 2 — Lanzar el ataque
Con la infraestructura lista, la campaña puede comenzar:
- Envío de correos: se difunde un mensaje en masa, a menudo desde ese mismo servidor alquilado o desde una cuenta secuestrada (véase cómo consiguen los estafadores que sus correos lleguen).
- Recopilación de datos: cada víctima que introduce sus credenciales en el sitio falso las envía directamente al estafador, en tiempo real.
Fase 3 — La respuesta
Es la fase más larga, y en la que cada actor puede influir en el desenlace:
- Detección: una víctima se da cuenta del engaño, un filtro técnico detecta una anomalía, o un investigador se topa con la campaña (véase el juego del gato y el ratón entre investigadores y delincuentes).
- Notificación: se reúnen los elementos correctos (URL, IP, cabeceras, marca temporal) y se envían al actor adecuado (véase la anatomía de un informe accionable), tras localizar su dirección abuse@ (véase encontrar la dirección abuse@ de un alojador).
- Suspensión: el registrador corta el nombre, el alojador corta la máquina; cada uno actúa sobre su propio eslabón, y la campaña se detiene de verdad cuando ambos han actuado.
- Sustitución de la infraestructura: si la campaña es rentable, no siempre acaba ahí. Un nuevo dominio, a veces en otro registrador, reinicia el ciclo desde la etapa ①.
Es esta última etapa la que explica por qué la notificación rara vez funciona de una vez por todas: suspender un dominio pone fin a esa campaña concreta, no necesariamente a la organización que hay detrás. De ahí el interés de mantenerse atento tras un primer cierre.
- Una campaña de phishing sigue un recorrido de diez etapas, agrupadas en tres fases: construcción, ataque, respuesta.
- Cada etapa deja un rastro distinto: un dominio, una configuración DNS, un servidor, una cabecera de correo.
- La respuesta actúa sobre dos palancas distintas, el nombre de dominio y el servidor, que se complementan más que se sustituyen.
- El cierre de una campaña no siempre detiene a su autor: un nuevo ciclo puede empezar con una nueva infraestructura.
Baitback interviene precisamente en la etapa ⑧ de este mapa: a partir de un correo o un enlace, reconstruye las etapas anteriores (dominio, IP, alojador) para preparar la notificación que desencadena la suspensión.