Siklus hidup kampanye phishing
Sejauh ini, setiap panduan telah memperbesar satu bagian dari masalah: membaca header, mengidentifikasi penyedia hosting, menulis laporan yang baik. Panduan ini mundur selangkah dan menunjukkan seluruh kampanye, dari pembuatannya hingga akhirnya, sering diikuti oleh kampanye lain yang dimulai lagi di tempat lain. Ini adalah peta: menempatkan setiap panduan pada tempatnya dalam perjalanan.
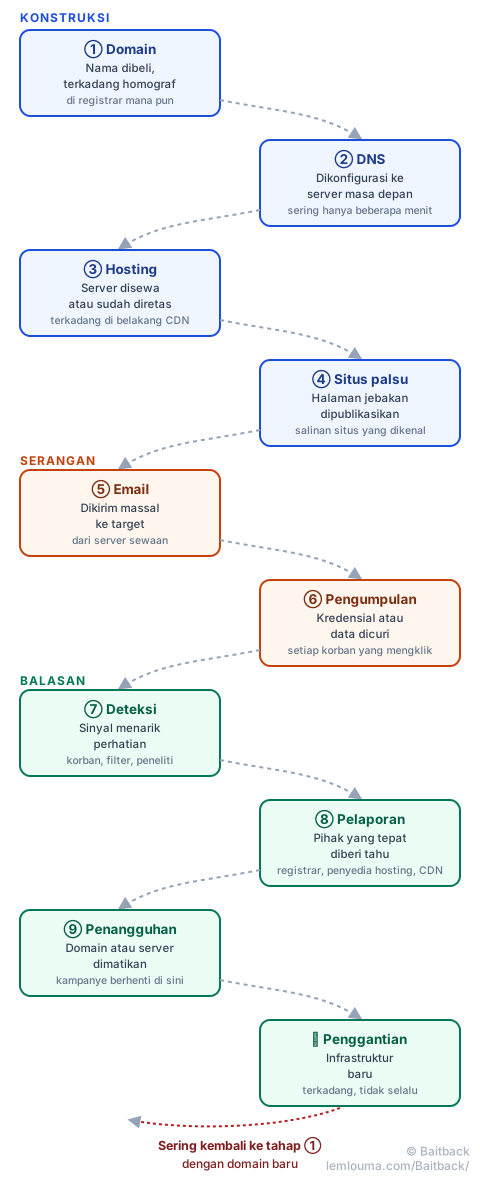
Fase 1 — Membangun infrastruktur
Sebelum ada korban yang melihat apa pun, empat elemen harus disiapkan:
- Pendaftaran domain: sebuah nama dibeli dari registrar mana pun, terkadang dipilih agar semirip mungkin dengan merek terkenal, menggunakan karakter yang meniru huruf Latin (lihat punycode dan domain homograf).
- Konfigurasi DNS: domain diarahkan ke server masa depan hanya dalam beberapa menit.
- Hosting: sebuah server disewa dengan harga beberapa euro, atau situs sah yang sudah diretas dibajak; CDN terkadang ditambahkan di depan untuk menyembunyikan alamat sebenarnya (lihat siapa yang mengontrol apa antara registrar, penyedia hosting, dan CDN).
- Peluncuran situs palsu: salinan yang kurang lebih setia dari halaman login asli ditempatkan di server ini.
Fase 2 — Meluncurkan serangan
Setelah infrastruktur siap, kampanye dapat dimulai:
- Pengiriman email: sebuah pesan disebarkan secara massal, sering dari server sewaan yang sama atau dari kotak surat yang dibajak (lihat bagaimana penipu mengirim email mereka).
- Pengumpulan data: setiap korban yang memasukkan kredensialnya di situs palsu mengirimkannya langsung ke penipu secara real-time.
Fase 3 — Balasan
Ini adalah fase terpanjang, dan fase di mana setiap pihak dapat memengaruhi apa yang terjadi selanjutnya:
- Deteksi: seorang korban menyadari tipuan tersebut, filter teknis mendeteksi anomali, atau peneliti secara kebetulan menemukan kampanye tersebut (lihat permainan kucing dan tikus antara peneliti dan peretas).
- Pelaporan: elemen yang tepat (URL, IP, header, stempel waktu) dikumpulkan dan dikirim ke pihak yang tepat (lihat anatomi laporan yang dapat ditindaklanjuti), setelah menemukan alamat abuse@-nya (lihat menemukan alamat abuse@ penyedia hosting).
- Penangguhan: registrar memutus nama, penyedia hosting mematikan mesin — masing-masing bertindak pada bagiannya sendiri, dan kampanye benar-benar berhenti ketika keduanya telah terjadi.
- Penggantian infrastruktur: jika kampanye tersebut menguntungkan, kampanye tidak selalu berhenti di situ. Domain baru, terkadang di registrar lain, memulai kembali siklus dari tahap ①.
Tahap terakhir inilah yang menjelaskan mengapa pelaporan jarang berhasil sekali untuk selamanya: menangguhkan domain mengakhiri kampanye spesifik ini, tetapi tidak selalu organisasi di baliknya. Karena itulah penting untuk tetap waspada setelah pemutusan pertama.
- Kampanye phishing mengikuti alur sepuluh tahap, dikelompokkan menjadi tiga fase: konstruksi, serangan, balasan.
- Setiap tahap meninggalkan jejak yang berbeda: sebuah domain, konfigurasi DNS, server, header email.
- Balasan bekerja pada dua tuas yang berbeda, nama domain dan server, yang saling melengkapi daripada saling menggantikan.
- Pemutusan kampanye tidak selalu menghentikan pelakunya: siklus baru dapat dimulai kembali dengan infrastruktur baru.
Baitback berperan tepat pada tahap ⑧ dari peta ini: dari sebuah email atau tautan, alat ini merekonstruksi tahap-tahap sebelumnya (domain, IP, penyedia hosting) untuk menyiapkan laporan yang memicu penangguhan.