Жизненный цикл фишинговой кампании
До сих пор каждое руководство рассматривало отдельную часть проблемы: чтение заголовка, определение хостинг-провайдера, составление грамотной жалобы. Это руководство отступает на шаг назад и показывает кампанию целиком, от её создания до завершения, часто с последующим новым витком в другом месте. Это карта: она размещает каждое руководство на своём месте в общем пути.
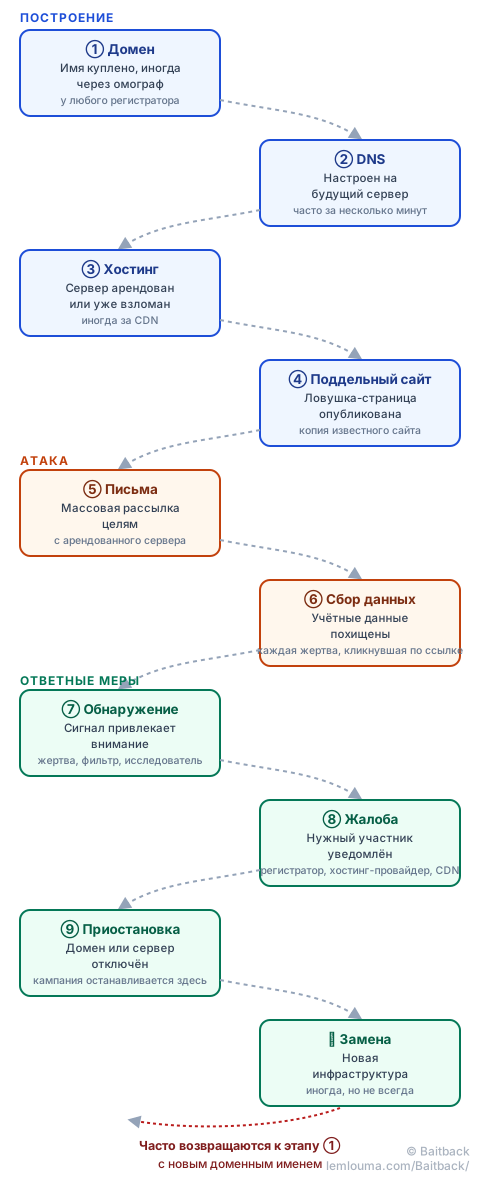
Фаза 1 — Построение инфраструктуры
Прежде чем хотя бы одна жертва что-либо увидит, необходимо заложить четыре элемента:
- Регистрация домена: имя покупается у любого регистратора, иногда подобранное так, чтобы максимально напоминать известный бренд, с использованием символа, имитирующего латинскую букву (см. punycode и домены-омографы).
- Настройка DNS: домен направляется на будущий сервер, всего за несколько минут.
- Хостинг: сервер арендуется за несколько евро, либо взламывается уже существующий легитимный сайт; иногда впереди добавляется CDN, чтобы скрыть настоящий адрес (см. кто контролирует что между регистратором, хостинг-провайдером и CDN).
- Публикация поддельного сайта: на этот сервер загружается более или менее точная копия настоящей страницы входа.
Фаза 2 — Запуск атаки
Когда инфраструктура готова, кампания может начинаться:
- Рассылка писем: сообщение массово распространяется, часто с того же арендованного сервера или со взломанного почтового ящика (см. как мошенники отправляют свои письма).
- Сбор данных: каждая жертва, вводящая свои учётные данные на поддельном сайте, передаёт их напрямую мошеннику в реальном времени.
Фаза 3 — Ответные меры
Это самая продолжительная фаза, и та, в которой каждый участник может повлиять на дальнейший ход событий:
- Обнаружение: жертва замечает обман, технический фильтр выявляет аномалию, или исследователь натыкается на кампанию (см. игра в кошки-мышки между исследователями и злоумышленниками).
- Жалоба: нужные данные (URL, IP, заголовки, время) собираются и отправляются нужному участнику (см. анатомия результативной жалобы), после нахождения его адреса abuse@ (см. поиск адреса abuse@ хостинг-провайдера).
- Приостановка: регистратор отключает имя, хостинг-провайдер отключает машину — каждый действует на своём звене, и кампания действительно останавливается только когда произошло и то, и другое.
- Замена инфраструктуры: если кампания прибыльна, на этом всё не всегда заканчивается. Новый домен, иногда у другого регистратора, перезапускает цикл с этапа ①.
Именно этот последний этап объясняет, почему жалоба редко срабатывает раз и навсегда: приостановка домена завершает конкретную кампанию, но не обязательно организацию, стоящую за ней. Отсюда и интерес сохранять бдительность после первого отключения.
- Фишинговая кампания проходит путь из десяти этапов, сгруппированных в три фазы: построение, атака, ответные меры.
- Каждый этап оставляет свой след: домен, настройку DNS, сервер, заголовок письма.
- Ответные меры действуют на два разных рычага, доменное имя и сервер, которые дополняют, а не заменяют друг друга.
- Отключение кампании не всегда останавливает её автора: новый цикл может начаться с новой инфраструктурой.
Baitback вступает в дело именно на этапе ⑧ этой карты: на основе письма или ссылки инструмент восстанавливает предыдущие этапы (домен, IP, хостинг-провайдер), чтобы подготовить жалобу, запускающую приостановку.