Le cycle de vie d'une campagne de phishing
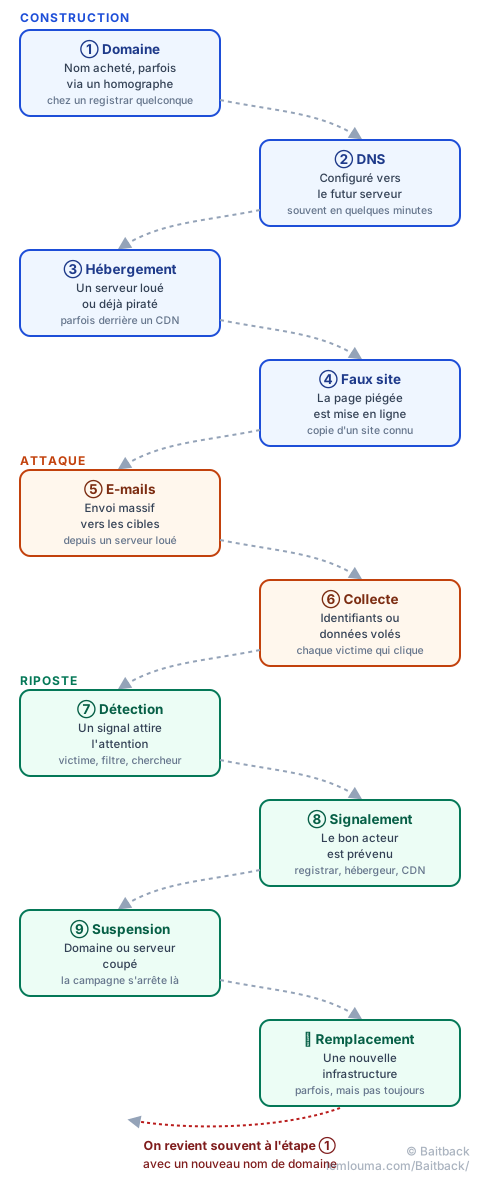
Jusqu'ici, chaque guide a zoomé sur un morceau du problème : lire un en-tête, identifier un hébergeur, écrire un bon signalement. Celui-ci prend du recul et montre la campagne entière, de sa création à sa fin, souvent suivie d'une autre qui recommence ailleurs. C'est la carte : elle situe chaque guide à sa place dans le parcours.
Phase 1 — Construire l'infrastructure
Avant qu'une seule victime ne voie quoi que ce soit, quatre briques doivent être posées :
- Enregistrement du domaine : un nom est acheté chez un registrar quelconque, parfois choisi pour ressembler à s'y méprendre à une marque connue, en jouant sur un caractère qui imite une lettre latine (voir punycode et domaines à homographes).
- Configuration DNS : le domaine est pointé vers le futur serveur, en quelques minutes seulement.
- Hébergement : un serveur est loué pour quelques euros, ou un site légitime déjà piraté est détourné ; un CDN est parfois ajouté devant pour masquer l'adresse réelle (voir qui contrôle quoi entre registrar, hébergeur et CDN).
- Mise en ligne du faux site : une copie plus ou moins fidèle d'une vraie page de connexion est déposée sur ce serveur.
Phase 2 — Lancer l'attaque
L'infrastructure prête, la campagne peut commencer :
- Envoi des e-mails : un message est diffusé en masse, souvent depuis le même serveur loué ou depuis une boîte détournée (voir comment les arnaqueurs font passer leurs e-mails).
- Collecte des données : chaque victime qui saisit ses identifiants sur le faux site les transmet directement à l'arnaqueur, en temps réel.
Phase 3 — La riposte
C'est la phase la plus longue, et celle où chaque acteur peut peser sur la suite :
- Détection : une victime s'aperçoit de la supercherie, un filtre technique repère une anomalie, ou un chercheur tombe sur la campagne (voir le jeu du chat et de la souris entre chercheurs et pirates).
- Signalement : les bons éléments (URL, IP, en-têtes, horodatage) sont réunis et envoyés au bon acteur (voir l'anatomie d'un signalement exploitable), après avoir retrouvé son adresse abuse@ (voir trouver l'adresse abuse@ d'un hébergeur).
- Suspension : le registrar coupe le nom, l'hébergeur coupe la machine — chacun agit sur son propre maillon, et la campagne s'arrête réellement quand les deux ont eu lieu.
- Remplacement de l'infrastructure : si la campagne est rentable, elle ne s'arrête pas toujours là. Un nouveau domaine, parfois chez un autre registrar, redémarre le cycle depuis l'étape ①.
C'est cette dernière étape qui explique pourquoi le signalement fonctionne rarement une fois pour toutes : suspendre un domaine met fin à cette campagne précise, pas nécessairement à l'organisation derrière elle. D'où l'intérêt de rester attentif après une première coupure.
- Une campagne de phishing suit un parcours en dix étapes, groupées en trois phases : construction, attaque, riposte.
- Chaque étape laisse une trace différente : un domaine, une configuration DNS, un serveur, un en-tête d'e-mail.
- La riposte agit sur deux leviers distincts, le nom de domaine et le serveur, qui se complètent plutôt qu'ils ne se remplacent.
- La coupure d'une campagne n'arrête pas toujours son auteur : un nouveau cycle peut recommencer avec une nouvelle infrastructure.
Baitback intervient précisément à l'étape ⑧ de cette carte : à partir d'un e-mail ou d'un lien, il reconstitue les étapes précédentes (domaine, IP, hébergeur) pour préparer le signalement qui déclenche la suspension.