O ciclo de vida de uma campanha de phishing
Até aqui, cada guia focou-se numa parte do problema: ler um cabeçalho, identificar um alojador, escrever um bom relato. Este dá um passo atrás e mostra a campanha completa, desde a sua criação até ao fim, muitas vezes seguida de outra que recomeça noutro lugar. Este é o mapa: situa cada guia no seu lugar dentro do percurso.
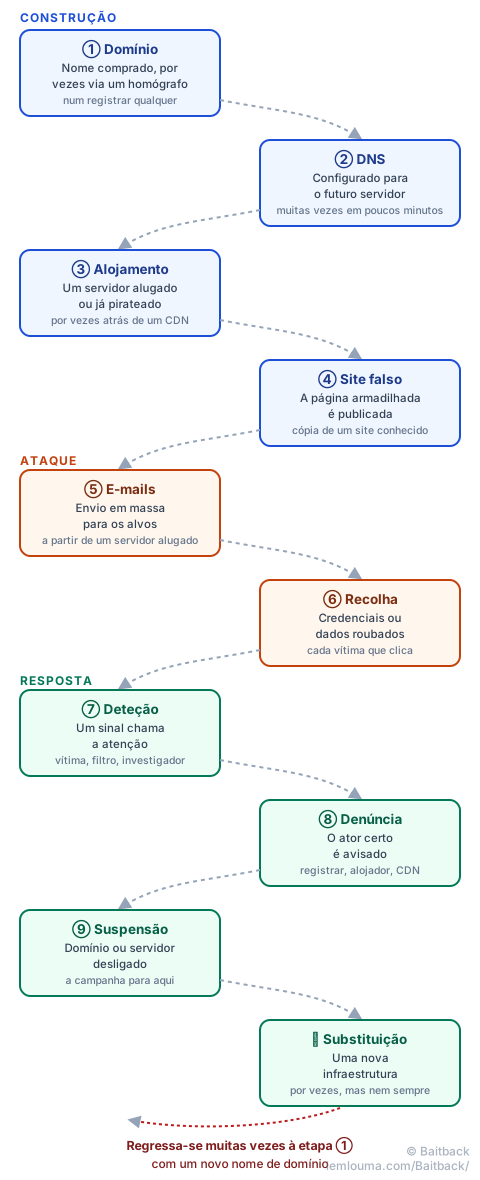
Fase 1 — Construir a infraestrutura
Antes de qualquer vítima ver seja o que for, quatro peças precisam de estar montadas:
- Registo do domínio: um nome é comprado num registrar qualquer, por vezes escolhido para se assemelhar o mais possível a uma marca conhecida, usando um carácter que imita uma letra latina (ver punycode e domínios homógrafos).
- Configuração DNS: o domínio é apontado para o futuro servidor, em apenas alguns minutos.
- Alojamento: um servidor é alugado por poucos euros, ou um site legítimo já pirateado é sequestrado; um CDN é por vezes adicionado à frente para esconder o endereço real (ver quem controla o quê entre registrar, alojador e CDN).
- Publicação do site falso: uma cópia mais ou menos fiel de uma página de login real é colocada neste servidor.
Fase 2 — Lançar o ataque
Com a infraestrutura pronta, a campanha pode começar:
- Envio dos e-mails: uma mensagem é difundida em massa, muitas vezes a partir do mesmo servidor alugado ou de uma caixa de correio comprometida (ver como os burlões fazem passar os seus e-mails).
- Recolha de dados: cada vítima que insere as suas credenciais no site falso transmite-as diretamente ao burlão, em tempo real.
Fase 3 — A resposta
É a fase mais longa, e aquela em que cada ator pode influenciar o que se segue:
- Deteção: uma vítima apercebe-se do embuste, um filtro técnico deteta uma anomalia, ou um investigador depara-se com a campanha (ver o jogo do gato e do rato entre investigadores e piratas).
- Denúncia: os elementos certos (URL, IP, cabeçalhos, hora exata) são reunidos e enviados ao ator certo (ver a anatomia de uma denúncia acionável), depois de encontrado o seu endereço abuse@ (ver encontrar o endereço abuse@ de um alojador).
- Suspensão: o registrar corta o nome, o alojador desliga a máquina — cada um age no seu próprio elo, e a campanha só para verdadeiramente quando ambos aconteceram.
- Substituição da infraestrutura: se a campanha for rentável, nem sempre termina aí. Um novo domínio, por vezes noutro registrar, reinicia o ciclo a partir da etapa ①.
É esta última etapa que explica por que a denúncia raramente funciona de uma vez por todas: suspender um domínio termina esta campanha em concreto, não necessariamente a organização por trás dela. Daí o interesse em manter-se atento após um primeiro corte.
- Uma campanha de phishing segue um percurso em dez etapas, agrupadas em três fases: construção, ataque, resposta.
- Cada etapa deixa um rasto diferente: um domínio, uma configuração DNS, um servidor, um cabeçalho de e-mail.
- A resposta atua sobre duas alavancas distintas, o nome de domínio e o servidor, que se complementam em vez de se substituírem.
- O corte de uma campanha nem sempre para o seu autor: um novo ciclo pode recomeçar com uma nova infraestrutura.
Baitback intervém precisamente na etapa ⑧ deste mapa: a partir de um e-mail ou de um link, reconstitui as etapas anteriores (domínio, IP, alojador) para preparar a denúncia que desencadeia a suspensão.