Der Lebenszyklus einer Phishing-Kampagne
Bisher hat sich jeder Ratgeber auf einen Ausschnitt des Problems konzentriert: eine Kopfzeile lesen, einen Hoster identifizieren, eine gute Meldung schreiben. Dieser hier tritt einen Schritt zurück und zeigt die gesamte Kampagne, von ihrer Entstehung bis zu ihrem Ende – oft gefolgt von einer weiteren, die anderswo neu beginnt. Es ist die Landkarte: sie ordnet jeden Ratgeber seinem Platz im Ablauf zu.
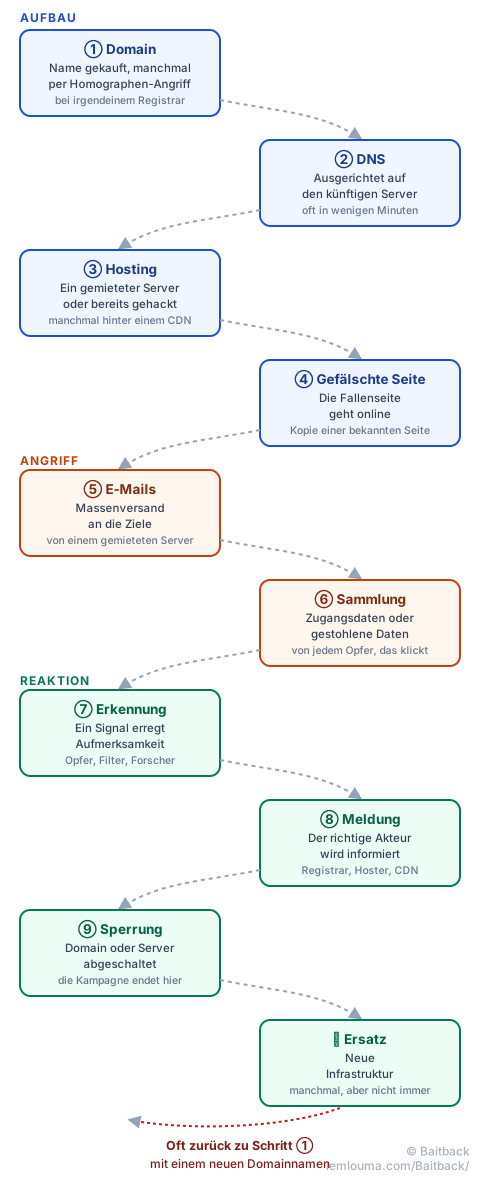
Phase 1 — Die Infrastruktur aufbauen
Bevor auch nur ein Opfer irgendetwas sieht, müssen vier Bausteine gesetzt werden:
- Domain-Registrierung: ein Name wird bei irgendeinem Registrar gekauft, manchmal so gewählt, dass er einer bekannten Marke täuschend ähnlich sieht, indem ein Zeichen genutzt wird, das einen lateinischen Buchstaben imitiert (siehe Punycode und Homographen-Domains).
- DNS-Konfiguration: die Domain wird auf den künftigen Server ausgerichtet, oft innerhalb weniger Minuten.
- Hosting: ein Server wird für wenige Euro gemietet, oder eine bereits gehackte, legitime Website wird missbraucht; manchmal wird davor noch ein CDN geschaltet, um die echte Adresse zu verschleiern (siehe wer zwischen Registrar, Hoster und CDN was kontrolliert).
- Veröffentlichung der gefälschten Seite: eine mehr oder weniger originalgetreue Kopie einer echten Login-Seite wird auf diesem Server abgelegt.
Phase 2 — Den Angriff starten
Sobald die Infrastruktur bereitsteht, kann die Kampagne beginnen:
- Versand der E-Mails: eine Nachricht wird massenhaft verbreitet, oft vom selben gemieteten Server oder über ein gekapertes Postfach (siehe wie Betrüger ihre E-Mails durchbringen).
- Datensammlung: jedes Opfer, das seine Zugangsdaten auf der gefälschten Seite eingibt, übermittelt sie in Echtzeit direkt an den Betrüger.
Phase 3 — Die Reaktion
Dies ist die längste Phase, und diejenige, in der jeder Akteur den Ausgang beeinflussen kann:
- Erkennung: ein Opfer bemerkt den Betrug, ein technischer Filter entdeckt eine Anomalie, oder ein Forscher stößt auf die Kampagne (siehe das Katz-und-Maus-Spiel zwischen Forschern und Kriminellen).
- Meldung: die richtigen Angaben (URL, IP, Kopfzeilen, Zeitstempel) werden zusammengetragen und an den richtigen Akteur geschickt (siehe die Anatomie einer verwertbaren Meldung), nachdem dessen abuse@-Adresse gefunden wurde (siehe die abuse@-Adresse eines Hosters finden).
- Sperrung: der Registrar sperrt den Namen, der Hoster schaltet die Maschine ab – jeder handelt auf seinem eigenen Kettenglied, und die Kampagne stoppt wirklich erst, wenn beides geschehen ist.
- Ersatz der Infrastruktur: ist die Kampagne profitabel, endet sie damit nicht immer. Eine neue Domain, manchmal bei einem anderen Registrar, startet den Zyklus wieder ab Schritt ①.
Genau dieser letzte Schritt erklärt, warum eine Meldung selten ein für alle Mal wirkt: die Sperrung einer Domain beendet diese eine Kampagne, nicht zwangsläufig die Organisation dahinter. Deshalb lohnt es sich, auch nach einer ersten Abschaltung wachsam zu bleiben.
- Eine Phishing-Kampagne folgt einem zehnstufigen Ablauf, gruppiert in drei Phasen: Aufbau, Angriff, Reaktion.
- Jeder Schritt hinterlässt eine andere Spur: eine Domain, eine DNS-Konfiguration, einen Server, eine E-Mail-Kopfzeile.
- Die Reaktion setzt an zwei getrennten Hebeln an, dem Domainnamen und dem Server, die sich eher ergänzen als ersetzen.
- Die Abschaltung einer Kampagne stoppt nicht zwingend ihren Urheber: ein neuer Zyklus kann mit neuer Infrastruktur beginnen.
Baitback setzt genau an Schritt ⑧ dieser Karte an: ausgehend von einer E-Mail oder einem Link rekonstruiert das Tool die vorherigen Schritte (Domain, IP, Hoster), um die Meldung vorzubereiten, die die Sperrung auslöst.